作者:凯蒂·博奎蒂 |编辑:克雷格·泰勒
在 CyberHoot,我们早就知道,基于人工智能的编码(有时也被称为“直觉编码”)会打开比我们预期更多的黑客攻击之门。鉴于最终产品中发现的大量漏洞,这款企业级移动设备管理 (MDM) 恶意软件似乎就是攻击者使用人工智能编写的。使用人工智能编码工具意味着多种可能性:黑客时间紧迫,测试时间不足;或者他们的技术不足以进行充分的测试;又或者他们本身就是编码新手(可能就是“直觉编码”)。虽然漏洞的成因尚不明确,但可以肯定的是,攻击者的目标是物流公司,目的是窃取短信(包括短信多因素身份验证验证码)、转发电话并入侵设备。这些被盗数据可以帮助攻击者窃取您的货物、金钱和声誉。这些攻击者还搭建了虚假的登录网页,诱使用户输入验证码,从而导致验证码被盗。这也是我如此钟爱名为密码密钥的更可靠的多因素身份验证方法的另一个原因,因为密码密钥在虚假网站登录页面上毫无用处。
本周的博客文章包含您可以与团队分享的简单明了的信息:永远不要侧载应用程序,采用可靠的多因素身份验证方法,并教会员工如何快速报告此类潜在攻击,以便发出警报并将详细信息分享给所有员工。
——克雷格
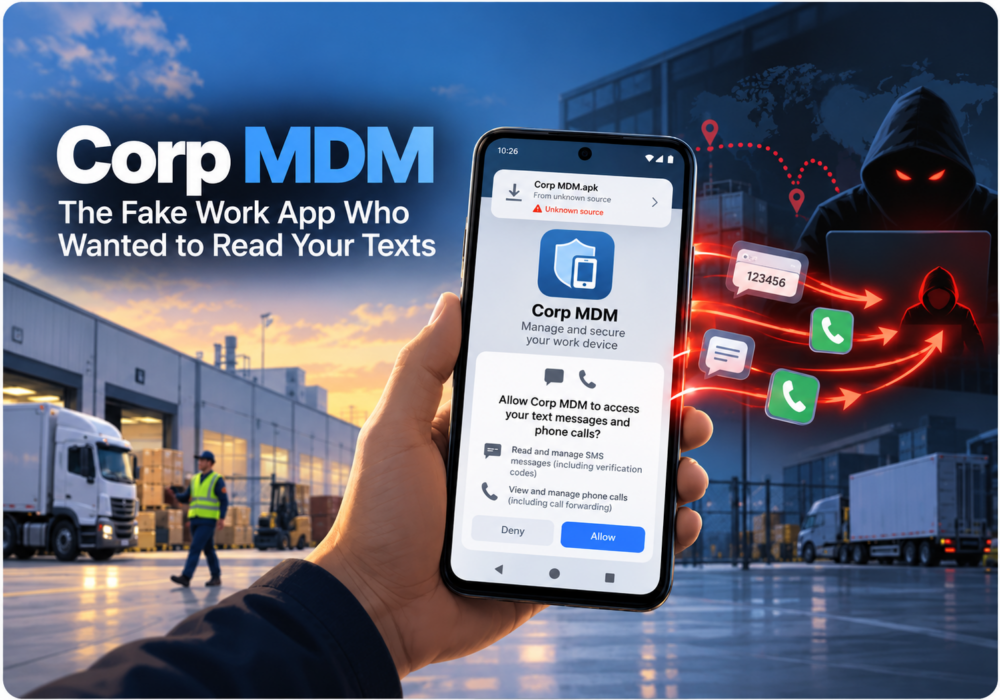
物流团队严格按照既定时间表保障卡车、船舶和货物的运输,而一种新的安卓间谍软件攻击正试图利用这些繁忙时段。安全网站Have I Been Squatted的研究人员发现了一款名为Corp MDM 的恶意应用程序,它伪装成公司设备管理软件。一旦通过侧载安装,它就会复制新短信并将电话转接到犯罪分子。好消息是,养成一些简单的习惯就能在攻击发生前阻止它,而且你无需投入大量安全预算就能做到这一点。
犯罪分子冒用两家真实物流公司 CEVA Logistics 和 TKW Logistics 的名称和品牌,创建了虚假的 Google Play 页面。访问这些页面的员工会看到一个名为 Corp MDM 的应用,其名称与许多公司要求员工在工作手机上安装的设备管理软件非常相似。由于该文件并非来自真正的 Google Play 商店,受害者必须手动安装,这个过程称为侧载(此处存在诸多疑点)。安装完成后,该应用会请求读取短信、管理通话和显示通知的权限。之后,它会将图标从主屏幕隐藏,并在后台持续运行。提示:真正的公司应用通常通过官方应用商店或 IT 联系人提供,因此,如果遇到指向特殊下载页面的链接,请务必谨慎操作,并在安装任何应用之前先咨询相关人员。
企业级移动设备管理 (Mod MDM) 应用每 30 秒与攻击者的服务器进行一次通信,并等待指令。该应用会将所有新收到的短信发送给犯罪分子,包括发件人、短信内容和到达时间。它还会启用呼叫转移功能,使所有来电都转接到攻击者的手机上,而不是你的手机。此外,它还会根据指令自动删除自身,以清除证据。值得庆幸的是,该恶意软件只会抓取安装后收到的短信,因此你之前的短信仍然保持私密。研究人员还在代码中发现了多个漏洞,并认为恶意软件作者很可能使用了人工智能工具编写了该程序。即使是犯罪分子也会发布存在漏洞的软件。他们粗糙的代码仍然足以窃取短信,因此,任何要求读取你的短信和管理通话的应用,在你点击“允许”之前都应该仔细检查。
许多银行、电子邮件服务商和商业应用程序仍然通过短信发送一次性验证码。密码重置和账户恢复码也经常以同样的方式发送。一旦犯罪分子读取了这些短信,被盗密码就可能演变成账户完全被盗用。呼叫转移又增加了一条途径,因为某些服务会通过自动电话验证您的身份。在物流领域,短信还包含发货和配送详情,这可能帮助犯罪分子篡改发票或窃取货物。提示:短信验证码虽然比没有第二道验证步骤登录要好,但切换到身份验证器应用程序或使用密码密钥可以更有效地防范此类骗局。
为企业主数据管理 (Corp MDM) 提供支持的同一台服务器也托管着针对物流行业的虚假登录页面和 Windows 恶意软件。研究人员发现了一些与亚美尼亚或俄罗斯有关的迹象,但目前尚无人确认幕后主使。2025 年末,Proofpoint 报告称,犯罪分子在货运公司安装远程访问工具以窃取货物。2026 年初,研究人员描述了一个名为 Diesel Vortex 的犯罪团伙,该团伙利用名为 MC Profit Always 的网络钓鱼服务窃取了该行业 1,600 多个登录账户。每次作案的目的都是为了获取金钱,他们通过重定向发票、虚假经纪人和盗窃货物等手段牟利。物流行业之所以吸引犯罪分子,是因为物流工作涉及资金和货物的流动,了解这一点有助于团队更快地发现骗局。
首先,要培训团队成员了解公司官方应用的来源。一条简单的信息,例如“我们绝不会向您发送安装工作软件的链接”,就能明确规定一条人人都能记住的规则。接下来,在工作用的安卓手机上关闭“未知来源应用安装”功能,大多数手机的设置里都有这个选项,通常可以在“安全”或“应用”设置中找到。如果您已经在使用移动设备管理工具,请检查是否有阻止所有用户侧载安装应用的设置。然后,将您最重要的账户(首先是电子邮件和银行账户)的验证方式从短信验证码改为密码(如果无法使用密码,则改为使用身份验证器应用)或硬件令牌。最后,询问您的移动运营商如何确认呼叫转移功能已禁用,并每月检查一次应用权限,确保没有任何应用在没有明确理由的情况下读取短信或管理通话。
从本文中选择一个习惯,并在本周尝试一下。在下次会议中与团队分享“仅限官方应用”规则,或者将公司邮箱账户的访问权限转移到 (1) 密码或 (2) 身份验证器应用上。积少成多,今天每一个更安全的选择都让你比昨天更胜一筹。CyberHoot 简短易懂的培训视频和网络钓鱼模拟可以帮助你的整个团队轻松无惧地养成这些习惯。欢笑、学习,一起加入 CyberHoot 的行列吧!
问:什么是企业级主数据管理(Corp MDM)?
A: Corp MDM 是一款伪装成公司设备管理软件的安卓间谍软件。它会复制新收到的短信并将电话转接到犯罪分子手中。
问:攻击者的目标是谁?
A: 物流和货运公司的员工。这些虚假下载页面使用了 CEVA Logistics 和 TKW Logistics 的名称。
问:企业级 MDM 功能是否出现在真正的 Google Play 商店中?
A: 不。犯罪分子会将应用托管在伪造的 Google Play 页面上,受害者必须手动安装。使用真正的 MDM 解决方案来阻止侧载安装,即可阻止此类攻击。如果没有 MDM,请告知员工在任何“安装未知应用”提示时点击“取消”。
问:为什么犯罪分子想要获取我的短信?
A: 许多服务会通过短信发送登录验证码、密码重置码和恢复码。犯罪分子如果读取这些短信,就能接管受这些验证码保护的账户。
问:如何检查我的手机是否感染了病毒?
A: 查找您不认识的应用,该应用获得了读取短信和管理通话的权限;查找您从未设置的后台通知;或者查找无法接通的来电。 注意:此应用会隐藏图标,请检查“设置”>“应用”。如果发现任何异常,请告知您的 IT 联系人,卸载该应用,关闭呼叫转移(大多数运营商的客服人员会使用 *#21# 检查呼叫转移设置,使用 ##21# 关闭呼叫转移,但最好还是咨询您的运营商以确认),并更改使用短信验证码的帐户密码。及早报告问题可以保护您的整个团队,寻求帮助并不丢人。
黑客新闻:企业级 MDM 间谍软件瞄准物流公司,窃取新短信并重定向呼叫
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。