作者:凯蒂·博奎蒂 |编辑:克雷格·泰勒
我很幸运能与数百家托管服务提供商和数千名安全专家保持联系。他们中的大多数人都知道我对安全的热情,并会及时向我提供“威胁情报”。上周,我的好朋友阿曼多给我发了一篇关于“ OAuth 授权钓鱼”的文章。说实话,一开始我有点懵——等等……这是什么?但当我深入了解后,发现这确实是一种日益猖獗的黑客攻击。事实上,这个问题已经非常严重,以至于美国联邦调查局(FBI)在2026年9月1日发布了公共服务公告。黑客利用社交工程和钓鱼邮件,诱骗我们授予“虚假应用程序”访问我们电子邮件帐户或微软/谷歌目录的权限。一旦通过 OAuth 授予了足够的权限,黑客就可以使用我们的帐户发送电子邮件,或者窃取通常存储在我们收件箱中的敏感数据。
所以我感谢了Armando提供的选题,并同意CyberHoot将在下一篇博客文章中探讨这个话题,以提高大家的防范意识。一旦你了解了你面临的威胁,就能更好地避免成为这种社交工程和网络钓鱼攻击的受害者。但是,你的团队成员、员工或家人是否都了解这种攻击方式呢?它的危害比我们想象的要大得多。请提高大家的防范意识,并将这篇文章分享给所有需要了解的人!
——克雷格
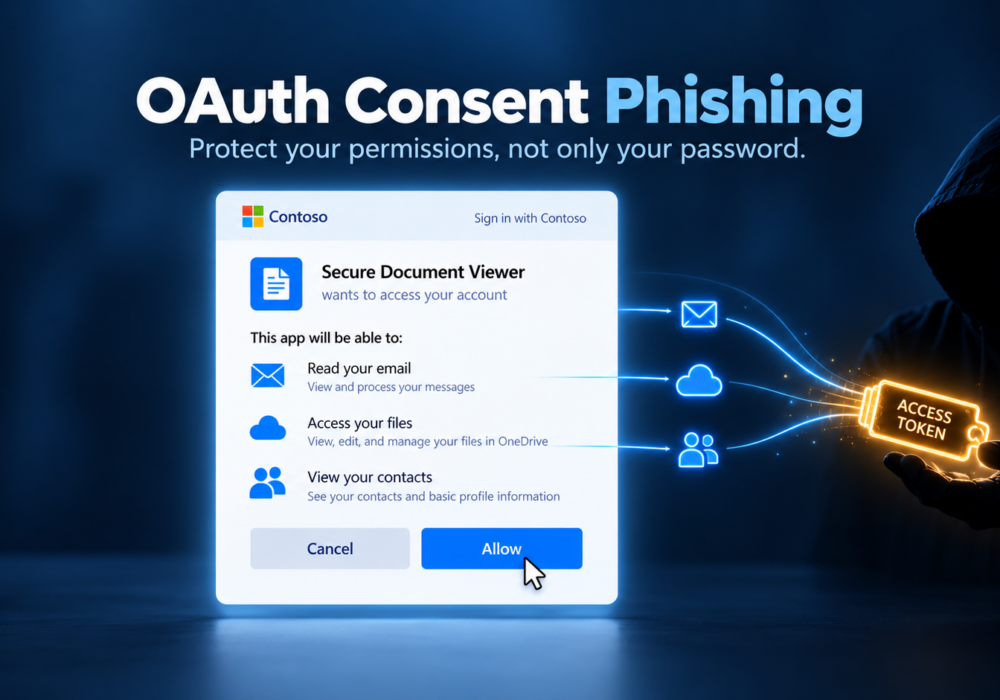
您多年来一直致力于保护密码安全。点击链接前会仔细检查,警惕虚假登录页面,并启用了多因素身份验证 (MFA)。这些习惯可以有效阻止大部分攻击,值得称赞。OAuth 授权钓鱼攻击则另辟蹊径。攻击者不会直接索要您的密码,而是请求您的授权,并且该请求会伪装成真实的微软或谷歌登录页面。
OAuth 系统就是您经常看到的“允许此应用访问您的帐户”屏幕背后的技术。当日程安排工具想要读取您的日历,或者电子签名应用想要打开 OneDrive 中的文件时,OAuth 会处理这些请求。您登录后,查看权限列表,然后点击“接受”。之后,应用会收到一个称为令牌的数字通行证,凭此令牌即可代表您在这些应用内执行操作。这是一个非常实用的日常功能,而且大多数使用 OAuth 的应用都是合法的。
攻击者会注册一个伪装成应用程序的程序,并为其取一个看似可信的名称,例如“安全文档查看器”或“Office 更新助手”,并添加一个简洁的图标。接下来,他们会通过电子邮件、Teams 或 Slack 向您发送一个链接,通常还会附带“您的共享文件将在 1 小时后过期”之类的提示。该链接会打开真正的微软或谷歌登录页面。登录后,会出现一个同意页面,询问是否允许访问您的邮件、文件或联系人。一旦您点击“接受”,攻击者的应用程序就会收到一个令牌,攻击者可以利用该令牌读取您的收件箱、搜索您的文档,并以您的身份发送电子邮件,而无需输入您的密码。
多因素身份验证 (MFA) 可以确认您是登录者本人。在钓鱼式身份验证攻击中,您确实是登录者,因此 MFA 可以正常工作。问题出在登录之后,当您授予应用访问权限时。由于攻击者持有的是令牌而非您的密码,即使您更改了密码,攻击者仍然拥有访问权限,直到有人撤销应用的权限为止。请保持 MFA 启用状态,因为它能够阻止许多其他攻击,并添加以下简单的保护措施来防范此类攻击。
如果你花五秒钟仔细查看授权页面,就能从中获取很多信息。首先,检查发布者名称。微软会给来自已验证公司的应用贴上已验证徽章,而如果发布者未经验证,且请求的权限又出乎你的意料,那就需要谨慎对待了。接下来,将权限与应用的用途进行比较。PDF 阅读器没有理由读取你的整个邮箱或以你的身份发送邮件,而且你的 PDF 阅读器本身也没有朋友需要发送邮件。注意那些“保持对你已授予其访问权限的数据的访问权限”的请求,这些请求允许应用在你离线时继续运行。如果链接周围的提示信息催促你尽快操作,那么这种紧迫感恰恰是你应该放慢速度的信号。
如果您使用Microsoft 365,管理员可以打开 Microsoft Entra 管理中心,设置用户同意机制,以便员工仅批准来自已验证发布商且请求低风险权限的应用。同时启用管理员同意工作流,这样员工就可以请求应用,并由审核人员批准,而不会让用户束手无策。
Google Workspace在 API 控制中提供了类似的设置,管理员可以在此决定哪些第三方应用可以连接到公司帐户。这些设置位于标准的管理控制台中,无需购买任何额外工具。
设置季度日历提醒,定期检查与公司账户关联的应用。查找权限过大的应用、仅供一人使用的应用,以及团队中无人认识的应用,并移除任何不熟悉的应用。在下次团队培训中加入示例授权页面,让大家了解真实登录请求与恶意请求的对比。当有人举报可疑提示时,即使应用最终被证实无害,也要感谢他们的举报。每一次举报都是值得肯定的。
即使是谨慎的人也可能误点“接受”某个恶意应用,而及时修复则能避免很多麻烦。请访问myapps.microsoft.com或 Google 帐户的“安全”部分,找到该应用并移除其访问权限。然后告知您的 IT 联系人或托管服务提供商。他们会撤销该应用在整个组织内的权限,将您从所有活动会话中注销,并检查日志以了解该应用访问了哪些内容。仅仅重置密码并不能完全阻止该应用继续连接,因此请务必首先撤销其访问权限。
本周选择一个小步骤。打开 myapps.microsoft.com 或你的 Google 帐户,查看与你的工作帐户关联的应用,并删除一个你不再使用的应用。如果你管理一个团队,请花十分钟检查一下用户授权设置,然后将这篇文章分享给你的同事,让他们了解可疑的权限请求是什么样的。你审查的每一个应用都会让你的组织比昨天更安全。保护你的凭据,保护你的权限,继续努力。欢笑、学习、加油!
什么是 OAuth 授权钓鱼?
OAuth 授权钓鱼攻击是指犯罪分子诱骗您授予其应用程序访问您的 Microsoft 或 Google 帐户的权限。攻击者完全绕过您的密码验证,利用您授予的访问权限以您的身份读取电子邮件、打开文件或发送消息。
多因素身份验证能保护我免受网络钓鱼的侵害吗?
多因素身份验证 (MFA) 会在您登录时确认您的身份,而此次攻击的攻击者正是您本人。MFA 对于阻止其他攻击仍然至关重要,而同意设置和快速检查每个权限屏幕则可以保护您免受此类攻击。
更改密码能解除攻击者的访问权限吗?
重置密码并不能完全阻止攻击者的访问,因为该应用使用的是令牌而不是您的密码。请从您的帐户中移除该应用,或请求管理员撤销其权限。
如何查看哪些应用有权访问我的账户?
对于 Microsoft 工作帐户,请访问 myapps.microsoft.com。对于 Google 帐户,请打开您的 Google 帐户,选择“安全”,然后查看与您的帐户关联的第三方应用。删除任何您不认识或不再使用的应用。
来自认证发行商的应用就一定安全吗?
验证确认该应用背后有正规公司支持,从而降低风险。但仍需将权限与应用实际功能进行比对,并就任何已验证但请求权限远超所需的应用咨询您的 IT 联系人。
小企业首先应该做什么?
在 Microsoft Entra 中启用受限用户授权设置,或在 Google Workspace 中启用相应的 API 控件。只需这一步,即可阻止员工自行批准未经验证的应用,而且无需任何额外费用。
微软Entra博客:OAuth授权钓鱼攻击的解释与防范
FBI IC3 公共服务公告:恶意网络行为者通过“同意钓鱼”获取受害者账户访问权限(2026 年 9 月 1 日)
Hacker News:新型网络钓鱼点击:OAuth 授权如何绕过多因素身份验证(2026 年 5 月)
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。