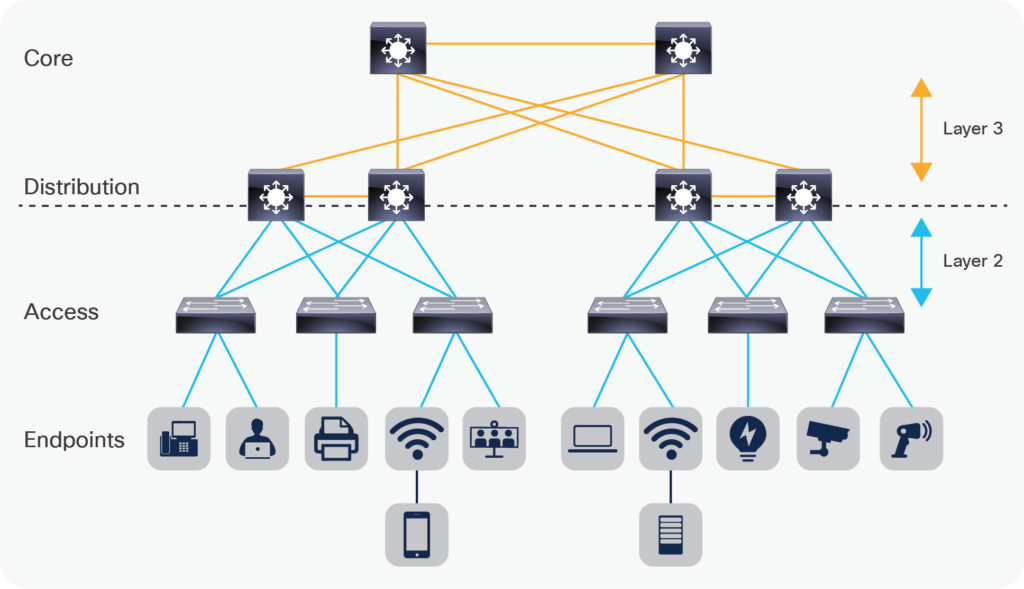
二层网络指的是开放系统互连(OSI)模型的第二层,即数据链路层。在TCP/IP网络模型中,二层网络是链路层(倒数第二层),位于物理层之上。二层在OSI模型中提供两个重要功能。首先,它允许OSI模型的上层通过帧结构访问介质(数据)。帧数据包包含媒体访问控制(MAC)地址,用于与本地设备的网络接口卡(NIC)直接通信。二层的第二个关键功能是控制数据在介质上的放置和接收方式,包括(1)媒体访问控制(MAC)和错误检测。在无线网络中,二层还可以辅助流量控制(在以太网中,流量控制由第四层处理)。错误检测在TCP通信中至关重要,因为该协议是无损的,这意味着每个数据包都必须重新组装才能成功通信。
第二层负责将数据包编码和解码成比特。第二层用于在同一局域网内相邻网络节点之间传输数据。
第 2 层提供网络节点之间数据传输的程序和功能方法,并提供检测和纠正物理层(第 1 层)可能出现的错误的方法。第 2 层提供许多服务,包括:
气动学可以帮助网络安全专业人员记住 OSI 模型。
请=物理=第 1 层
执行 = 数据 = 第 2 层
不=网络=第 3 层
告诉=传输=第 4 层
秘密 = 会话 = 第 5 层
密码 = 演示 = 第 6 层
任何人 = 应用程序 = 第 7 层
二层网络主要负责数据传输和服务可靠性(硬件故障的纠错)。网络间路由和全局寻址属于更高层的功能,使得数据链路层协议能够专注于本地传输、寻址和媒体仲裁。中小企业可以利用二层网络将网络划分为VLAN(虚拟局域网)甚至 PVLAN(专用 VLAN)。网络分段对企业安全大有裨益。网络分段有助于限制恶意软件、病毒甚至黑客的传播,因为内部可信网络不再是扁平开放的。这有助于构建零信任网络框架。例如,如果黑客通过财务团队成员获得了网络访问权限,那么在不攻破网络中的某个主机的情况下,黑客无法横向移动到网络的另一部分;即使攻破了,也只有当黑客能够访问或与隔离网络中的主机通信时,才能实现横向移动,因为网络已经过分段。
中小企业通常会部署防火墙,以便利用无线网络功能将访客 Wi-Fi 网络与受信任的 Wi-Fi 网络在物理和逻辑上隔离。请务必将受信任的 Wi-Fi 网络与 Active Directory 用户帐户关联(使用 Radius),而不是使用静态密码。这样可以避免离职员工在停车场等场所使用受信任的 Wi-Fi 网络窃取敏感数据或对公司造成其他损害的常见风险。
此外,以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来获得以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。

严重性:严重 (CVSS 9.2) | 发布日期:2026 年 10 月 22 日 10 月 21 日,PHP 中发现了两个严重缺陷……
了解更多