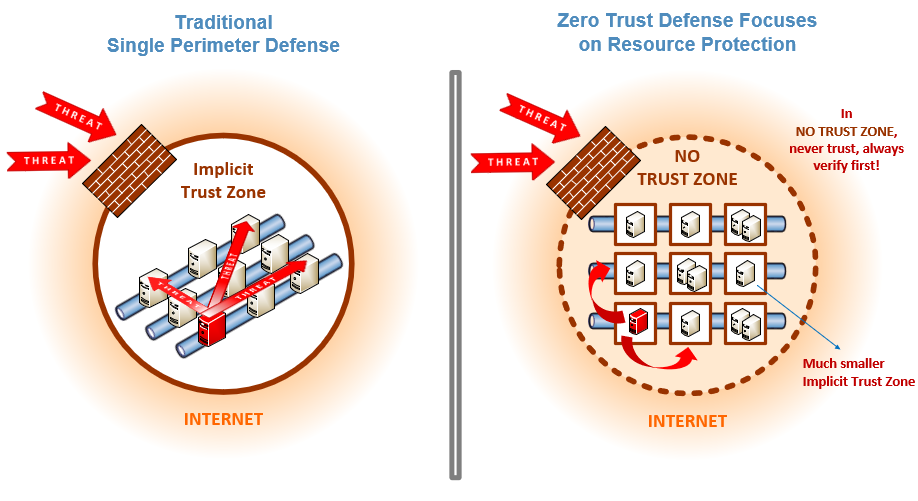
零信任是一种安全策略,其核心理念是组织不应自动信任其边界内外的任何事物,而必须在授予访问权限之前验证所有试图连接到其系统的事物。零信任基于“永不信任,始终验证”的原则。它旨在通过网络分段、阻止横向移动、提供第 7 层威胁防御以及实施细粒度的用户访问控制来保护现代数字环境。
零信任信息安全模型摒弃了传统的“城堡护城河”策略,这种策略让企业专注于防御自身边界,却想当然地认为内部一切安全无虞。许多专家认为“城堡护城河”策略行不通。《权力的游戏》一次又一次地证明了这一点:任何能够突破城墙的人都能也确实会杀了你。在现实世界中,最具破坏性的数据泄露往往发生在黑客突破企业防火墙,并能够畅通无阻地在内部系统中移动时。
专家表示,许多IT企业已经在零信任的许多方面进行了实践。他们通常已经部署了双因素身份验证、身份访问管理(IAM)和“最小权限原则”。
建议采用主动式零信任(永不信任/始终验证)方法。零信任信息安全模型摒弃了以往的“城堡护城河”策略,这种策略让企业专注于防御自身边界,却想当然地认为内部一切安全无虞。专家指出,“城堡护城河”策略行不通。《权力的游戏》一次又一次地证明了这一点:任何能够突破城墙的人都能也确实会杀了你。在现实世界中,最具破坏性的数据泄露往往发生在黑客突破企业防火墙后,能够畅通无阻地在内部系统中活动时。
专家表示,许多IT企业已经在零信任的许多方面进行了实践。他们通常已经部署了双因素身份验证、身份访问管理(IAM)和“最小权限原则”。
对于中小企业来说,零信任模型虽然难以采用,但却必不可少。采用零信任模型时,网络通常会根据分工进行划分。中小企业应采用双因素身份验证、强大的身份和访问管理 (IAM) 保护措施,并始终遵循最小特权原则来访问关键敏感数据。
除了这些保护措施外,CyberHoot 还建议中小企业采取以下步骤来保障其业务安全。这些措施将为他们所需的成本和时间投入带来巨大的价值(尤其是在通过 CyberHoot 实施的情况下)。
这些建议中的大部分都已内置于 CyberHoot 中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
相关术语:
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。




