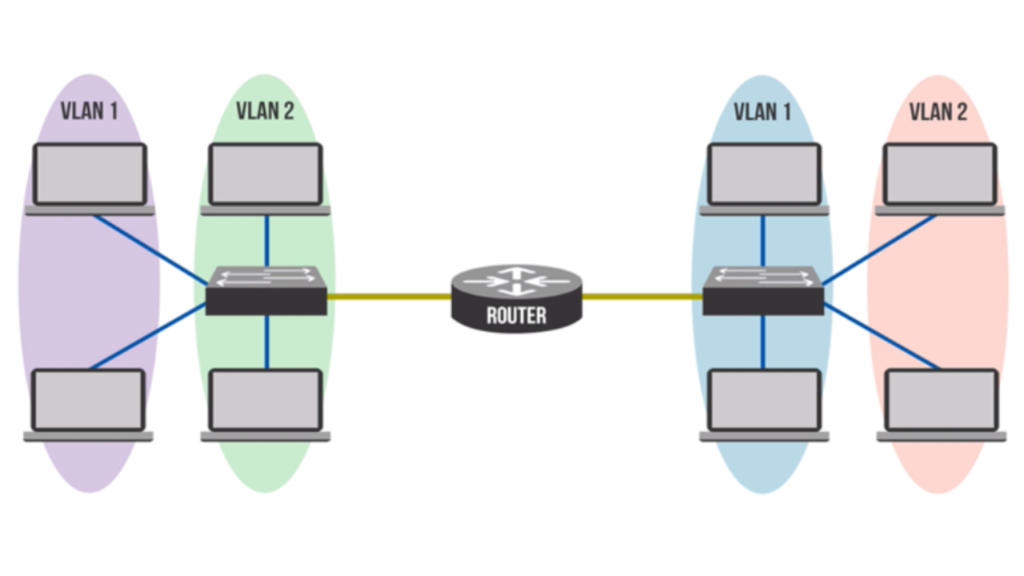
专用虚拟局域网 (PVLAN),也称为端口隔离,是一种用于二层网络的网络分段技术,它允许在主VLAN下创建独立的子网或专用 VLAN 。在共享网络环境中应用 PVLAN,可以提高二层交换机端口的安全性,仅允许子网内的设备相互通信。
在常规 VLAN 中,用户通常连接到不同的 IP 子网。当我们使用 PVLAN 来划分 VLAN 时,不同 PVLAN 中的主机仍然属于同一个 IP 子网,但可以通过本地路由器隔离,彼此之间无法通信。反过来,路由器可以使用允许列表来允许或禁止 PVLAN 之间的通信。
使用 PVLAN 时,了解不同类型的端口和 VLAN 类型非常重要:
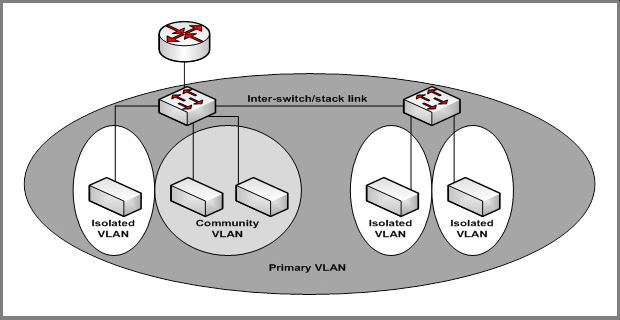
混杂端口:这种端口类型能够与 VLAN 中的任何其他端口发送和接收帧。它通常连接到三层交换机、路由器或其他网关设备。
隔离端口:存在于子 VLAN 中的隔离端口与主机连接,并且只能与混杂端口通信。
社区端口:社区端口也位于子VLAN中,并与主机连接。但是,它只能与混杂模式端口和同一子网中的其他社区端口通信。
在私有 VLAN 中,可以访问三种类型的 VLAN:
主 VLAN:这种类型的 VLAN 指的是原始 VLAN,它可以将帧从混杂端口下传到其所有子 VLAN(辅助 VLAN)以及所有主机连接的端口。
隔离 VLAN:作为辅助 VLAN,隔离 VLAN 仅支持其内部的交换机端口(隔离端口)将数据转发到主 VLAN 中的混杂端口。即使在同一个隔离 VLAN 中,隔离端口之间也无法通信。
社区 VLAN:社区 VLAN 也是一种辅助 VLAN。同一社区 VLAN 内的交换机端口(社区端口)可以彼此通信,也可以与主 VLAN 的端口通信。但这种类型的 VLAN 无法与其他辅助 VLAN 通信,包括其他社区 VLAN。
PVLAN 是一项重要的技术,可让您轻松实现网络分段。网络分段对企业安全大有裨益。网络分段有助于限制恶意软件、病毒甚至黑客的传播,因为内部可信网络不再是扁平开放的。PVLAN 可帮助您构建零信任网络框架。例如,如果黑客通过财务团队成员获得了网络访问权限,那么即使黑客能够访问或与隔离网络中的主机通信,也无法在不攻破该网络主机的情况下横向移动到网络的另一部分,因为网络已进行分段。
中小企业通常会部署具有无线网络功能的防火墙,以便您在物理和逻辑上将访客 Wi-Fi 网络与受信任的 Wi-Fi 网络隔离。请确保将受信任的 Wi-Fi 网络与您的 Active Directory 用户帐户(使用 Radius)绑定,而不是使用静态密码。这样可以避免离职员工在停车场使用受信任的 Wi-Fi 网络窃取敏感数据或对公司造成额外损害的常见风险。
此外,以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来获得以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。