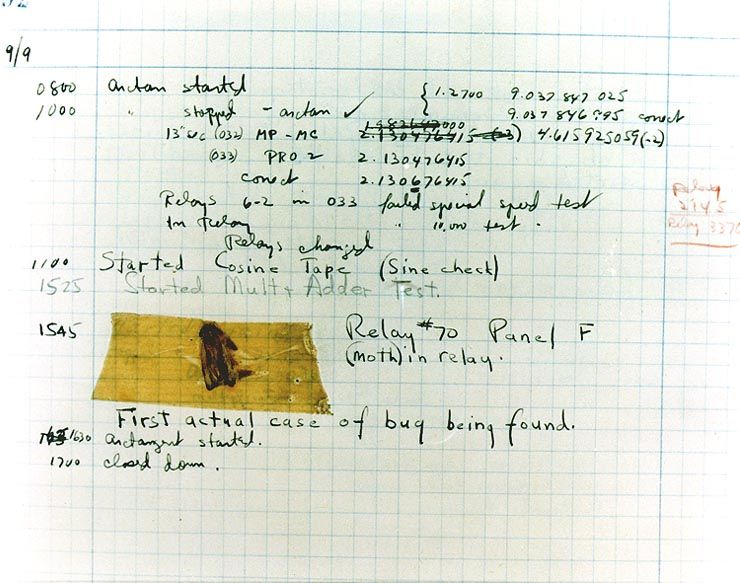
Chyba je neočakávaná a relatívne malá chyba, porucha, chyba alebo nedokonalosť v informačnom systéme alebo zariadení. Tieto malé chyby alebo poruchy sú zvyčajne spôsobené ľudskou chybou pri písaní zdrojového kódu alebo v návrhu média, ktorá spôsobuje zlyhanie systému alebo jeho jednoduchú nefunkčnosť. Chyby sa niekedy môžu prejaviť ako bezpečnostné zraniteľnosti, ktoré je potrebné opraviť aktualizáciami príslušného softvéru alebo zariadenia.
Pôvod tohto termínu údajne pochádza z čias mainframe počítačov IBM na začiatku 50. rokov 20. storočia, keď bola vo vnútri počítača veľkosti miestnosti nájdená mŕtva mol. Táto „CHYBA“ spôsobila poruchu celého mainframe počítača, čím sa slovo „chrobák“ dostalo do nášho bežného jazyka.
Malé a stredné podniky potrebujú riešenia na správu chýb. Tie zvyčajne prichádzajú vo forme riešenia na správu záplat , ktoré umožňuje rýchlu inštaláciu opráv softvéru od dodávateľov po ich zverejnení. Záplaty často riešia dôležité bezpečnostné zraniteľnosti. Malé a stredné podniky a poskytovatelia spravovaných služieb musia plánovať dopredu vytvorením politík, ktoré určujú, ako rýchlo reagovať na základe kritickosti konkrétnej zraniteľnosti. Pre používateľov CyberHoot obsahuje knižnica šablón politík zavedený proces správy upozornení na zraniteľnosti (VAMP). S týmto zavedeným procesom máte jasné pokyny, kedy a ako vysoko reagovať v prípade danej zraniteľnosti alebo expozície.
Zvážte nasadenie cloudového riešenia správy opráv, ktoré automaticky aktualizuje softvér kedykoľvek a kdekoľvek je to potrebné. Väčšina poskytovateľov spravovaných služieb využíva jedno z troch veľkých riešení vzdialeného monitorovania a správy (RMM) ( Connectwise , Datto a Kaseya) na opravovanie svojich spravovaných systémov. Tieto riešenia RMM poskytujú svojim klientom okrem testovaných a overených služieb oprav aj monitorovanie a vzdialený prístup.
Samostatné riešenia správy záplat pre spoločnosti, ktoré nepoužívajú vyššie uvedené riešenia RMM, zahŕňajú ManageEngine a Automox.
Okrem zavedenia systému správy záplat spoločnosť CyberHoot odporúča nasledujúce osvedčené postupy na ochranu jednotlivcov a firiem pred online kybernetickými útokmi a na obmedzenie škôd spôsobených nimi:
Zdroje : Glosár NCSD, Historická referencia
CyberHoot má k dispozícii aj niekoľko ďalších zdrojov, ktoré môžete použiť. Nižšie sú uvedené odkazy na všetky naše zdroje, neváhajte si ich kedykoľvek pozrieť:
Poznámka: Ak sa chcete prihlásiť na odber nášho newslettera, kliknite na ktorýkoľvek z vyššie uvedených odkazov (okrem infografiky), zadajte svoju e-mailovú adresu na pravej strane stránky a kliknite na tlačidlo „ Posielať newslettery“.
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.

