Bola objavená phishingová kampaň s textovými správami cez PayPal , ktorá sa pokúša ukradnúť vaše prihlasovacie údaje k účtu a ďalšie citlivé informácie. Táto forma phishingového útoku prostredníctvom textových správ sa nazýva Smishing . Hackeri posielajú škodlivé textové správy alebo SMS správy, ktoré niekoho oklamú, aby im poskytol citlivé informácie. Smishing môže byť účinnejší ako phishing, pretože ľudia viac dôverujú textovým správam ako e-mailom. Štúdia monitoru kampaní ukázala, že na 98 % textových správ sa odpovedá do 90 sekúnd, zatiaľ čo iba na 20 % e-mailov sa odpovedá do 90 minút. Väčšina ľudí je znepokojená a uvedomuje si nebezpečenstvá odkazov v e-mailoch, ale nemusí si byť tak vedomá nebezpečenstiev spojených s odkazmi v textových správach.
Keď má PayPal podozrenie na podvodnú aktivitu na vašom účte , nastaví stav vášho účtu na „obmedzený“, čím dočasne obmedzí transakcie. Nová phishingová kampaň sa vydáva za kampaň od PayPalu a tvrdí, že váš účet je natrvalo „obmedzený“, pokiaľ ho neoveríte kliknutím na odkaz prijatý v textovej správe a zadaním citlivých informácií. Kliknutím na vložený odkaz sa dostanete na phishingovú stránku, ktorá vás vyzve na prihlásenie do vášho účtu PayPal, ako je znázornené nižšie.
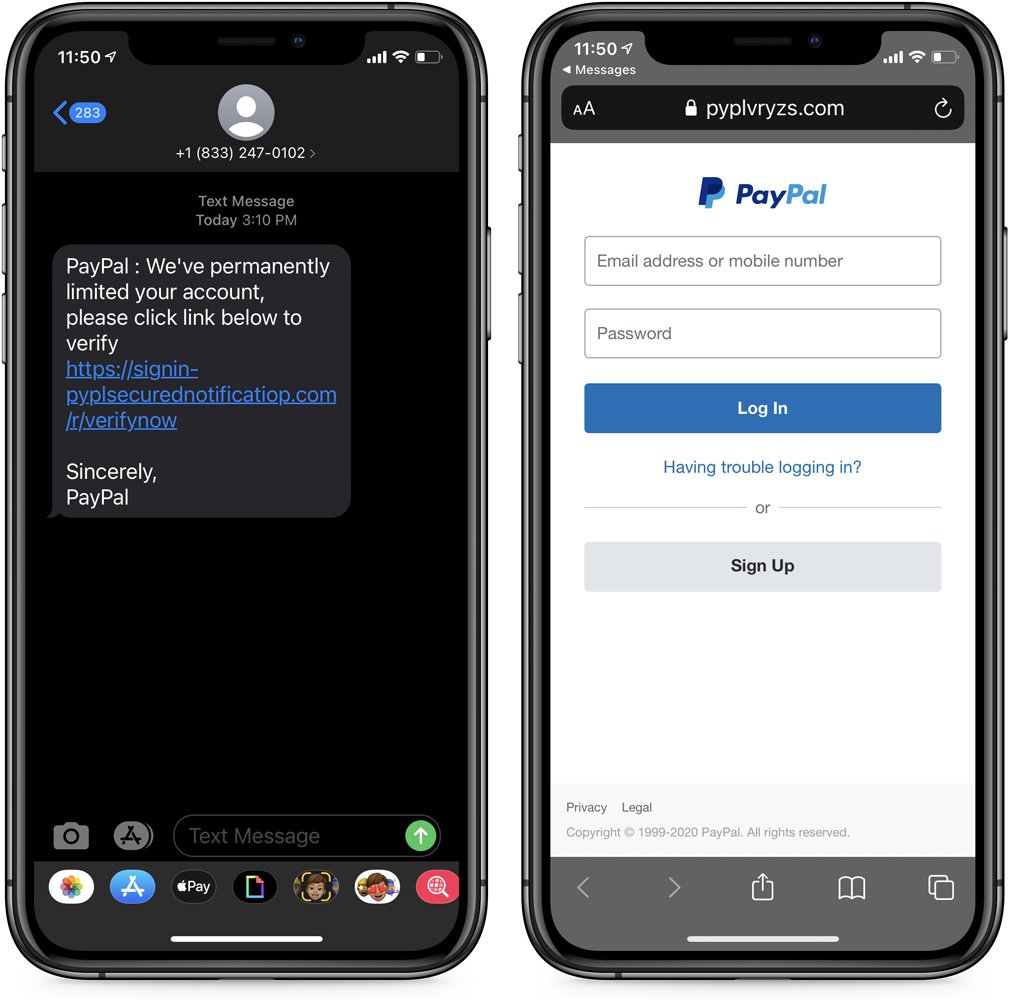
Ak zadáte svoje prihlasovacie údaje na falošnej webovej stránke, údaje sa zaznamenajú a odošlú priamo hackerom. Útok smishing ide ešte o krok ďalej, pretože sa snaží zhromaždiť od používateľov ďalšie podrobnosti vrátane vášho mena, dátumu narodenia, adresy, bankových údajov a ďalších osobných údajov. Údaje, ktoré títo hackeri zhromažďujú pri takýchto útokoch, môžu byť použité proti vám vo forme krádeže identity, čo môže viesť k značným finančným stratám.
Po prvé, ak ste sa stretli s podobným útokom a omylom ste sa prihlásili do svojho účtu PayPal alebo ste poskytli iné informácie, nemusíte sa obávať, pretože máte povolené dvojfaktorové overenie, však? Ak ešte nepoužívate 2FA, zmeňte si heslo a povoľte 2FA na svojom účte.
Heslo alebo prístupová fráza, ktorú si vyberiete, by mala mať dĺžku 14 a viac znakov, byť jedinečná pre každú stránku a uložená na použitie v správcovi hesiel . Ak ste sa s takýmito útokmi ešte nestretli, je nevyhnutné, aby ste si boli vedomí týchto hrozieb a vyhli sa im.
Vo všeobecnosti by ste nemali odpovedať na textové správy od ľudí, ktorých nepoznáte. To je najlepší spôsob, ako zostať v bezpečí. Platí to najmä vtedy, keď textová správa pochádza z telefónneho čísla, ktoré nevyzerá ako telefónne číslo, napríklad „5000“ alebo „452-981“. To je znak toho, že textová správa je v skutočnosti len e-mail odoslaný na telefón. Pri čítaní textových správ SMS v telefóne by ste mali dodržiavať nasledujúce opatrenia:
Takmer všetky textové správy, ktoré dostanete, budú úplne v poriadku. Stačí však jedna zlá a ohrozí vaše údaje a bezpečnosť. S trochou zdravého rozumu a opatrnosti sa môžete uistiť, že sa nestanete obeťou smishingu.
Nielenže by ste mali dodržiavať predchádzajúce bezpečnostné odporúčania od Smishing, existujú aj iné spôsoby. CyberHoot odporúča, ako zostať v bezpečí vo vašom každodennom online živote:
Zdroj: BleepingComputer , Smishing – CyberHoot Term
Doplňujúce čítanie: Smishing, nový phishing
Objavte a zdieľajte najnovšie trendy, tipy a osvedčené postupy v oblasti kybernetickej bezpečnosti – spolu s novými hrozbami, na ktoré si treba dať pozor.

Čo sa deje Vo štvrtok 12. novembra 2026, okolo 11:00 východného času, prestal fungovať program Microsoft Outlook...
Čítaj viac
Autor: Katie Boquetti | Editoriál: Craig Taylor Editoriál od Craiga Taylora: „Moc má tendenciu korumpovať,...
Čítaj viac
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Roky sme trénovali...
Čítaj viacZískajte bystrejší pohľad na ľudské riziká s pozitívnym prístupom, ktorý prekonáva tradičné phishingové testovanie.