Сканирование уязвимостей — это процесс выявления слабых мест в системе безопасности и ошибок в коде систем и программного обеспечения, работающего на них. Это важнейший компонент программы управления оповещениями об уязвимостях, которая преследует одну главную цель: защитить организацию от утечек данных и утечки критически важных и/или конфиденциальных данных. Эти программы опираются на оценки готовности системы безопасности и минимизации рисков, а сканирование уязвимостей является важнейшим инструментом в арсенале кибербезопасности.
Сканер уязвимостей — это приложение, которое идентифицирует и создает перечень всех систем, подключенных к сети. Для каждого идентифицированного устройства он пытается определить используемую операционную систему, учетные записи пользователей, открытые порты и протоколы, а также соответствующее программное обеспечение, установленное в системе. После составления перечня уязвимостей сканер проверяет каждый элемент в перечне по одной или нескольким базам данных известных уязвимостей. В результате получается список всех обнаруженных и идентифицированных систем в сети, с выделением тех, которые имеют известные уязвимости и требуют внимания.
Сканирование уязвимостей необходимо проводить на малых и средних предприятиях для повышения уровня киберзащиты. Добавление этого инструмента в набор инструментов VAMP может быть чрезвычайно полезным, поскольку он помогает выявлять различные точки входа для хакеров: от неправильной конфигурации до уязвимого программного обеспечения, требующего обновления и исправления. Сканирование уязвимостей может значительно повысить уровень вашей киберзащиты.
Помимо сканирования уязвимостей, субъектам малого и среднего предпринимательства следует включить все следующие мероприятия и решения для усиления защиты своей кибербезопасности:
CyberHoot предлагает вам воспользоваться другими ресурсами. Ниже приведены ссылки на все наши ресурсы, вы можете ознакомиться с ними в любое удобное время:
Примечание: Если вы хотите подписаться на нашу рассылку, перейдите по любой из ссылок выше (кроме инфографики), введите свой адрес электронной почты в правой части страницы и нажмите « Отправить мне рассылку».
источники:
Дополнительная литература:
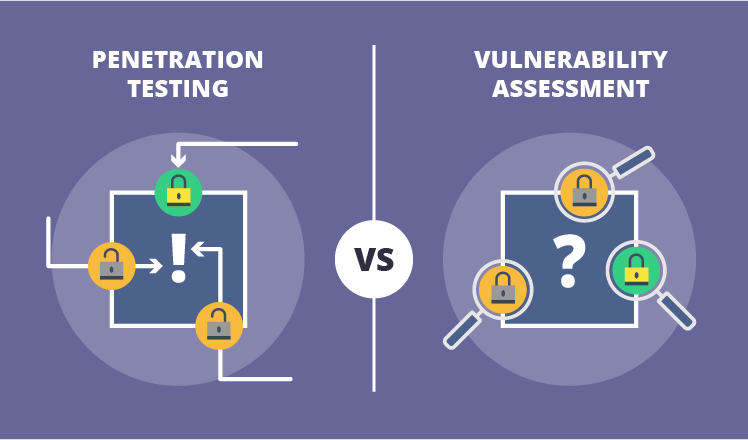
Сканирование уязвимостей и тестирование на проникновение
Процесс управления оповещениями об уязвимостях (VAMP)
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.