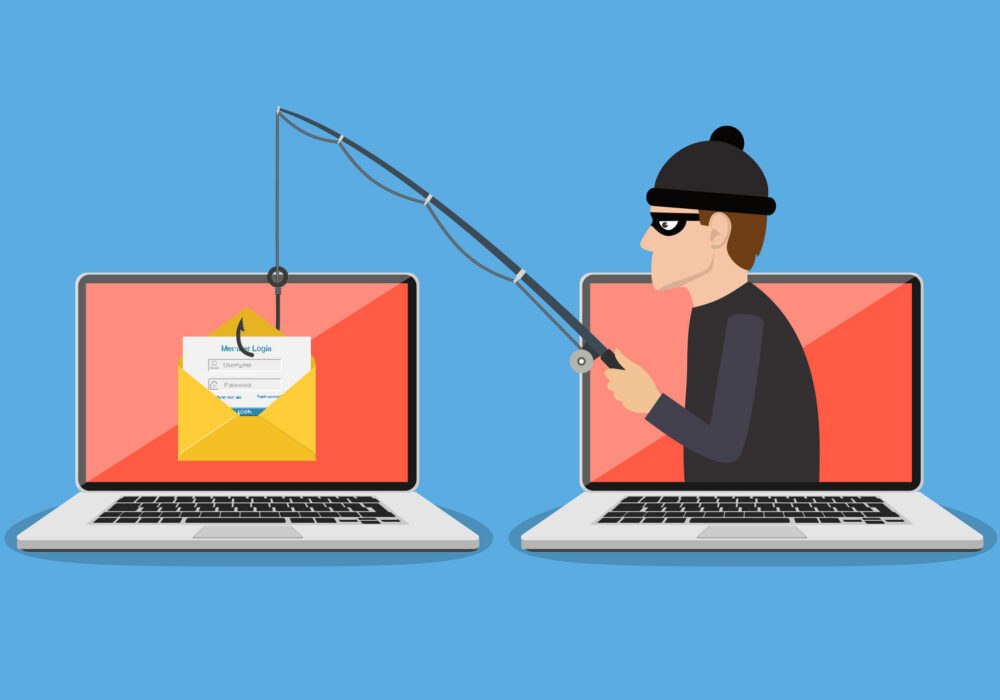
Фишинговые атаки — это то, о чём должен знать каждый пользователь интернета. Для тех, кто не знает, фишинг — это форма социальной инженерии, которая обманом заставляет пользователей совершать действия, чтобы скомпрометировать их компьютер, личность, сеть или всё вместе. Фишинг обычно осуществляется по электронной почте, где людей заманивают перейти по вредоносным ссылкам, которые в конечном итоге могут позволить хакерам получить доступ к их учётным данным или даже удалённый доступ к их компьютеру.
Фишинговые атаки составляют почти 90% кибератак на компании, однако большинство представителей малого и среднего бизнеса (МСП) до сих пор не провели обучение своих сотрудников по вопросам кибербезопасности. Отсутствие обучения повышает риск фишинговых атак для этих предприятий.
За последние два десятилетия количество кибератак ежегодно увеличивалось, а ущерб, наносимый малым и средним предприятиям, становится все более значительным и разрушительным. В условиях пандемии COVID-19, когда все больше сотрудников работали удаленно, хакеры активизировали фишинговые атаки. Как отмечается в недавней статье в блоге CyberHoot , они могут быть весьма коварными и убедительными в своих методах социальной инженерии.
Фишинговые атаки значительно упрощают жизнь хакерам, поскольку жертвы, по сути, передают им свою конфиденциальную информацию или позволяют им получить доступ к своей сети, когда сотрудники переходят по ссылкам на вредоносные вложения. Наиболее эффективный способ защиты от фишинговых атак — это обучение основам кибербезопасности. Ниже мы привели список мер, которые можно предпринять для защиты от фишинговых атак.
Тестирование фишинговых атак CyberHoot позволяет администраторам MSP создавать фишинговые кампании для проверки своих сотрудников или клиентов. CyberHoot создал множество шаблонов на основе доменов, выглядящих как Google, Amazon, Microsoft, Apple, больницы и даже государственные организации, связанные с COVID-19. Фишинговые атаки, связанные с коронавирусом, в настоящее время довольно распространены.
CyberHoot внедрил эти тесты на фишинг и бесплатные шаблоны для использования вашими сотрудниками. CyberHoot позволяет вам видеть, какие пользователи открывают электронные письма, переходят по ссылкам и кто вводит данные (имена пользователей и пароли), что позволяет выявить наиболее уязвимые места и провести для них корректирующее обучение по борьбе с фишингом, прежде чем хакер успеет взломать вашу компанию.
Зарегистрируйтесь в CyberHoot сегодня, чтобы узнать о нем больше и начать тестирование своих сотрудников на фишинговые атаки.
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.