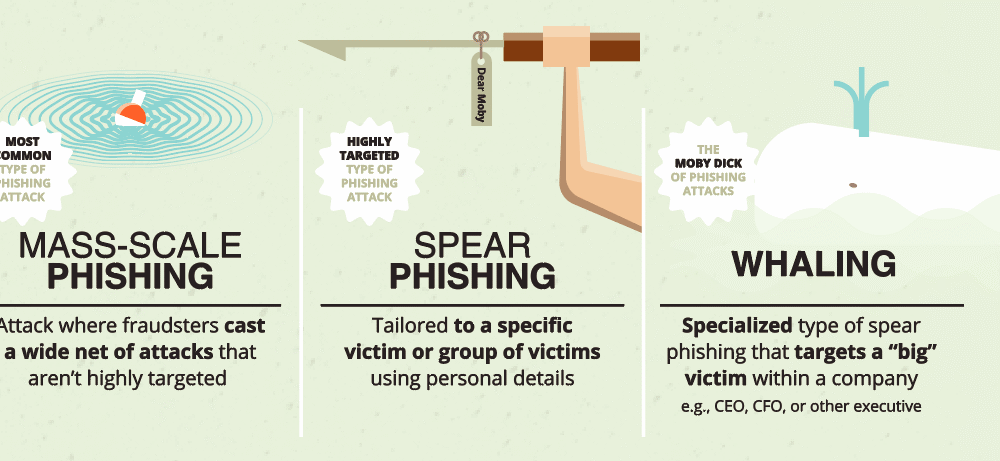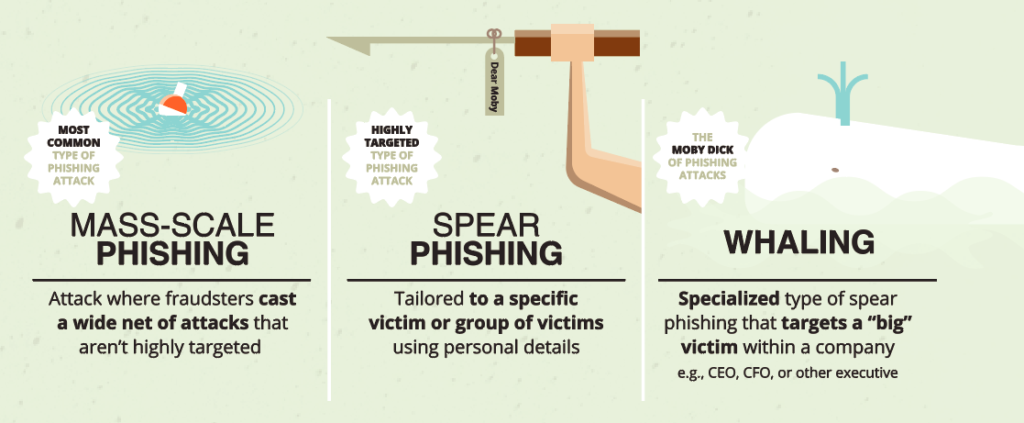
«Китобойный хакерство» — это вредоносный хакерский метод, направленный на высокопоставленных руководителей. Подобно фишингу , «китобойный хакерство» заключается в поиске данных, которые можно использовать, но в данном случае он фокусируется на высокопоставленных банкирах, руководителях или других лицах, занимающих видные или влиятельные должности в организации. Хакеры ищут общедоступную информацию о цели, чтобы убедить жертву в своей легитимности. «Китобойные хакеры» также атакуют свои «киты», взламывая корпоративные сети, где работают эти высокопоставленные руководители, а затем внедряя вредоносное ПО, такое как кейлоггеры или трояны удаленного доступа (RAT) , на компьютеры этих руководителей.
Реальный пример китобойного мошенничества произошел в неназванной компании, где ряд руководителей попались на удочку мошенников, использовавших достоверные данные о них и их бизнесе. Злоумышленник выдавал себя за сотрудника окружного суда США с повесткой о явке в большое жюри по гражданскому делу. В электронном письме содержалась ссылка на повестку, и при переходе по ней получатели заражались вредоносным ПО.
Защитите и объясните своим руководителям опасность публикации слишком большого количества информации в социальных сетях, доступных для общественности. Чем больше информации хакер сможет найти о генеральном или финансовом директоре, тем легче будет атаковать их с помощью атаки «китобойный маркетинг». Этот совет также поможет предотвратить атаки хакеров на других сотрудников вашей компании с помощью поддельных писем от имени руководителя высшего звена, используя новые и убедительные фишинговые схемы, основанные на данных хакера.
Помимо внедрения системы управления исправлениями, CyberHoot рекомендует следующие передовые методы защиты частных лиц и предприятий от онлайн-кибератак и ограничения ущерба от них:
Источники : Rapid7
Связанные термины : Кейлоггер , Вредоносное ПО , Фишинг , Троян удаленного доступа (RAT) , Смишинг
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.