Агентство по кибербезопасности и защите инфраструктуры США (CISA) совместно с Австралийским центром кибербезопасности (ACSC), Национальным центром кибербезопасности Великобритании (NCSC) и Федеральным бюро расследований США (FBI) подготовило отчет, в котором подробно описаны наиболее распространенные уязвимости, используемые хакерами . Каждая уязвимость тщательно задокументирована в базе данных Common Vulnerabilities and Exposures (CVE) — ведущем источнике информации об угрозах, используемом специалистами по информационной безопасности.
В 2020 году быстрый переход на удалённую работу, вызванный пандемией, стал настоящим подарком для хакеров. Системы, спешно перенесённые домой, лишились доступа к инфраструктуре обновления, которая запрещала прямые обновления Microsoft, в пользу контролируемого развертывания исправлений на корпоративных устройствах. Проблема заключалась в том, что в некоторых случаях для получения исправлений приходилось обращаться к контроллеру домена в офисе. Удалённая работа в течение 6–9 месяцев означала, что некоторые компьютеры не получали исправлений в течение 2020–XNUMX месяцев. Четыре из наиболее часто используемых уязвимостей в XNUMX году были связаны с неисправленными уязвимостями Microsoft.
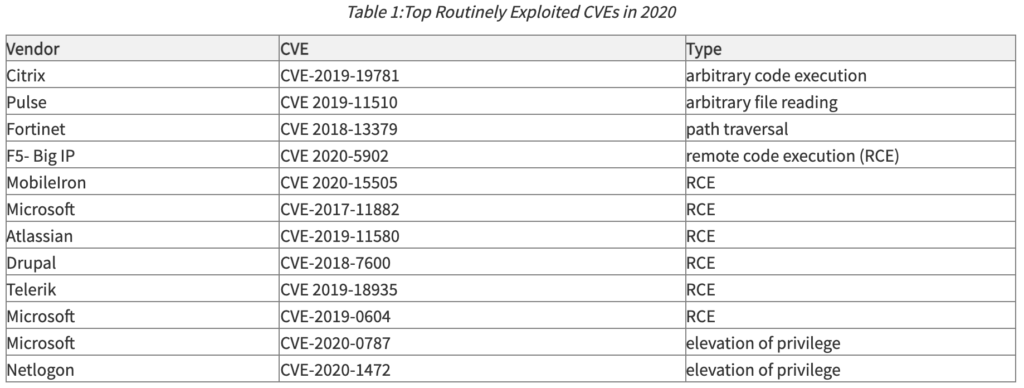
Ниже приведена таблица, в которой перечислены наиболее часто используемые хакерами уязвимости CVE в 2020 году:
Компаниям необходимо планировать инфраструктуру обновления с учётом новых реалий работы удалённых сотрудников. Либо необходимо обеспечить прямую установку обновлений Microsoft, либо развернуть новую облачную инфраструктуру, доступную удалённым сотрудникам. Нельзя оставлять системы без обновлений в удалённых офисах.
В 2021 году хакеры продолжили атаковать неисправленные системы, используя различные уязвимости Microsoft (показаны ниже), а также решения по межсетевому экранированию, которые появились в 2020 году (Fortinet с Accellion, добавленными в 2021 году) и решения для удаленного доступа (Pulse остался в списке, а VM Ware заменил Citrix).
Самый эффективный способ устранения многих уязвимостей — обновлять версии программного обеспечения сразу после выхода исправлений. Часто во время разработки исправления поставщик предоставляет инструкции по временным решениям, позволяющим обеспечить безопасность до его выпуска. Чтобы оставаться в курсе событий во время пандемии, разверните облачное решение для управления исправлениями, которое автоматически обновляет программное обеспечение в любое время и в любом месте.
К распространенным решениям для управления обновлениями в малых и средних предприятиях относятся ManageEngine и Automox. ManageEngine даже включает бесплатные услуги по обновлению до 25 устройств.
Помимо внедрения системы управления исправлениями, CyberHoot рекомендует следующие передовые методы защиты частных лиц и предприятий от онлайн-кибератак и ограничения ущерба от них:
https://youtube.com/watch?v=_zWJEsV4uV4
источники:
Дополнительная литература:
Двухпартийный законопроект о кибербезопасности готовится к рассмотрению
Какое самое дорогое киберпреступление было совершено в 2020 году?
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: «Власть имеет тенденцию развращать...»
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: На протяжении многих лет мы обучаем...
Читать далее
Большинство фишинговых тестов обманывают ваших сотрудников. Этот же первым делом здоровается! HootPhish сразу же сообщает людям: это...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.

