Очевидно, что программы-вымогатели и их эволюция в программы-утечки представляют собой серьезную угрозу для большинства предприятий сегодня. По данным группы реагирования на инциденты Crypsis компании Palo Alto , средняя сумма выкупа, требуемая хакерами за использование программ-вымогателей , выросла до более чем 840 000 долларов, а в 2021 году рекордная сумма в 10 миллионов долларов уже была затмена заявленной суммой в 50 миллионов долларов, запрошенной у компании Acer . Если вы следите за новостями в сфере кибербезопасности, вас могут беспокоить только атаки программ-вымогателей. Однако всегда появляется новый подход, который привлекает внимание хакерского сообщества и используется в ущерб малому и среднему бизнесу. В 2020 году такой угрозой стала компрометация корпоративной электронной почты (BEC), которая часто приводила к мошенничеству с банковскими переводами и потере десятков тысяч долларов за каждый инцидент (иногда сотен тысяч). Но является ли она более серьезной угрозой, чем программы-вымогатели? Ответ зависит от того, кого вы спросите, но, скорее всего, нет.
Однако отчет ФБР за 2020 год о киберпреступлениях рассказывает совсем другую историю: зафиксированные выплаты выкупа за программы-вымогатели крайне низки — менее 30 миллионов долларов, а другие виды киберпреступлений значительно превосходят эту цифру. Согласно отчету, в 2020 году предприятия выплатили в общей сложности 1.8 миллиарда долларов для решения проблем, связанных с наиболее распространенным видом преступлений, приводящих к убыткам для жертв, — компрометацией электронной почты (BEC) . Проблема в том, что это не самый главный финансовый ущерб, им являются программы-вымогатели. Как показано на изображении ниже, в эту сумму не включены случаи, не сообщенные ФБР, потери бизнеса, компенсация третьим сторонам и т. д., что создает удивительно низкую цифру. Еще одна причина низкой цифры связана с утечками программного обеспечения и тем, что Министерство финансов США с 1 октября 2020 года запретило выплату выкупа в биткоинах в США. Их аргумент заключается в том, что вы можете платить террористической организации, что на 100% незаконно. Взгляните на изображение ниже, чтобы получить представление о статистике ФБР:
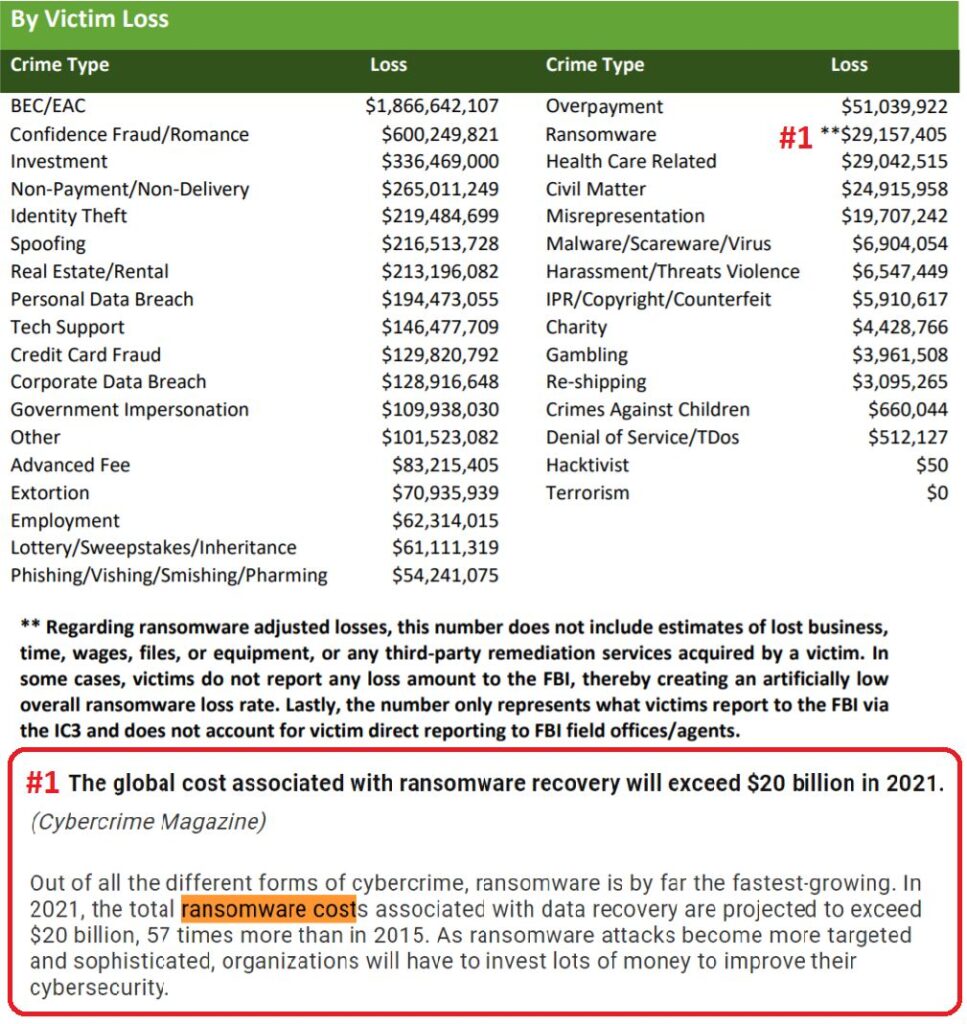
BEC (Business Email Compromise) — это атака на человека, осуществляемая по электронной почте и направленная на побуждение к действию путем обмана ( социальная инженерия ). Атака может исходить с поддельного адреса электронной почты или скомпрометированного подлинного адреса, выдающего себя за адрес коллеги или делового партнера. Компрометированный аккаунт ценен тем, что обходит многие средства защиты, поскольку исходит с легитимного и доверенного почтового сервера. Атаки BEC осуществляются опытными злоумышленниками с использованием проверенных и отработанных методик, и, как показывают статистические данные ФБР, они приносят этим злоумышленникам огромную финансовую выгоду и, соответственно, наносят ущерб бизнесу жертвы. Одним из наиболее распространенных последствий BEC является банковский перевод десятков или сотен тысяч долларов на неверный счет, поскольку хакер изменяет платежную информацию, используя взломанный финансовый счет вашей компании. Результаты катастрофичны, как видно из статистики ФБР.
Программы-вымогатели — это вредоносное программное обеспечение, предназначенное для блокировки доступа к компьютерной системе и, что более важно, к содержащимся в ней критически важным данным до тех пор, пока не будет выплачена определенная сумма денег или выкуп. Злоумышленники требуют оплату в биткоинах, что делает платежи практически неотслеживаемыми для следователей (в настоящее время это незаконно).
Leakware, разновидность программ-вымогателей, работает подобно многим другим угрозам и реализуется посредством первоначального взлома, горизонтального распространения и эскалации привилегий. Само шифрование (и связанная с ним кража данных/другие методы давления) — это всего лишь простой способ монетизировать взлом. Это означает, что организации, разрабатывающие комплексные стратегии борьбы с современными видами программ-вымогателей, защищены от многих других потенциальных атак. Те же, кто фокусируется только на одном аспекте (например, на восстановлении данных), остаются уязвимыми к новой угрозе, связанной с программами-вымогателями, — краже данных и их раскрытию в интернете. По оценкам CyberHoot, в прошлом году потери от программ-вымогателей составили около 10 миллиардов, что значительно превышает потери от компрометации корпоративной электронной почты (BEC).
К счастью, вы и ваш бизнес можете защититься от компрометации корпоративной электронной почты. Крайне важно принять надлежащие меры. CyberHoot рекомендует следующие действия для защиты вашей конфиденциальной информации:
источники:
Дополнительная литература:
Формирование целевой группы по борьбе с программами-вымогателями
Связанные термины:
Узнавайте и делитесь последними тенденциями, советами и передовыми методами в области кибербезопасности, а также новыми угрозами, на которые следует обратить внимание.

Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мы это знаем уже давно...
Читать далее
Автор: Кэти Бокетти | Редакционная статья: Крейг Тейлор | Редакционная статья Крейга Тейлора: CAPTCHA должна проверять, является ли...
Читать далее
Автор: Кэти Бокетти | Редактор: Крейг Тейлор | Редакторская работа Крейга Тейлора: Мне посчастливилось иметь...
Читать далееБолее пристальное внимание к человеческим рискам с помощью позитивного подхода, который превосходит традиционное тестирование на фишинг.