
"O CyberHoot é uma ótima opção de segurança cibernética para nossas escolas. Os vídeos e outros treinamentos são muito fáceis de usar. O suporte deles também é fantástico."
Código Fechado é um software que geralmente não é livre, onde o código fonte é seguro e criptografado....
Ler mais
Software de código aberto (OSS), diferentemente de software proprietário, é um software que mantém o código aberto para que a TI...
Ler mais
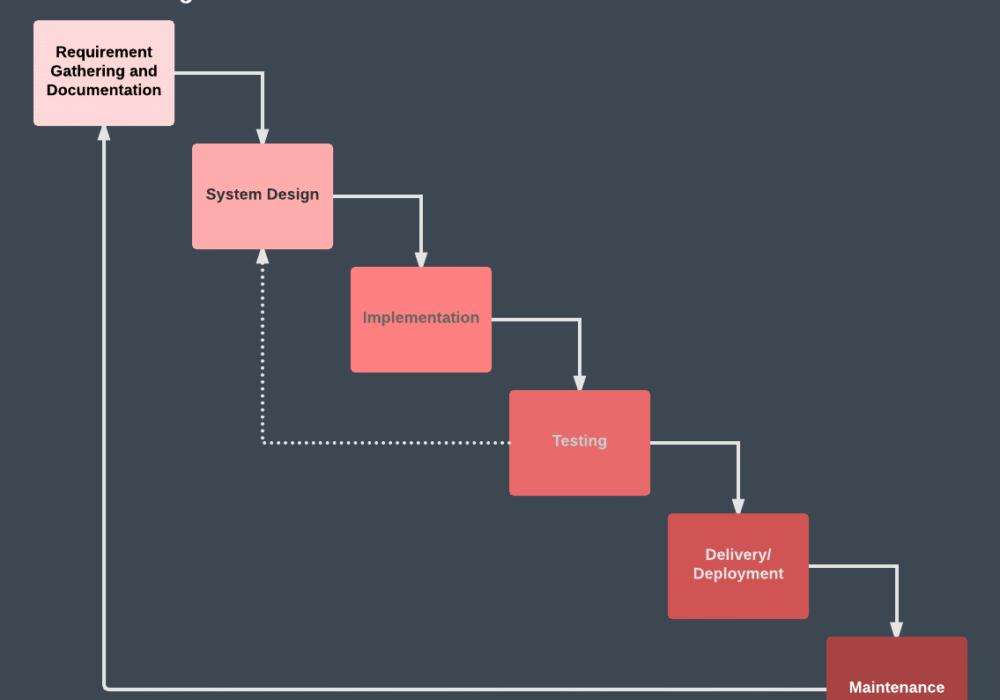
A Metodologia de Desenvolvimento em Cascata foi o primeiro método de processo utilizado no Software...
Ler mais
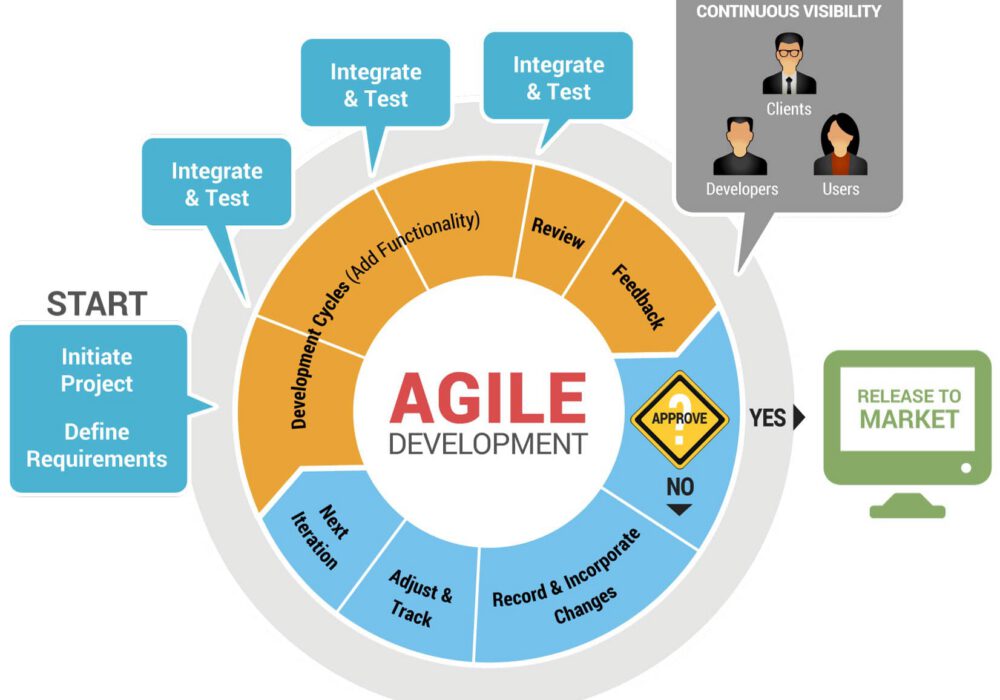
A Metodologia de Desenvolvimento Ágil se refere a uma prática que utiliza melhorias e testes contínuos em...
Ler mais
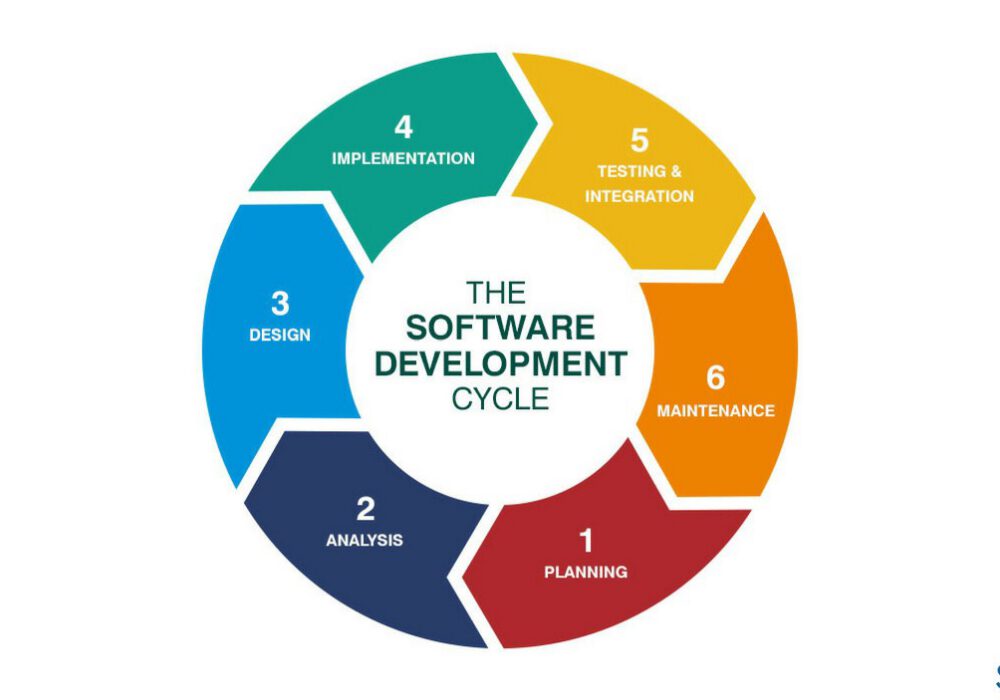
O Ciclo de Vida de Desenvolvimento de Software (SDLC) é o processo que as empresas seguem para produzir software de qualidade em um...
Ler mais
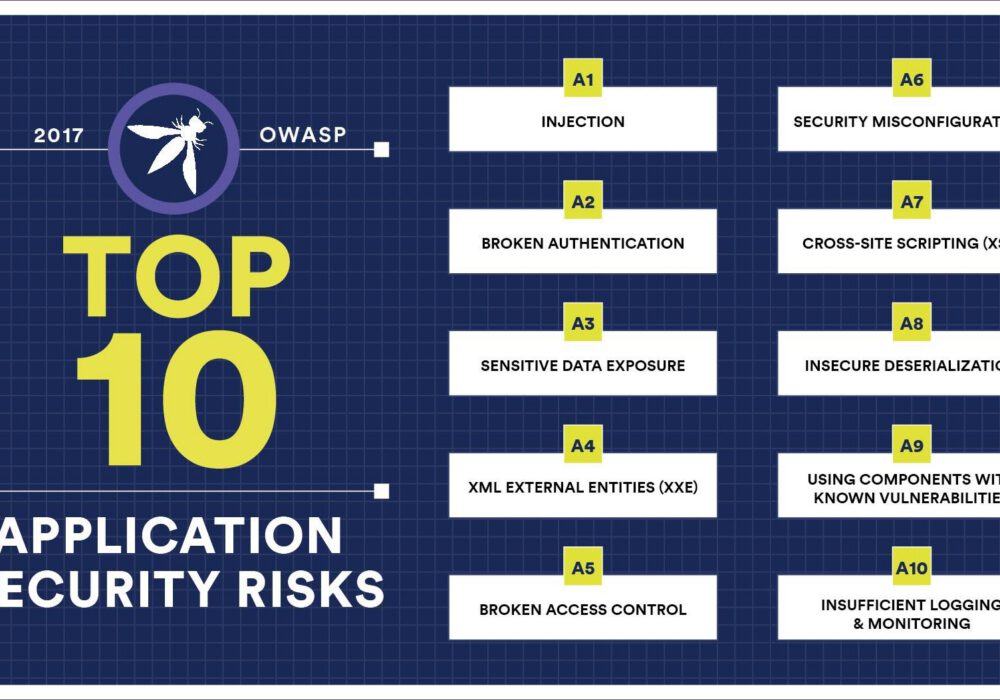
OWASP significa Open Web Application Security Project (Projeto de Segurança de Aplicações Web Abertas). Os 10 principais riscos de segurança de aplicações da OWASP...
Ler mais
A personificação de e-mail é uma forma de ataque de phishing em que um hacker se passa por outra pessoa na esperança de...
Ler mais
O MAZE Ransomware é uma forma de ransomware que representa uma ameaça tripla à segurança dos seus dados. Com o MAZE,...
Ler mais
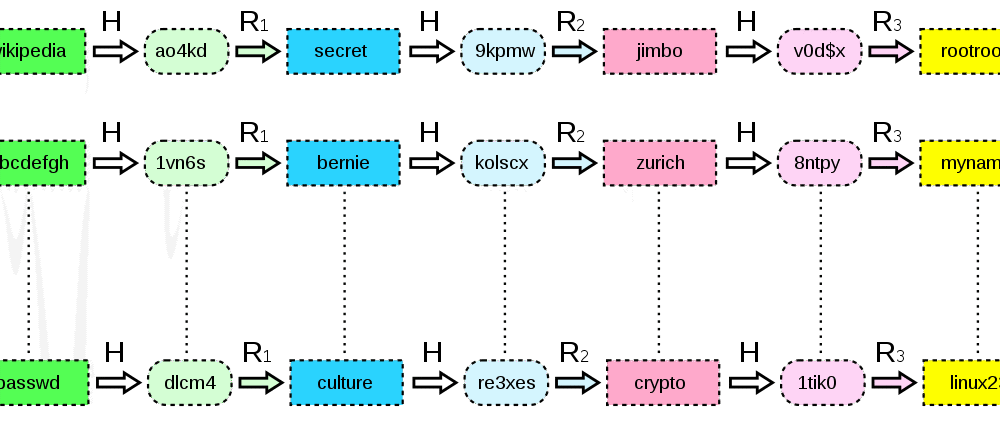
Uma Rainbow Table era um recurso usado para hackear as funções de hash criptográficas a fim de descobrir...
Ler mais
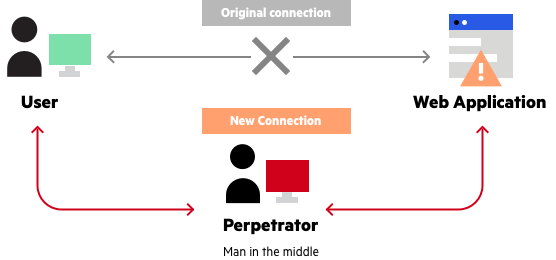
Ataque Adversário no Meio (AITM) (anteriormente conhecido como Homem no Meio) é um ataque técnico...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.
