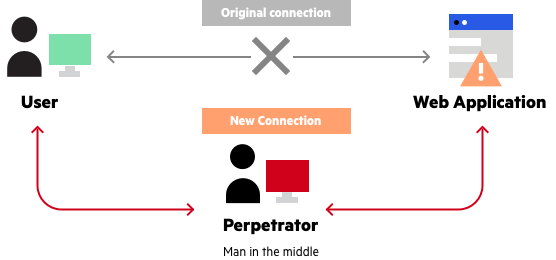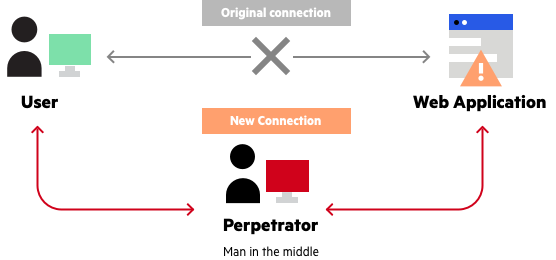
Um ataque Adversary in the Middle (AITM, na sigla em inglês) , anteriormente conhecido como ataque Man-in-the-Middle, é um termo técnico que descreve a situação em que um hacker se insere em uma conversa entre um usuário e um aplicativo, seja para espionar ou para se passar por uma das partes, fazendo parecer que uma troca normal de informações está ocorrendo. O principal objetivo desses ataques é roubar informações confidenciais das vítimas, como credenciais de login para contas online, como e-mail, bancos ou redes privadas virtuais (VPNs).
Frequentemente, esses ataques ocorrem em redes Wi-Fi falsas, disfarçadas de Wi-Fi real de empresas locais. Usuários desavisados se conectam à rede Wi-Fi falsa e seu tráfego é interceptado e inspecionado em busca desses detalhes de autenticação valiosos.
Felizmente, a maioria dos sites possui requisitos HTTPS estabelecidos que podem ocultar informações de autenticação, a menos que o hacker esteja usando um proxy HTTPS combinado com solicitações DNS falsas. Nesses casos, o hacker pode fingir ser o site real que você está tentando acessar; no entanto, os certificados SSL podem ser um sinal claro de que algo está errado.
Esses tipos de ataques são frequentemente combinados com ataques de phishing e tentam convencer os usuários a clicar em links maliciosos ou inserir dados pessoais em uma página da web falsa para roubar suas informações pessoais. Esses sites falsos podem ter certificados SSL legítimos que evitam o problema mencionado anteriormente, que surge ao falsificar um endereço de site legítimo no DNS.
Fonte: Imperva
Leitura Adicional:
Termos relacionados:
Como PME, existem algumas medidas que você pode tomar para reduzir a probabilidade de se tornar vítima de ataques de Adversário Intermediário. Como acontece com a maioria das ameaças cibernéticas, estar ciente do ataque e de onde ou como ele é perpetrado é crucial. Portanto, educar os funcionários sobre como se proteger em redes Wi-Fi e o que é um ataque AiTM ajudará muito. Além da educação e do treinamento de conscientização dos usuários, aqui estão algumas coisas que você pode fazer:
https://www.youtube.com/watch?v=DgqID9k83oQ
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Já sabíamos disso há algum tempo...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Um CAPTCHA deve testar se...
Ler mais
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Sou abençoado por ter...
Ler maisTenha uma visão mais aguçada dos riscos humanos com uma abordagem positiva que supera os testes de phishing tradicionais.