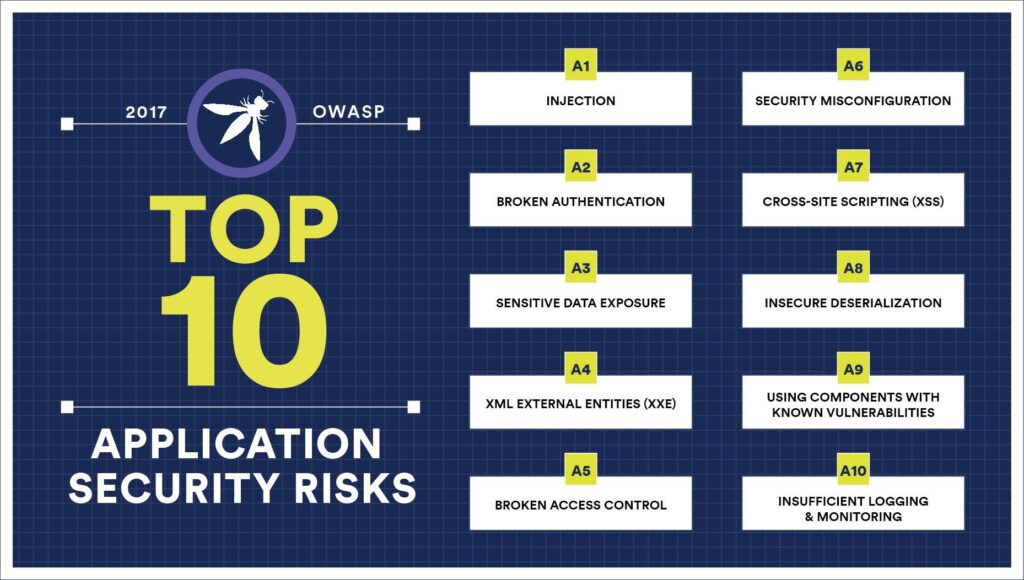
OWASP significa Open Web Application Security Project (Projeto Aberto de Segurança de Aplicações Web). O documento OWASP Top 10 Application Security Risks (10 Principais Riscos de Segurança de Aplicações Web da OWASP) lista os erros de programação mais comuns que os desenvolvedores cometem e que podem levar a riscos de segurança em suas aplicações. Ele se baseia em um amplo consenso sobre os riscos de segurança mais críticos na programação. As empresas devem estar cientes desse recurso e garantir que suas aplicações web abordem esses riscos potenciais.
Usar o OWASP Top 10 talvez seja o primeiro passo mais eficaz para mudar a cultura de desenvolvimento de software dentro da sua organização para uma que produza código mais seguro desde o início.
Quais são os 10 maiores riscos de segurança de aplicativos da Web?
InjeçãoFalhas de injeção, como injeção de SQL, NoSQL, SO e LDAP, ocorrem quando dados não confiáveis são enviados a um interpretador como parte de um comando ou consulta. Os dados hostis do invasor podem induzir o interpretador a executar comandos indesejados ou acessar dados sem a devida autorização.
Autenticação quebrada. Funções de aplicativos relacionadas à autenticação e ao gerenciamento de sessões são frequentemente implementadas incorretamente, permitindo que invasores comprometam senhas, chaves ou tokens de sessão, ou explorem outras falhas de implementação para assumir as identidades de outros usuários temporária ou permanentemente.
Exposição de dados confidenciaisMuitas aplicações web e APIs não protegem adequadamente dados sensíveis, como dados financeiros, de saúde e PII. Invasores podem roubar ou modificar esses dados com proteção frágil para realizar fraudes de cartão de crédito, roubo de identidade ou outros crimes. Dados sensíveis podem ser comprometidos sem proteção adicional, como criptografia em repouso ou em trânsito, e exigem precauções especiais ao serem trocados com o navegador.
Entidades externas XML (XXE)Muitos processadores XML mais antigos ou mal configurados avaliam referências a entidades externas em documentos XML. Entidades externas podem ser usadas para divulgar arquivos internos usando o manipulador de URI de arquivo, compartilhamentos de arquivos internos, varredura de portas internas, execução remota de código e ataques de negação de serviço.
Controle de acesso quebrado. As restrições sobre o que usuários autenticados têm permissão para fazer muitas vezes não são aplicadas adequadamente. Invasores podem explorar essas falhas para acessar funcionalidades e/ou dados não autorizados, como acessar contas de outros usuários, visualizar arquivos confidenciais, modificar dados de outros usuários, alterar direitos de acesso, etc.
Configuração incorreta de segurançaA configuração incorreta de segurança é o problema mais comum. Isso geralmente é resultado de configurações padrão inseguras, configurações incompletas ou ad hoc, armazenamento em nuvem aberto, cabeçalhos HTTP mal configurados e mensagens de erro detalhadas contendo informações confidenciais. Todos os sistemas operacionais, frameworks, bibliotecas e aplicativos não só precisam ser configurados com segurança, como também devem receber patches/atualizações em tempo hábil.
Script entre sites XSSFalhas de XSS ocorrem sempre que um aplicativo inclui dados não confiáveis em uma nova página da web sem validação ou escape adequados, ou atualiza uma página da web existente com dados fornecidos pelo usuário usando uma API do navegador que pode criar HTML ou JavaScript. O XSS permite que invasores executem scripts no navegador da vítima, que podem sequestrar sessões do usuário, desfigurar sites ou redirecioná-lo para sites maliciosos.
Desserialização inseguraA desserialização insegura frequentemente leva à execução remota de código. Mesmo que falhas de desserialização não resultem em execução remota de código, elas podem ser usadas para realizar ataques, incluindo ataques de repetição, ataques de injeção e ataques de escalonamento de privilégios.
Usando componentes com vulnerabilidades conhecidasComponentes, como bibliotecas, frameworks e outros módulos de software, são executados com os mesmos privilégios que o aplicativo. Se um componente vulnerável for explorado, esse ataque pode facilitar a perda grave de dados ou o controle do servidor. Aplicativos e APIs que usam componentes com vulnerabilidades conhecidas podem minar as defesas do aplicativo e permitir diversos ataques e impactos.
Registro e monitoramento insuficientesRegistros e monitoramento insuficientes, somados à integração ausente ou ineficaz com a resposta a incidentes, permitem que invasores ataquem ainda mais os sistemas, mantenham a persistência, migrem para mais sistemas e adulterem, extraiam ou destruam dados. A maioria dos estudos sobre violações mostra que o tempo para detectar uma violação é superior a 200 dias, normalmente detectados por partes externas em vez de processos ou monitoramento internos.
Proprietários de PMEs que desenvolvem código devem treinar sobre os 10 principais riscos da OWASP na codificação com todos os seus desenvolvedores. Isso evitará muitos problemas que se tornam caros para corrigir no futuro. A CyberHoot oferece um programa de treinamento em codificação OWASP de 12 partes, pronto para qualquer empresa de desenvolvimento.
Fique por dentro das últimas novidades insights de segurança
Descubra e compartilhe as últimas tendências, dicas e melhores práticas de segurança cibernética, além de novas ameaças às quais você deve ficar atento.