Redaktør: Craig Taylor
Jeg startet med cybersikkerhet for 30 år siden og jobbet for et brannmurselskap (Border Network Technologies, senere kjøpt opp av Secure Computing). Den gangen eksisterte ikke WWW, e-post var et tekstbasert verktøy som åpnet kommunikasjon som aldri før. Psykologigraden min hjalp meg ikke så mye i starten, men disse O'Reilly-bøkene – vel, de ble biblene mine. TCP/IP, DNS og binding, SMTP, husker noen som leser dette aktiv kontra passiv FTP?
Tilbake til brannmurer. På slutten av 1990-tallet brukte vi for mye tid på å overbevise folk og bedrifter som koblet sine interne nettverk (Token Ring, IPX/SPX, Vines, NetBeui, Appletalk) til Internett, om at en brannmur var et minimumskrav for sikkerhet . På den tiden var brannmurer delt inn i to leire – tregere, uten tvil sikrere proxy-baserte brannmurer og raskere gjennomstrømningsbaserte brannmurer med tilstandsinspeksjon . De var den viktigste sikkerhetsperimeteren som beskyttet de fleste bedrifter før og etter WWW. Når en brannmur hadde et sikkerhetsproblem, var den høyeste prioriteten i alles verden å oppdatere og redusere den risikoen.
Siden Frontier Models systematisk tester programvare, inkludert brannmurer, med flere muligheter enn noe menneske noen gang har hatt, er det ikke rart at vi ser en enorm økning i sårbarheter som er oppdaget og oppdateringer som er utgitt i løpet av de siste fem månedene av 2026! Store leverandører har ikke gitt ut dobbelt eller tre ganger så mange oppdateringer, men nærmere mellom fem og tyve ganger flere oppdateringer!
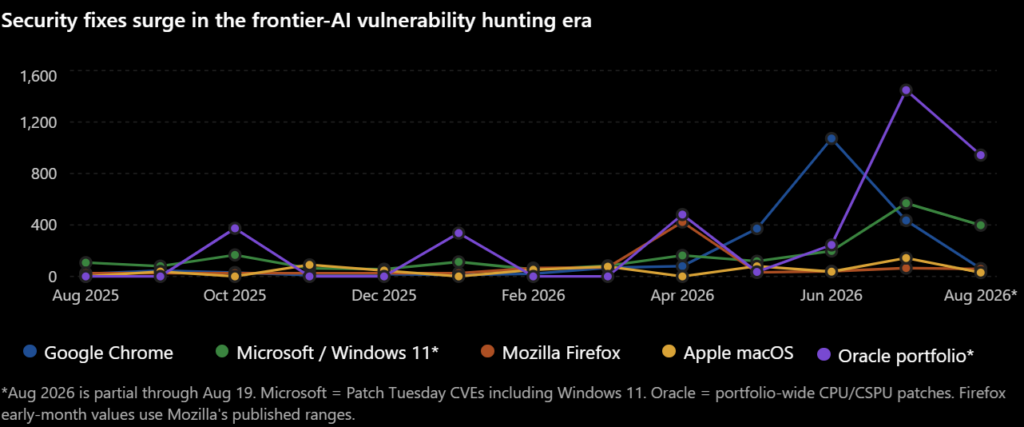
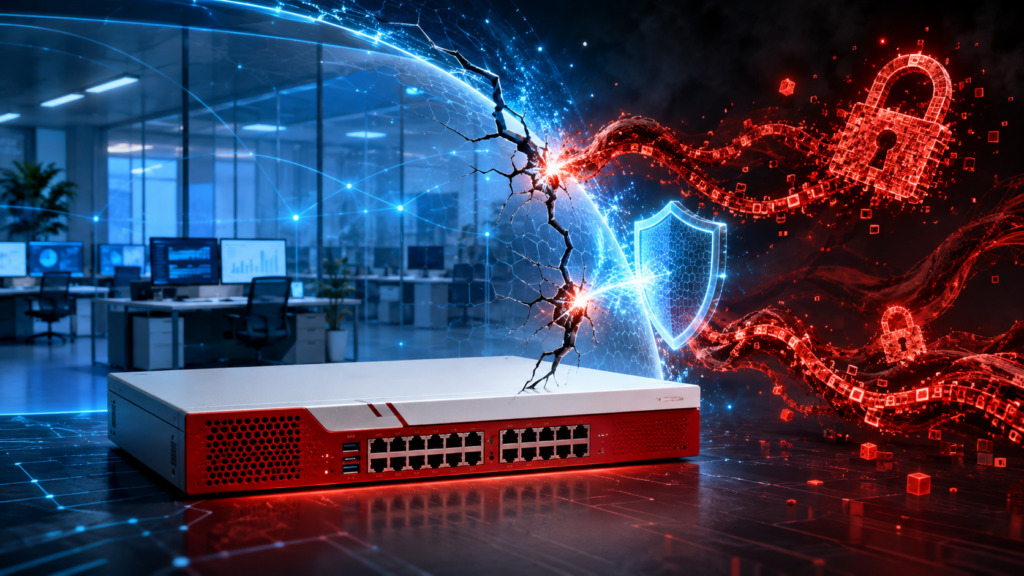
Det er i denne konteksten CyberHoot skrev om to nylige nulldagersfeil som ble funnet i SonicWalls brannmur. De er ikke den eneste brannmurleverandøren som har nulldagersfeil, snarere er de symbolske for en nylig eksplosjon innen Frontier AI-penetrasjonstesting og sårbarhetsidentifisering. Dette er de tidlige bølgene av en storm som kommer. Stormen kan være en kategori 5-orkan som fører til flere sikkerhetsbrudd enn vi har sett i nyere tid. I følge denne Five Eyes-veiledningen har vi måneder på oss til å forberede oss, ikke år.
CyberHoots råd til dere alle er å gjennomføre en AI-beredskapsvurdering (send en e-post til AIReadiness@CyberHoot.com, så sender vi deg en). Denne vurderingen går litt utover de følgende seks tingene du bør starte med:
Håper dette hjelper,
Craig Taylor, redaktør
Vår andre bloggartikkel utforsker hvordan organisasjoner tar i bruk AI uten å skape unødvendige sikkerhets- og personvernrisikoer. Å blokkere AI fullstendig er sjelden praktisk, men å ignorere bruken er heller ikke løsningen. Tydelige retningslinjer, opplæring av ansatte og gjennomtenkte kontroller kan hjelpe team med å dra nytte av AI samtidig som sensitiv bedrifts-, kunde- og ansattinformasjon beskyttes.
Derfra vender vi oss til en annen teknologi som reiser viktige spørsmål om personvern og tillit: Flokkkameraer. Nummerskiltgjenkjenning og lignende overvåkingsteknologier kan gi verdifulle sikkerhetsfordeler, men de fremhever også en lærdom som gjelder bedrifter i alle størrelser. Innsamling av data skaper ansvar. Kunder og ansatte ønsker i økende grad å vite hvilken informasjon organisasjoner samler inn, hvordan den brukes, hvem som har tilgang til den og hvor lenge den oppbevares. Gjennomgå og oppdater personvernerklæringen din, og ta hensyn til bruk, opplæring og sikkerhet, personvern og konfidensialitet for dataene du samler inn fra kundene dine i den.
Begge historiene deler et fellestrekk: ny teknologi kan gi enorm verdi, men tillit avhenger av hvor ansvarlig teknologien brukes. Enten organisasjonen din tar i bruk AI-verktøy eller samler inn kunde- og driftsdata, er åpenhet, gjennomtenkte retningslinjer og sterke sikkerhetsrutiner avgjørende.
Denne måneden oppfordrer vi deg til å:
Craig, administrerende direktør,
Medgründer, CyberHoot

CyberHoot har offisielt oppnådd et mangeårig mål om å bli omtalt i den legendariske podkasten « Security Now! » med Leo Laporte og Steve Gibson. For å være 100 % tydelig, dette er et betalt sponsorskap av podkasten.
I tillegg til dette, støttet Leo Laporte personlig CyberHoot:
«Da vi ble utsatt for phishing [før CyberHoot] ble det ganske klart at vi måtte gjøre mer for å beskytte bedriften vår. Den samme gamle opplæringen fungerte rett og slett ikke. CyberHoot kom til unnsetning. Det er gøy, teamet vårt elsker det, og best av alt, det bidrar til å holde oss trygge. Stå på!» – Leo Laporte
Se dette korte 3-minutters innslaget der Leo Laporte deler sin erfaring med HootPhish og forklarer hvorfor CyberHoots positive forsterkende tilnærming til phishing-opplæring fanget oppmerksomheten hans.
Liker du CyberHoot? Vi trenger din hjelp. Legg igjen din anmeldelse på G2.com!
G2 -
Hvis du vil ha mer informasjon om hvordan du legger igjen en CyberHoot-anmeldelse, kan du se den korte videooversikten nedenfor. Merk: For å unngå falske anmeldelser vil alle anmeldelsesnettsteder kreve at du oppretter og validerer identiteten din gjennom en registreringsprosess for e-postkonto.
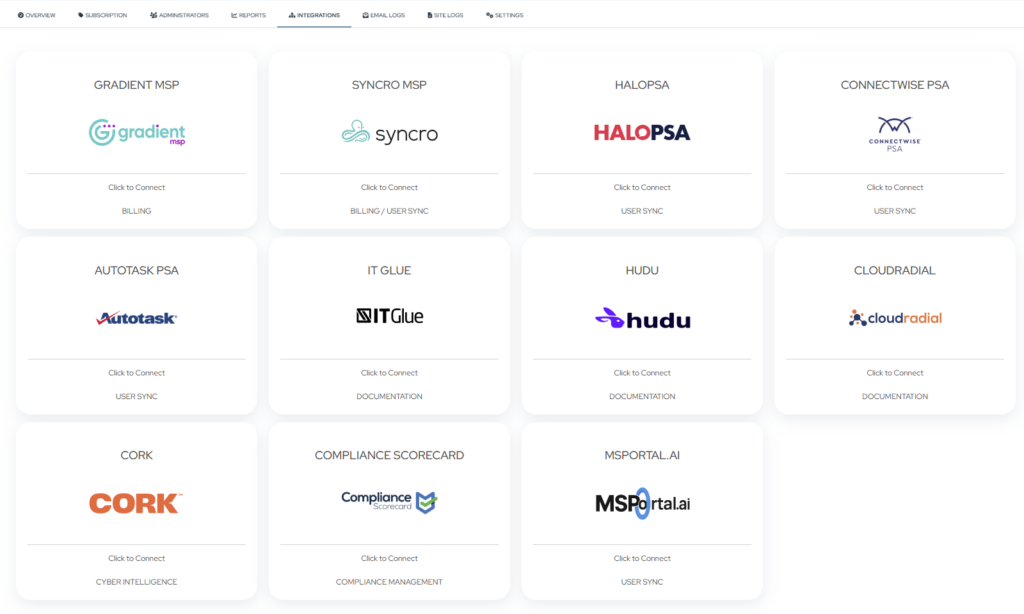
Vi er glade for å kunne dele flere nye tillegg til siden vår for partnerintegrasjoner , som gjør det enklere for partnere å koble CyberHoot til verktøyene de allerede bruker hver dag. Disse nye integrasjonene bidrar til å effektivisere synkronisering av klienter og brukere, forenkle opplæringsadministrasjon og gjøre det enklere å holde dokumentasjonen oppdatert på tvers av systemene dine.
«Partnerne våre ba oss om å møte dem i verktøyene de allerede bruker hver dag, så det var det vi gjorde. Partnere synkroniserer kunder og brukere inn i CyberHoot på få minutter, og ser opplæringsfremdriften i sine eksisterende verktøy. Dette betyr mindre manuelt arbeid, automatisert fakturering, bedre kundelojalitet, lavere kostnader og tryggere kunder!» sa Craig Taylor, CISSP, administrerende direktør og medgründer av CyberHoot.
Nye integrasjoner er nå tilgjengelige for HaloPSA, Autotask PSA, ConnectWise PSA, Hudu og IT Glue . Enten du ønsker å synkronisere bedrifter og brukere inn i CyberHoot for opplæring eller publisere status for leietakeropplæring direkte i dokumentasjonsplattformen din, er disse integrasjonene utformet for å redusere manuelt arbeid og hjelpe deg med å administrere klientene dine mer effektivt.
Vi har i det stille bygget den største oppgraderingen av gamification for cyberbevissthet i CyberHoots historie – og den kommer til å endre hvordan brukerne dine opplever opplæringen. Tenk på punkter du faktisk kan tjene, prestasjoner verdt å skryte av, avatarer, poengtavler og en helt ny måte å vise frem organisasjonens cyberstyrke på.
Fullfør opplæringen din. Rapporter disse svindelforsøkene. Hver handling vil telle som aldri før.
Følg med – flokken er i ferd med å lette.
Merk: CyberHoot oppgraderer alle superbrukere til Autopilot gratis. Kontakt support@cyberhoot.com for å avtale en gratis oppgradering. Power-plattformen vil bli pensjonert senere i år, september 2026.
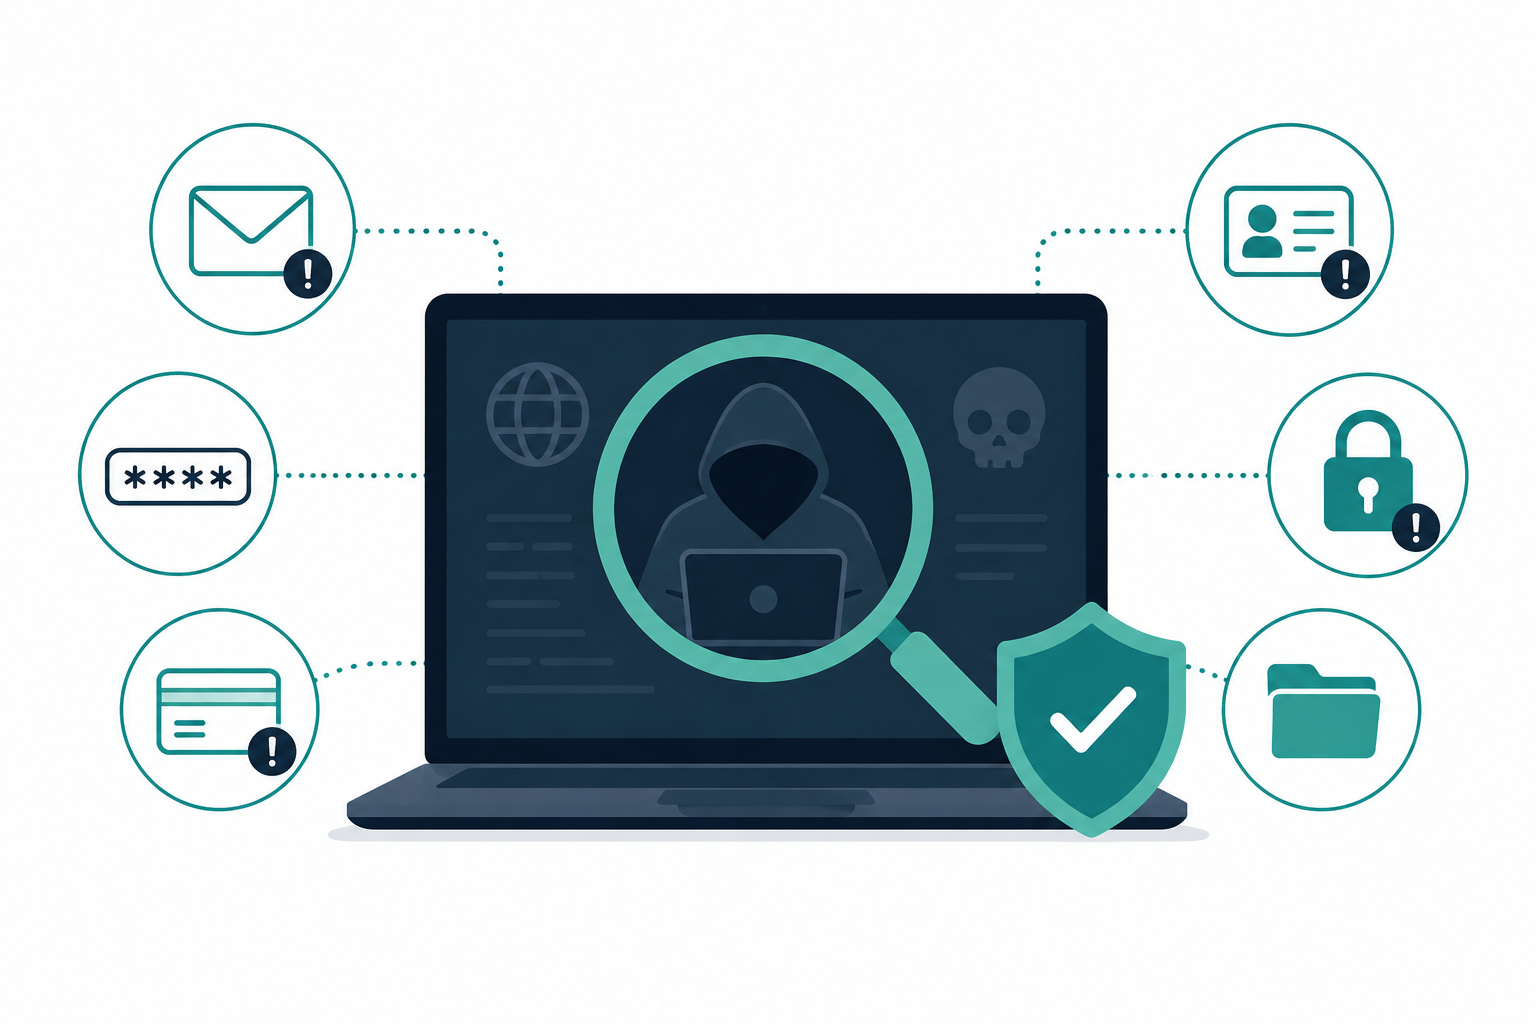
Dark Web Monitoring er den kontinuerlige prosessen med å skanne skjulte nettmarkedsplasser, forum, datadumper og kriminelle nettsteder for stjålet informasjon relatert til en organisasjon, for eksempel e-postadresser, passord, kundedata, finansiell informasjon eller åndsverk.
Målet er å oppdage eksponerte legitimasjonsopplysninger eller sensitiv informasjon tidlig, slik at organisasjoner kan reagere før nettkriminelle utnytter det.
I motsetning til å aktivt søke på det mørke nettet selv, overvåker tjenester for mørkt nett automatisk kjente kilder der nettkriminelle kjøper, selger og deler stjålne data, og varsler organisasjoner når informasjonen deres dukker opp.

Meld deg på CyberHoots henvisningsprogram i dag, og begynn å tjene 20 % av alle inntekter generert i ett år av de som registrerer seg via din eksklusive henvisningslenke. Som henvisningspartner vil du ikke bare motta økonomiske belønninger, men du vil også oppleve tilfredsstillelsen av å hjelpe andre med å bli mer sikkerhetsbevisste og beskytte dem mot cybertrusler. Ikke nøl, registrer deg nå på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashbord:
Bli med CyberHoot i vårt oppdrag for å skape en mer bevisst og bedre sikret verden! Anbefal CyberHoot Autopilot til en venn, så får de en gratis første måned. For hver ny registrering som bruker henvisningslenken din, får du en gratis måned lagt til kontoen din. Dette tilbudet er eksklusivt for førstegangs CyberHoot-registrerte.

Kjenner du noen som nylig var nær ved å bli utsatt for et cyberangrep, phishing-e-post eller en telefonsamtale om sosial manipulering? Anbefal CyberHoots gratis opplæring i cybersikkerhet. De vil motta seks (6) videoer (hver video er 3–4 minutter lang) og en av våre hyperrealistiske phishing-simuleringer med positiv forsterkning. Alt gratis.
Registrering : https://cyberhoot.com/individuals
Nedlasting av CyberHoot-hvitbok – Hvordan HootPhish forbedrer seg på AttackPhish
Helt nytt: Infografikk om cybersikkerhetsstatistikk for 2025
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Hva skjer Torsdag 12. november 2026, rundt klokken 11 østlig tid, sluttet Microsoft Outlook å virke...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: «Makt har en tendens til å korrumpere,...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: I årevis har vi trent...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.