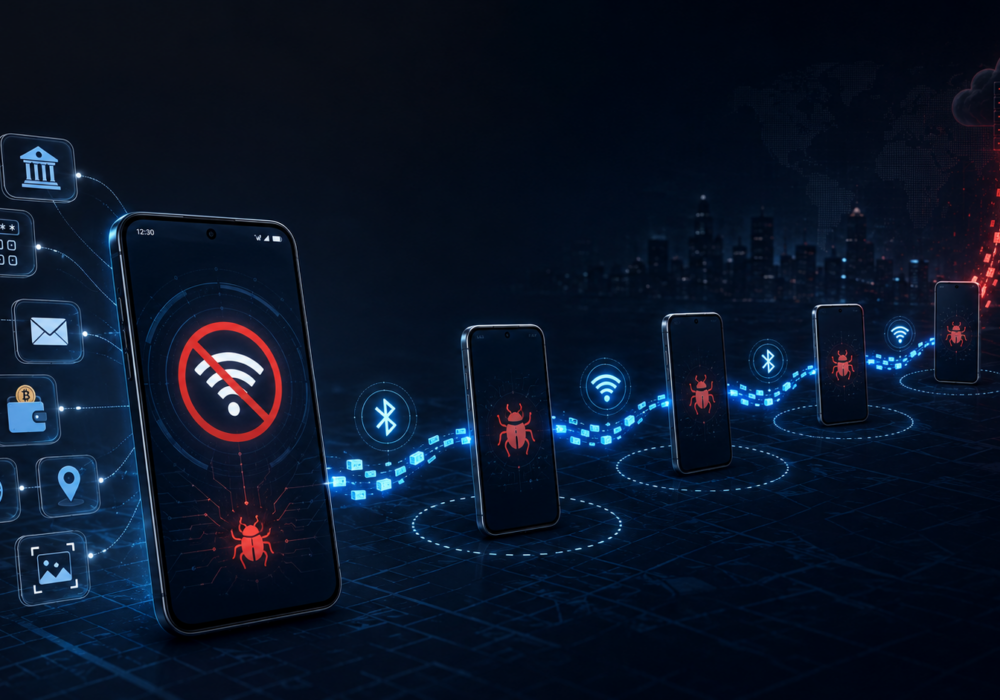
Av og til dukker det opp et triks som er smart nok til at sikkerhetsforskere stopper opp og legger merke til det. Manic er en av dem. Det er en ny Android-trussel, og den gjør noe de fleste skadelige programmer aldri bryr seg om. Når en infisert telefon mister internettilgangen, finner Manic en måte å fortsette å stjele uansett.
Den kriminelle atferden inkluderer tastelogging, skjermmanipulering, man-in-the-middle-replay-angrep og skjult spionprogramvare, alt samlet i én ondsinnet pakke. For erfarne cybersikkerhetseksperter er det tydelig at hackere har utnyttet kraften i AI-utvikling i denne siste skadevaren.
Forskere ved ThreatFabric fant at Manic rettet seg mot banker, offentlige ID-tjenester, meldingsapper, kryptovalutaplattformer og til og med militære kommunikasjonsverktøy, hovedsakelig i Ukraina, Russland og deler av Europa. Den overvåker 169 spesifikke apper på en infisert telefon, inkludert bankapper, betalingstjenester, kryptolommebøker, nettlesere og e-postklienter.
Når den kjører, fungerer Manic som en kombinasjon av en banktrojaner og spionprogram. Den logger hva du skriver, henter engangskoder, sporer posisjonen din og tar skjermbilder. Den bruker til og med et smart overleggstriks for å stjele PIN-koden din. Når du trykker på tastaturet på bankappen, registrerer Manic stille hvor du trykket, og spiller deretter av det samme trykket på den virkelige skjermen under. Bankappen din fungerer akkurat som forventet, slik at du aldri merker at noe har skjedd.
Mest skadelig programvare trenger en internettforbindelse for å sende stjålne data tilbake til angriperen. Slå av Wi-Fi og mobildata, og skadelig programvare blir vanligvis stille.
Manic fant en løsning. Hvis en infisert telefon ikke har noen forbindelse, leter den etter andre infiserte telefoner i nærheten ved hjelp av Bluetooth eller Wi-Fi Direct. Hvis den finner en, overfører den de stjålne dataene til den andre telefonen, og dataene hopper videre til de når angriperen. Data hopper på tvers av opptil fire enheter på denne måten.
Dette er en god påminnelse: flymodus er ikke et magisk skjold. Den virkelige beskyttelsen kommer fra å holde skadelig programvare unna telefonen din i utgangspunktet.
Manic sprer seg gjennom phishing-nettsteder og falske apper forkledd som hverdagsverktøy. Den kommer ikke fra den offisielle Google Play Store. Dette er en av de mest oppmuntrende delene av historien. Folkene bak Manic er avhengige av å lure noen til å installere noe utenfor pålitelige kanaler. Dette betyr at du har mer kontroll her enn du kanskje tror.
Du trenger ikke sikkerhetsprogramvare for bedrifter eller en dedikert IT-avdeling for å redusere risikoen. Prøv disse vanene, fra og med i dag.
Cybertrusler høres skumle ut i overskriftene, men hverdagsvanene dine er viktigere enn noen enkelt nyhetsartikkel. Hver gang du sjekker en appkilde før du installerer den, eller pauser før du trykker på en mistenkelig lenke, bygger du en sterkere versjon av ditt digitale jeg enn du hadde i går. Dette er hele spillet. Små, stabile valg slår perfeksjon hver gang.
Ta deg fem minutter denne uken og sjekk hvilke apper på telefonen din som kom utenfra Play-butikken. Slett alt du ikke kjenner igjen eller ikke trenger. Dette er en skikkelig seier, og det teller.
Hva er Manic-skadevare? Manic er Android-skadevare som kombinerer banktrojaner-triks med spionprogramfunksjoner som posisjonssporing og skjermopptak.
Hvordan kommer Manic seg inn på telefoner? Den sprer seg via phishing-lenker og falske apper som utgir seg for å være vanlige verktøy, ikke gjennom Androids offisielle Play Store.
Hindrer det Manic i å stjele data hvis jeg slår av internett på telefonen min? Ikke alltid. Manic ser etter andre infiserte telefoner i nærheten via Bluetooth eller Wi-Fi Direct og bruker dem til å videresende stjålne data til angriperen.
Hvilke apper retter Manic seg mot? Den overvåker 169 apper, inkludert banker, betalingstjenester, kryptolommebøker, nettlesere, e-postklienter og meldingsapper.
Hva er det beste steget å ta med en gang? Installer kun apper fra Google Play Butikk og hold Google Play Protect aktivert. Disse to vanene blokkerer de fleste måtene skadelig programvare som dette starter på.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Vi har visst det en stund her...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: En CAPTCHA skal teste om...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg er velsignet som har...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.