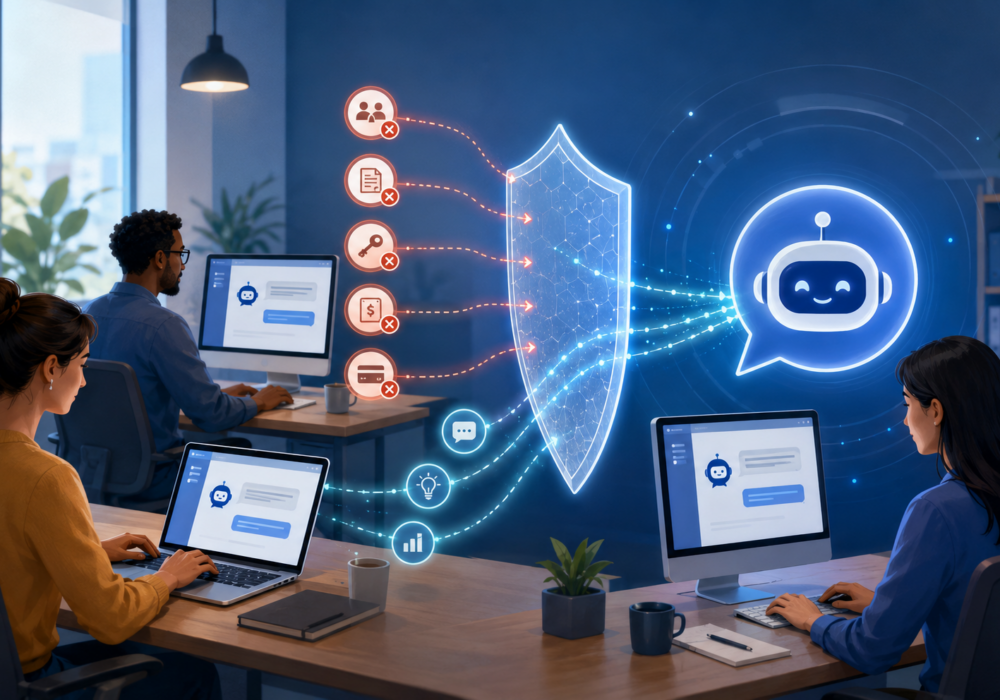
AI-verktøy ble utrolig raskt en del av vår hverdag på arbeidsplassen! Noen i teamet ditt skriver en e-post med ChatGPT. En annen bruker en AI-assistent innebygd i regnskapsprogramvaren din. En tredje kobler til en AI-plugin for å få raskere kundesvar i Chrome eller Outlook. Ingenting av dette sikret godkjenning fra IT, og de fleste små bedrifter merket knapt at det skjedde endringen. Denne eksplosjonen i bruk av AI er en normal del av å drive en bedrift i dagens verden. Men hvis du lærer og fokuserer på å bygge noen få vaner nå i stedet for senere, kan du kanskje unngå noen av utfordringene vi ser hos de aller tidligste brukerne av AI.
I årevis fokuserte nettverkssikkerhet på hvor trafikken går. Brannmurer sjekket tilkoblinger, blokkerte dårlige nettsteder og stoppet kjente trusler fra å komme inn. Denne tilnærmingen fungerte bra i lang tid. Selv om tilnærmingen fortsatt er viktig i dag, legger AI til et helt nytt lag med aktiviteter som de fleste verktøy aldri lærte å se etter: AI-forespørsler, filopplastinger av sensitive og kritiske data (til og med IP), og automatiserte handlinger mellom apper og AI-tjenester. En brannmur ser en forbindelse til et AI-nettsted og slipper den gjennom uten å vite hva som ble skrevet inn i boksen. Konteksten til disse aktivitetene går tapt i de fleste nåværende sikkerhetsverktøysett. Så, hva skal vi alle gjøre?
AI-verktøy er ikke fienden. Risikoen viser seg i hva folk deler med dem uten å tenke seg om to ganger. En kundeliste limt inn i en chatbot for formateringshjelp. En kontrakt som inneholder prisinformasjon lastet opp til et AI-verktøy for et raskt sammendrag. Innloggingsinformasjon limt inn i en ledetekst ved en feiltakelse. En CV med hjemmeadresse og personnummer lagt inn i et CV-poleringsverktøy. Ingen av disse handlingene føles risikable i øyeblikket, og ingen krever skadelig hensikt, men hver enkelt overfører sensitiv informasjon til et system utenfor din kontroll.
En fersk artikkel i The Hacker News beskriver et helt nytt øyeblikk innen nettverkssikkerhet. For tjuefem år siden inspiserte proxy-baserte brannmurer innholdet i hver pakke for trusler. De var sikrere, men for trege. CheckPoint og andre leverandører vant markedet med tilstandsfulle inspeksjonsbrannmurer, som sporet tilkoblinger uten å lese innhold. Hastighet slo sikkerhet, og proxy-baserte brannmurer forsvant.
Nå tvinger AI bransjen tilbake. En tradisjonell brannmur som overvåker et AI-drevet nettsted, ser en normal, tillatt tilkobling. Den har ingen måte å se om en ledetekst lekket kundelisten din, eller om en AI-plugin utløste en uautorisert handling. De nye brannmurdesignene beskrevet i artikkelen gjør det proxy-brannmurer gjorde for flere tiår siden: inspiserer det faktiske innholdet som flyter inn og ut av nettverket ditt. Den samme dyptgående inspeksjonen som bransjen forlot for hastighet, er nå en av få måter å se hva ansatte faktisk sender datamessig til AI.
Se for deg et lite markedsføringsbyrå på en vanlig mandag. En ansatt limer inn en klients fulle kampanjebudsjett i et gratis AI-skriveverktøy for å omformulere teksten raskere. Nede i gangen laster noen i leverandørreskontra opp en leverandørfaktura til et AI-verktøy for å oppsummere betalingsbetingelsene, uten å legge merke til at leverandørens bankdetaljer ligger der i filen. Ingen av personene mener noe vondt. Begge prøver å spare ti minutter. Slik havner sensitiv informasjon utenfor virksomheten uten at noen merker det.
Gratis AI-verktøy i forbrukerklassen forbeholder seg ofte retten til å lagre det du skriver og bruke det til å trene fremtidige versjoner av verktøyet. Det er en del av grunnen til at gratisversjonen forblir gratis. Betalte forretningsplaner fra de samme selskapene tilbyr vanligvis sterkere personvernbeskyttelse, inkludert alternativer for å holde dataene dine helt utenfor opplæring. Før teamet ditt er avhengig av et gratis AI-verktøy for daglig arbeid, ta fem minutter til å sjekke innstillingene for et alternativ for datalagring eller bortmelding av opplæring. Hvis bedriften din håndterer klientdata regelmessig, betaler en rimelig forretningsplan seg ofte tilbake gjennom den ekstra beskyttelsen alene.
Du trenger ikke bedriftsprogramvare for å bygge tryggere AI-vaner. Start med en kort samtale med teamet ditt om hva som aldri bør legges inn i et offentlig AI-verktøy: passord, økonomiske eller helsemessige journaler, kundedata, åndsverk og alt som dekkes av en taushetserklæring. Skriv det ned på én side. Gjennomgå det en gang i kvartalet. Lag en kort liste over godkjente AI-verktøy, slik at folk ikke gjetter hvilke bedriften din stoler på. Små, repeterbare vaner beskytter en bedrift mer pålitelig enn ett dyrt verktøy ingen forstår. CyberHoots dokumentbibliotek har en ferdig policy for akseptabel bruk av AI som du kan redigere og starte fra.
Før du limer inn noe i et AI-verktøy, ta en liten pause for en magefølelse: Ville du følt deg komfortabel hvis denne teksten havnet i innboksen til en fremmed i morgen? Hvis svaret er nei, utelat det og omarbeid forespørselen uten de sensitive detaljene. Anonymiser dataene. Det du ofte er ute etter er ikke dataene som manipuleres i seg selv (noen ganger er det målet), men snarere formateringen og den klare kommunikasjonen til en klient i en e-post som trenger mer empati eller konsisthet. Å bygge disse vanene for å senke farten og evaluere det du limer inn tar bare sekunder når det blir rutine, og det fanger opp mesteparten av risikabel deling før det skjer.
Alle team blir bedre til å oppdage risikable AI-vaner gjennom øvelse, positive belønninger for god oppførsel, overdreven utdeling av straff eller offentlig kritikk. Når noen deler en bekymring om et AI-verktøy de har brukt, bør man se på det som en mulighet til å lære sammen, ikke en feil å kritisere. Noen team setter av fem minutter i et ukentlig møte til et AI-møte der alle deler et verktøy de har prøvd og hva som var overraskende. Selvtillit vokser når folk føler seg trygge på å stille spørsmål, og selvtillit blir til bedre beslutninger over tid.
Velg ett AI-verktøy teamet ditt bruker denne uken og snakk gjennom det sammen i ti minutter. Bekreft forbruks- og opplæringsavtalen for AI-verktøy for å sikre at dere er på lisensnivået som beskytter dataene deres mot å trene AI-en i hvordan de kan bli bedre på oppgavene sine. Spør teamet hva som skrives inn i det, og bli enige om hvilke typer data som skal unngås å deles med AI fremover. Sjekk verktøyets innstillinger for et alternativ for personvern mens dere holder på. Last ned CyberHoots AI AUP og begynn å oppdatere det for å veilede og styre de ansatte. Små samtaler som denne bygger sikkerhetsvaner som folk fortsetter å bruke, og hver av dem gjør bedriften din litt tryggere enn den var i går.
Gjør en brannmur se hva ansatte skriver inn i AI-verktøy?
Nei. En tradisjonell brannmur ser tilkoblingen til et AI-nettsted og tillater det uten å lese selve ledeteksten. Den har ingen måte å se om noen limte inn en kundeliste eller et passord i boksen. Nyere brannmurdesign inspiserer innholdet som flyter inn og ut, noe som er en av de få måtene å se hvilke data teamet ditt sender til AI.
Hvilken type sensitive data lekker inn i AI-verktøy ved et uhell?
De vanlige lekkasjene kommer fra hverdagsoppgaver. Ansatte limer inn kundelister for å få hjelp med formatering, laster opp kontrakter med priser, legger ut CV-er med hjemmeadresser og personnummer, eller oppsummerer fakturaer som inkluderer leverandørbankdetaljer. Ingen av disse føles risikable i øyeblikket, og hver av dem overfører private data til et system utenfor din kontroll.
Trener gratis AI-verktøy informasjonen du skriver?
Ofte, ja. Gratis AI-verktøy for forbrukere forbeholder seg ofte retten til å lagre inndataene dine og bruke dem til å forbedre fremtidige versjoner. Betalte forretningsplaner fra de samme selskapene tilbyr vanligvis sterkere personvern, inkludert et alternativ for å holde dataene dine ute av opplæring. Sjekk innstillingene for datalagring eller bortvelging av opplæring før teamet ditt er avhengig av et gratis verktøy for det daglige arbeidet.
Hva er den enkleste måten for en liten bedrift å redusere lekkasje av AI-data?
Start med en regel på én side som viser hva som aldri skal legges inn i et offentlig AI-verktøy: passord, økonomiske eller helsemessige journaler, kundedata, intellektuell eiendom, og alt som er underlagt en taushetserklæring. Ha en kort liste over godkjente verktøy, slik at folk ikke gjetter. Gjennomgå begge deler én gang i kvartalet. Små, repeterbare vaner beskytter en bedrift mer pålitelig enn ett dyrt verktøy.
Hvorfor kommer innholdsinspeksjonsbrannmurer tilbake?
For tjuefem år siden leste proxy-baserte brannmurer innholdet i hver pakke for trusler. De var sikre, men trege, så markedet gikk over til tilstandsbasert inspeksjon, som sporer tilkoblinger uten å lese innhold. AI endret bildet. En brannmur ser nå en tillatt tilkobling til et AI-nettsted uten å se dataene som forlater det, så bransjen går tilbake til dyp innholdsinspeksjon.
Oppdag og del de nyeste trendene, tipsene og beste praksisene innen cybersikkerhet – i tillegg til nye trusler du bør se opp for.

Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Jeg husker de første dagene av...
Les mer
Forfatter: Katie Boquetti | Lederartikkel: Craig Taylor Lederartikkel av Craig Taylor: Denne ukens blogginnlegg har en...
Les mer
Av og til kommer det et stykke skadelig programvare med et triks som er smart nok til å få sikkerhetsforskere til å stoppe opp og ...
Les merFå et skarpere blikk på menneskelige risikoer, med den positive tilnærmingen som slår tradisjonell phishing-testing.