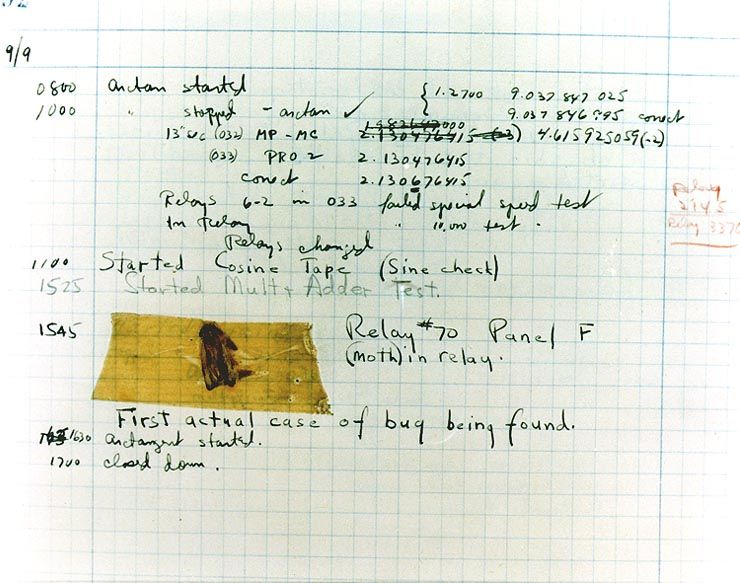
Een bug is een onverwacht en relatief klein defect, fout, gebrek of onvolkomenheid in een informatiesysteem of apparaat. Deze kleine defecten of fouten zijn over het algemeen te wijten aan menselijke fouten bij het schrijven van de broncode of in het ontwerp van het medium, waardoor het systeem crasht of simpelweg niet werkt. Bugs kunnen soms uitgroeien tot beveiligingslekken die moeten worden verholpen door middel van updates voor de betreffende software of het apparaat.
De oorsprong van deze term zou liggen in de IBM Mainframe-periode begin jaren 1950, toen een dode mot werd gevonden in de interne onderdelen van de computer, die zo groot was als een kamer. Deze "BUG" zorgde ervoor dat de hele mainframe niet meer functioneerde, waardoor het woord "Bug" in ons dagelijks taalgebruik terechtkwam.
MKB-bedrijven hebben oplossingen nodig om bugs te beheren. Dit komt meestal in de vorm van een patchbeheersysteem om software-updates van leveranciers snel te installeren zodra deze beschikbaar komen. Patches verhelpen vaak belangrijke beveiligingslekken. MKB-bedrijven en MSP's moeten vooruit plannen door beleid te creëren dat bepaalt hoe snel er gereageerd moet worden op basis van de ernst van een specifieke kwetsbaarheid. Voor CyberHoot-gebruikers bevat de beleidssjabloonbibliotheek een Vulnerability Alert Management Process (VAMP). Met dit proces beschikt u over duidelijke richtlijnen voor wanneer en hoe ver u moet gaan bij een bepaalde kwetsbaarheid of blootstelling.
Overweeg de implementatie van een cloudgebaseerde patchbeheeroplossing om software automatisch bij te werken wanneer en waar nodig. De meeste Managed Service Providers maken gebruik van een van de drie grote Remote Monitoring and Management (RMM)-oplossingen ( Connectwise , Datto en Kaseya) voor het patchen van hun beheerde systemen. Deze RMM-oplossingen bieden hun klanten naast geteste en gevalideerde patchservices ook monitoring en toegang op afstand.
Standalone patchmanagementoplossingen voor bedrijven die geen gebruik maken van de bovengenoemde RMM-oplossingen zijn onder andere ManageEngine en Automox.
Naast het implementeren van een patchmanagementsysteem, adviseert CyberHoot de volgende best practices om personen en bedrijven te beschermen tegen online cyberaanvallen en de schade als gevolg daarvan te beperken:
Bronnen : NCSD-woordenlijst, historische referentie
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

