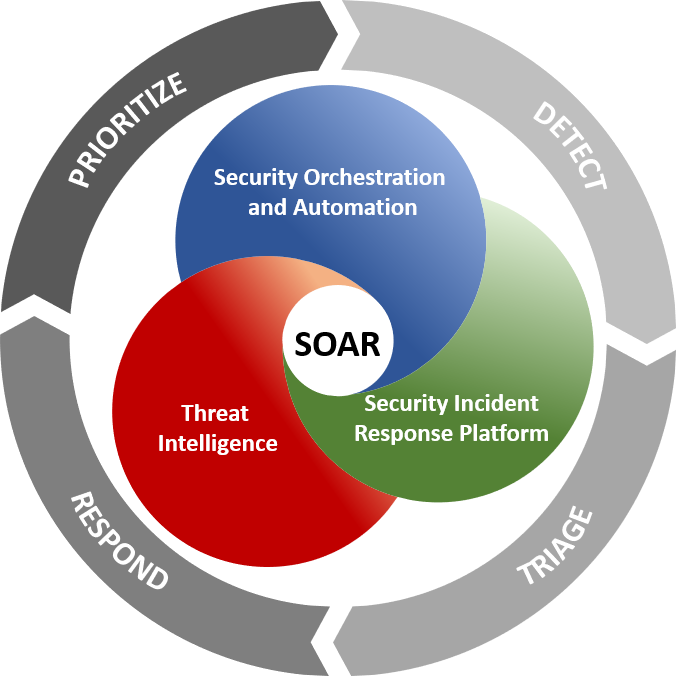
Security Orchestration, Automation, and Response (SOAR) is een verzameling compatibele softwareprogramma's waarmee een organisatie gegevens over beveiligingsdreigingen kan verzamelen en op beveiligingsincidenten kan reageren zonder menselijke tussenkomst. Het doel van een SOAR-platform is het verbeteren van de efficiëntie van fysieke en digitale beveiligingsprocessen.
Beveiligingsorkestratie verbindt en integreert verschillende interne en externe tools via ingebouwde of aangepaste integraties en API's (Application Programming Interfaces) . Verbonden systemen kunnen bestaan uit kwetsbaarheidsscanners, endpointbeveiligingsproducten, analyses van gebruikersgedrag, firewalls , inbraakdetectie- en inbraakpreventiesystemen en SIIM- platformen (Security Event and Incident Management ), evenals externe bronnen met dreigingsinformatie.
Beveiligingsautomatisering, gevoed door de gegevens en waarschuwingen die worden verzameld door beveiligingsorkestratie, verbruikt en analyseert data en creëert herhaalde, geautomatiseerde processen ter vervanging van handmatige processen. Taken die voorheen door analisten werden uitgevoerd, zoals kwetsbaarheidsscans , loganalyse, ticketcontrole en auditfuncties, kunnen worden gestandaardiseerd en automatisch worden uitgevoerd door SOAR-platforms. Door gebruik te maken van kunstmatige intelligentie (AI) en machine learning om inzichten van analisten te interpreteren en aan te passen, kan SOAR-automatisering aanbevelingen doen en toekomstige reacties automatiseren. Automatisering kan echter ook bedreigingen signaleren als menselijke tussenkomst nodig is.
Beveiligingsrespons biedt analisten één centraal overzicht van de planning, het beheer, de monitoring en de rapportage van acties die worden uitgevoerd nadat een bedreiging is gedetecteerd. Het omvat ook activiteiten op het gebied van respons na een incident, zoals casemanagement, rapportage en het delen van informatie over bedreigingen.
SOAR is geen wondermiddel en ook geen op zichzelf staand systeem. SOAR-platforms zouden deel moeten uitmaken van een diepgaande beveiligingsstrategie, vooral omdat ze de input van andere beveiligingssystemen nodig hebben om bedreigingen succesvol te detecteren. Het is belangrijk om ook de onderstaande aanbevelingen van CyberHoot te volgen:
Begin bij CyberHoot met het opbouwen van uw robuuste, gelaagde cybersecurityplan.
Bronnen:
Extra Reading:
Gerelateerde termen:
Beveiligingsoperatiecentrum (SOC)
Beveiligingsevenement- en incidentbeheer (SEIM)
CyberHoot heeft nog een aantal andere bronnen beschikbaar. Hieronder vind je links naar al onze bronnen, je kunt ze gerust bekijken wanneer je maar wilt:
Let op: als u zich wilt abonneren op onze nieuwsbrief, klik dan op een van de bovenstaande links (behalve de infographics) en voer uw e-mailadres in aan de rechterkant van de pagina. Klik vervolgens op ' Stuur mij nieuwsbrieven'.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Ernstgraad: KRITIEK (CVSS 9.2) | Uitgegeven: 22 oktober 2026 Op 21 oktober werden twee kritieke kwetsbaarheden in PHP ontdekt,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Zelfs voordat Claude Code maakte...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

