Auteur : Katie Boquetti | Redactie : Craig Taylor
We wisten hier bij CyberHoot al een tijdje dat AI-gestuurd programmeren (ook wel vibe coding genoemd) meer mogelijkheden voor hackers zou creëren dan we wilden. Deze Corp MDM-malware lijkt door aanvallers met behulp van AI te zijn geprogrammeerd, gezien het aantal bugs dat in het eindproduct is gevonden. Het gebruik van AI-programmeertools wijst op verschillende mogelijkheden: de hackers hadden haast en weinig tijd om te testen, of ze waren niet technisch genoeg om goed te testen, of misschien waren ze gewoon nieuw in programmeren (mogelijk vibe coding ). Hoewel het onduidelijk is wat tot de bugs heeft geleid, is het wel duidelijk dat de aanvallers zich specifiek richtten op logistieke bedrijven om sms-berichten te stelen (inclusief sms-MFA-codes), telefoongesprekken door te schakelen en apparaten te compromitteren. Die gestolen gegevens kunnen aanvallers helpen om uw vracht, uw geld en uw goede naam te stelen. Deze aanvallers hostten ook nep-inlogpagina's waar gebruikers authenticatiecodes konden invoeren, wat leidde tot diefstal. Dat is nog een reden waarom ik zo gecharmeerd ben van een robuustere MFA-methode genaamd passkeys , aangezien die waardeloos zouden zijn op nep-inlogpagina's van websites.
Het blogartikel van deze week bevat eenvoudige, duidelijke boodschappen die je met je team kunt delen: installeer nooit apps via sideloading, gebruik robuuste methoden voor multifactorauthenticatie en leer medewerkers hoe ze potentiële aanvallen zoals deze snel kunnen melden, zodat er alarm geslagen kan worden en alle medewerkers op de hoogte kunnen worden gebracht.
— Craig
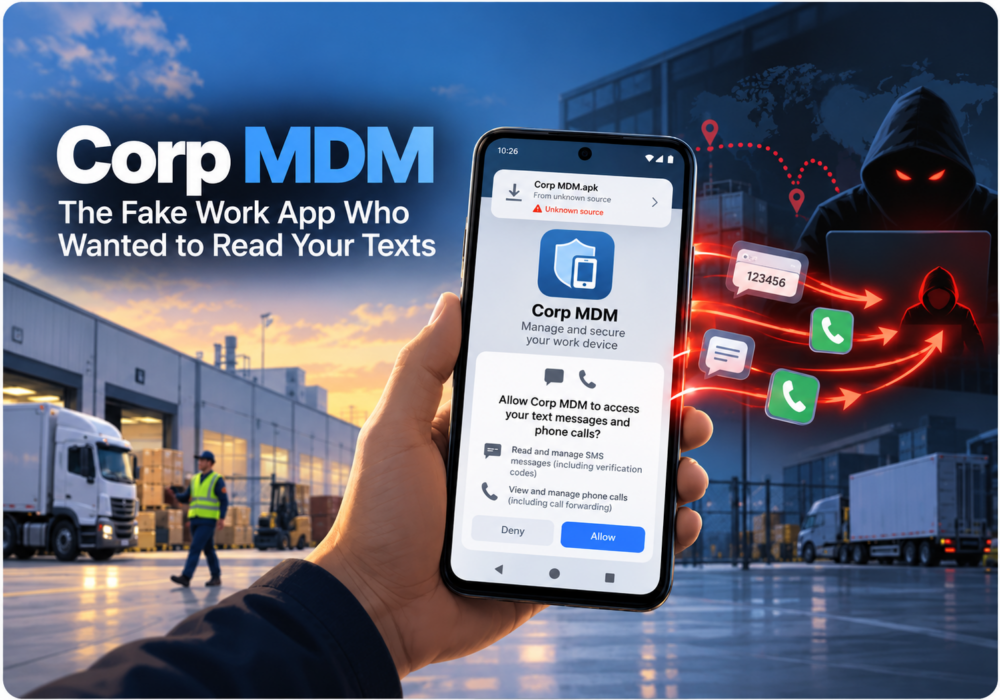
Logistieke teams zorgen ervoor dat vrachtwagens, schepen en zendingen volgens strakke schema's in beweging blijven, en een nieuwe Android-spywarecampagne probeert van die drukke dagen te profiteren. Beveiligingsonderzoekers van Have I Been Squatted ontdekten een kwaadaardige app genaamd Corp MDM , die zich voordoet als software voor apparaatbeheer van een bedrijf. Eenmaal geïnstalleerd via sideloading , kopieert de app nieuwe sms-berichten en stuurt telefoongesprekken door naar criminelen. Het goede nieuws is dat een paar simpele gewoonten deze aanval kunnen stoppen voordat deze begint, en dat je daarvoor geen groot beveiligingsbudget nodig hebt.
De criminelen maakten nep-Google Play-pagina's aan met de namen en huisstijl van twee echte logistieke bedrijven: CEVA Logistics en TKW Logistics. Werknemers die deze pagina's bezoeken, zien een app genaamd Corp MDM, die qua naam lijkt op de software voor apparaatbeheer die veel bedrijven hun personeel op hun werktelefoons laten installeren. Omdat het bestand niet afkomstig is van de echte Google Play Store, moet het slachtoffer het handmatig installeren, een proces dat sideloading wordt genoemd (dit is verdacht). Na de installatie vraagt de app toestemming om sms-berichten te lezen, telefoongesprekken te beheren en meldingen weer te geven. Vervolgens verdwijnt het pictogram van het startscherm en blijft de app op de achtergrond draaien. Tip : Echte bedrijfsapps worden via officiële appwinkels of uw IT-contactpersoon geleverd, dus een link naar een speciale downloadpagina is een teken om even stil te staan en toestemming te vragen voordat u iets installeert.
Corp MDM maakt elke 30 seconden verbinding met de server van de aanvaller en wacht op instructies. De app stuurt elk nieuw binnenkomend sms-bericht naar de crimineel, inclusief wie het heeft verzonden, wat het bericht inhoudt en wanneer het is binnengekomen. Het schakelt doorschakelen in, zodat alle inkomende oproepen op de telefoon van de aanvaller overgaan in plaats van op die van jou. Het verwijdert zichzelf ook op commando om bewijsmateriaal te wissen. Een lichtpuntje is dat de malware alleen sms-berichten onderschept die na de installatie binnenkomen, dus je oudere berichten blijven privé. Onderzoekers hebben ook meerdere fouten in de code gevonden en denken dat de maker van de malware waarschijnlijk AI-tools heeft gebruikt om deze te schrijven. Zelfs criminelen verspreiden gebrekkige software. Hun onhandige code werkt echter nog steeds goed genoeg om berichten te stelen, dus elke app die vraagt om je sms-berichten te lezen en je oproepen te beheren, verdient een tweede blik voordat je op 'Toestaan' klikt.
Veel banken, e-mailproviders en zakelijke apps versturen nog steeds eenmalige toegangscodes via sms. Wachtwoordherstelcodes en codes voor accountherstel worden vaak op dezelfde manier verstuurd. Wanneer een crimineel deze berichten leest, kan een gestolen wachtwoord leiden tot een volledige overname van een account. Gesprekken doorschakelen voegt daar nog een extra beveiligingslaag aan toe, aangezien sommige diensten je identiteit verifiëren met een geautomatiseerd telefoontje. In de logistiek bevatten sms'jes ook verzend- en leveringsgegevens, wat criminelen helpt om facturen om te leiden of goederen te stelen. Tip: Sms-codes zijn beter dan helemaal geen tweede stap bij het inloggen, maar overschakelen naar een authenticatie-app of het gebruik van een wachtwoord biedt een sterkere bescherming tegen dit soort trucs.
Dezelfde server achter Corp MDM host ook nep-inlogpagina's en Windows-malware gericht op de logistieke sector. Onderzoekers zien aanwijzingen voor een Armeense of Russische connectie, hoewel niemand heeft bevestigd wie de operatie leidt. Eind 2025 meldde Proofpoint dat criminelen tools voor toegang op afstand installeerden bij transportbedrijven om lading te stelen. Begin 2026 beschreven onderzoekers een groep genaamd Diesel Vortex, die een phishingdienst genaamd MC Profit Always gebruikte om meer dan 1,600 inloggegevens uit de sector te stelen. Het doel was telkens geld, via omgeleide facturen, nep-makelaars en gestolen vracht. De logistieke sector trekt criminelen aan omdat er geld en goederen in de logistiek worden verplaatst, en die kennis helpt teams om oplichtingspraktijken sneller te herkennen.
Begin met het trainen van je team over waar de officiële bedrijfsapps vandaan komen. Een korte boodschap zoals "We sturen je nooit een link om bedrijfssoftware te installeren" is een duidelijke regel die iedereen onthoudt. Schakel vervolgens installaties van onbekende bronnen uit op Android-telefoons van het bedrijf. De meeste telefoons bieden deze optie aan onder Beveiliging of Apps. Als je al een tool voor mobiel apparaatbeheer gebruikt, controleer dan of er een instelling is om sideload-installaties voor iedereen te blokkeren. Zet vervolgens je belangrijkste accounts, te beginnen met e-mail en bankieren, over van sms-codes naar wachtwoorden (of, als wachtwoorden niet beschikbaar zijn, naar een authenticatie-app ) of een hardwaretoken. Vraag tot slot je mobiele provider hoe je kunt controleren of doorschakelen is uitgeschakeld en controleer maandelijks de app-machtigingen op apps die sms-berichten lezen of gesprekken beheren zonder duidelijke reden.
Kies één gewoonte uit dit artikel en probeer die deze week uit. Deel de regel dat alleen officiële apps gebruikt mogen worden met je team tijdens de volgende vergadering, of verplaats de toegang tot de e-mailaccounts van je bedrijf naar (1) wachtwoorden of (2) authenticatie-apps. Kleine stappen tellen op, en elke veiligere keuze vandaag brengt je een stap voor op gisteren. De korte, laagdrukke trainingsvideo's en phishing-simulaties van CyberHoot helpen je hele team deze gewoonten aan te leren zonder angst of schaamte. Lach, leer en Hoot Up!
V: Wat is Corp MDM?
A: Corp MDM is Android-spyware vermomd als software voor apparaatbeheer van een bedrijf. Het kopieert nieuwe sms-berichten en stuurt telefoongesprekken door naar criminelen.
V: Wie is het doelwit van de aanvallers?
A: Werknemers van logistieke en vrachtbedrijven. De nep-downloadpagina's gebruiken de namen van CEVA Logistics en TKW Logistics.
V: Is Corp MDM daadwerkelijk te vinden in de Google Play Store?
A: Nee. Criminelen hosten de app op nep-Google Play-pagina's en slachtoffers moeten deze handmatig installeren. Gebruik een echte MDM-oplossing om sideloading-installaties te blokkeren en deze aanval te stoppen. Geen MDM? Instrueer medewerkers om op 'Annuleren' te klikken bij elke melding 'Onbekende apps installeren'.
V: Waarom willen criminelen mijn sms-berichten hebben?
A: Veel diensten versturen inlogcodes, wachtwoordherstelcodes en herstelcodes via sms. Door deze berichten te lezen, kunnen criminelen accounts overnemen die met die codes beveiligd zijn.
V: Hoe kan ik controleren of mijn telefoon geïnfecteerd is?
A: Zoek naar een app die je niet herkent en die toestemming heeft om sms-berichten te lezen en oproepen te beheren, een achtergrondmelding die je nooit hebt ingesteld, of oproepen die je niet meer ontvangt. NoteDeze app verbergt zijn pictogram, dus controleer Instellingen > Apps. Als er iets niet klopt, neem dan contact op met je IT-afdeling, verwijder de app, schakel doorschakelen uit (bij de meeste providers kun je controleren of doorschakelen is ingeschakeld door *#21# te bellen en ##21# schakelt het uit, maar vraag het voor de zekerheid na bij je provider) en wijzig de wachtwoorden voor accounts die gebruikmaken van sms-codes. Door problemen vroegtijdig te melden, bescherm je je hele team, en het is geen schande om hulp te vragen.
Hacker News: MDM-spyware van bedrijven richt zich op logistieke bedrijven, steelt nieuwe sms-berichten en leidt gesprekken om.
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Wat gebeurt er? Op donderdag 12 november 2026, rond 11 uur 's ochtends (Eastern Time), is Microsoft Outlook gestopt met werken...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.