Er is een phishingcampagne via sms-berichten van PayPal ontdekt die probeert uw accountgegevens en andere gevoelige informatie te stelen. Deze vorm van phishing via sms-berichten wordt smishing genoemd . Hackers sturen kwaadaardige sms-berichten om iemand ertoe te verleiden gevoelige informatie prijs te geven. Smishing kan effectiever zijn dan phishing, omdat mensen sms-berichten meer vertrouwen dan e-mails. Een onderzoek van Campaign Monitor toonde aan dat 98% van de sms-berichten binnen 90 seconden wordt beantwoord, terwijl slechts 20% van de e-mails binnen 90 minuten wordt beantwoord. De meeste mensen zijn zich bewust van de gevaren van links in e-mails, maar mogelijk minder van de gevaren van links in sms-berichten.
Wanneer PayPal vermoedt dat er frauduleuze activiteiten op uw account plaatsvinden , wordt uw accountstatus tijdelijk op 'beperkt' gezet, waardoor transacties worden geblokkeerd. Een nieuwe smishingcampagne doet zich voor als PayPal en beweert dat uw account permanent 'beperkt' is, tenzij u uw account verifieert door op een link in een sms-bericht te klikken en gevoelige informatie in te voeren. Door op de link te klikken, komt u op een phishingpagina terecht waar u wordt gevraagd in te loggen op uw PayPal-account, zoals hieronder weergegeven.
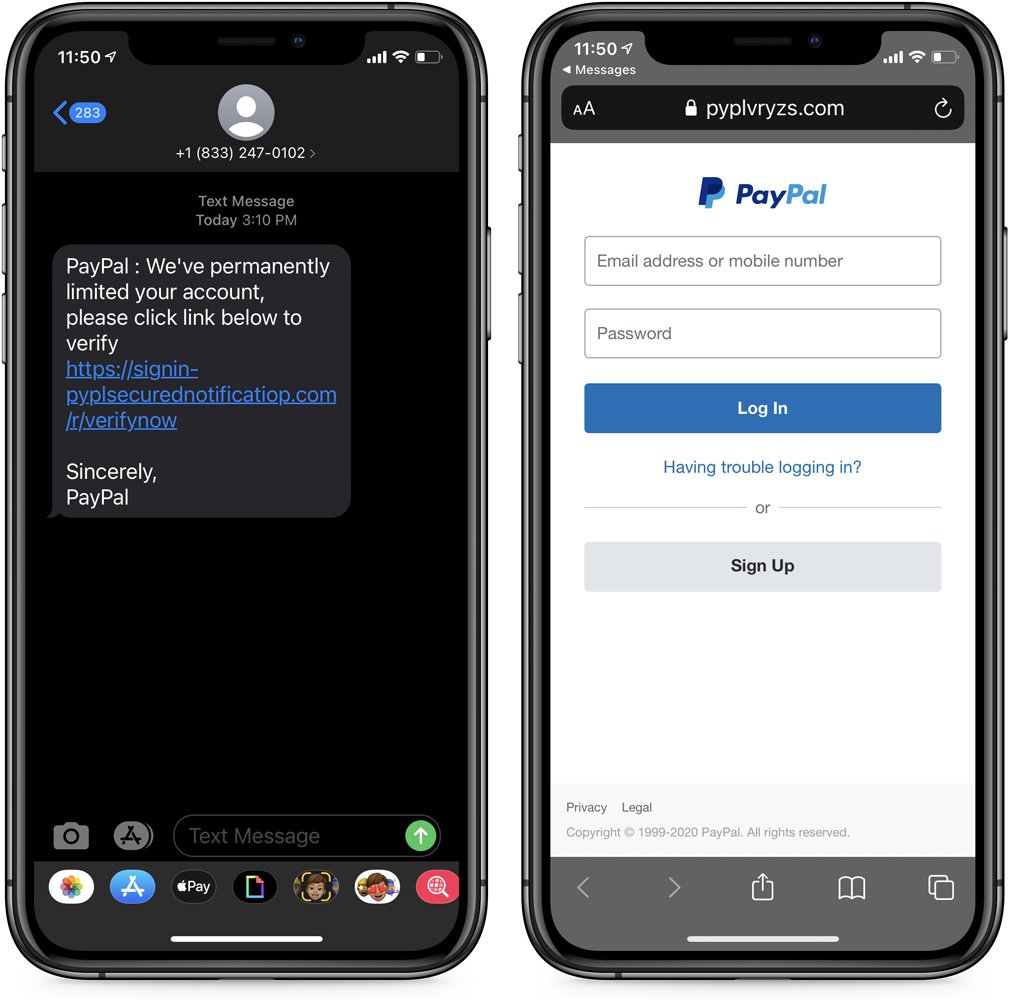
Als u uw inloggegevens op de nepwebpagina invoert, worden deze gegevens geregistreerd en direct naar de hackers verzonden. De smishing-aanval gaat nog een stap verder door te proberen aanvullende gegevens van gebruikers te verzamelen, zoals uw naam, geboortedatum, adres, bankgegevens en andere persoonlijke informatie. De gegevens die door deze hackers bij dergelijke aanvallen worden verzameld, kunnen tegen u worden gebruikt in de vorm van identiteitsdiefstal, wat mogelijk tot aanzienlijk financieel verlies kan leiden.
Ten eerste, als je zo'n aanval hebt ontvangen en per ongeluk bent ingelogd op je PayPal-account of andere gegevens hebt verstrekt, hoef je je geen zorgen te maken. Je hebt immers tweefactorauthenticatie ingeschakeld, toch? Als je 2FA nog niet gebruikt, wijzig dan je wachtwoord en schakel 2FA in op je account.
Het wachtwoord of de wachtzin die u kiest, moet minimaal 14 tekens lang zijn, uniek voor elke website en opgeslagen worden in een wachtwoordmanager . Als u nog geen dergelijke aanvallen hebt meegemaakt, is het cruciaal dat u zich bewust bent van deze bedreigingen en ze vermijdt.
Over het algemeen wilt u niet reageren op sms-berichten van mensen die u niet kent. Dat is de beste manier om veilig te blijven. Dit geldt vooral wanneer het bericht afkomstig is van een telefoonnummer dat er niet uitziet als een telefoonnummer, zoals '5000' of '452-981'. Dit is een teken dat het sms-bericht eigenlijk gewoon een e-mail is die naar een telefoon is verzonden. Neem de volgende voorzorgsmaatregelen bij het lezen van sms-berichten op uw telefoon:
Bijna alle sms'jes die je ontvangt zullen prima zijn. Maar er is maar één slecht bericht nodig om je gegevens en veiligheid in gevaar te brengen. Met een beetje gezond verstand en voorzichtigheid kun je voorkomen dat je slachtoffer wordt van smishing.
Je moet niet alleen de bovenstaande beveiligingsaanbevelingen voor smishing volgen, er zijn ook andere manieren. CyberHoot adviseert om je dagelijks online leven veilig te houden:
Bron: BleepingComputer , Smishing – CyberHoot-term
Aanvullende informatie: Smishing, het nieuwe phishing
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: We wisten dit al een tijdje...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Een CAPTCHA moet testen of...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Craig Taylor: Ik ben gezegend dat ik...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.