Smishing, het nieuwe phishing

22 september 2020 | Blog Smishing, het nieuwe phishing


smishing-bedreiging phishing

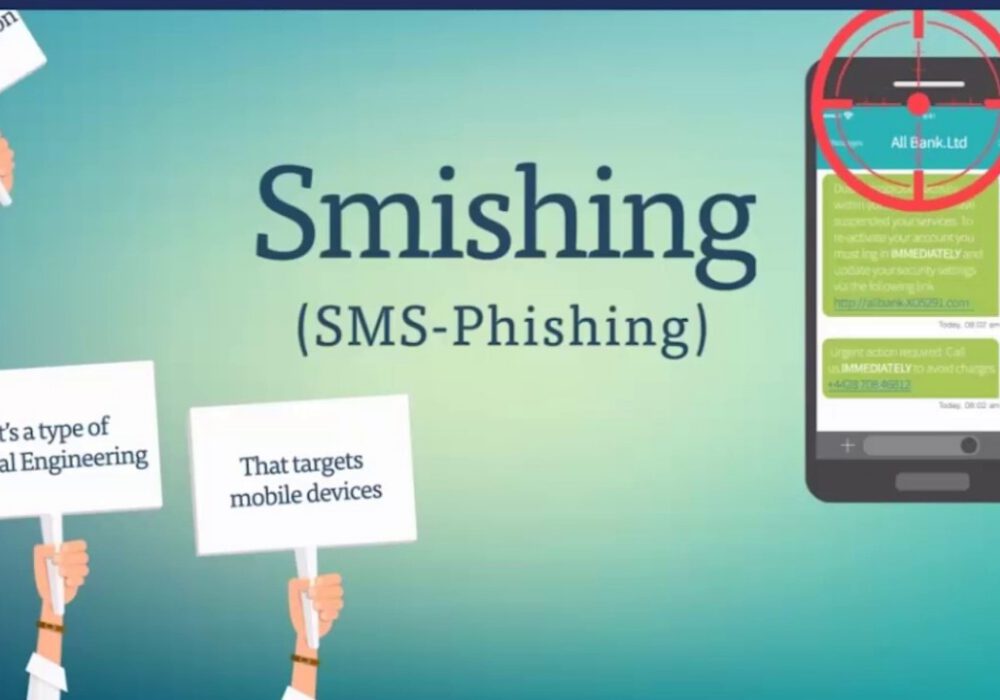
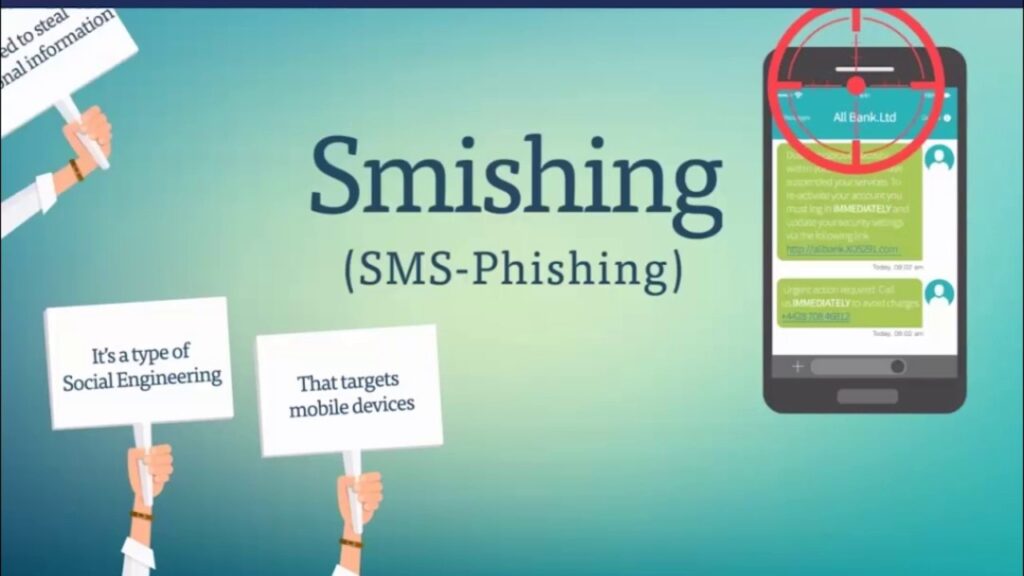
Veel mensen kennen phishing , een vorm van social engineering waarbij mensen worden misleid om de opdrachten van een hacker uit te voeren. Hackers overtuigen gebruikers om op schadelijke links in een e-mail te klikken, wat kan leiden tot het downloaden van schadelijke bestanden of het doorverwijzen naar websites die inloggegevens stelen. Smishing is een minder bekende vorm van phishing die zich richt op smartphonegebruikers via sms-berichten. Als smishing succesvol is, wordt de ontvanger ertoe verleid om een ​​bepaalde actie te ondernemen. Net als bij een phishingaanval kan dit het bezoeken van een frauduleuze website zijn, waarbij je je inloggegevens prijsgeeft, of het downloaden van een malafide app die je telefoon kan compromitteren of persoonlijke informatie kan stelen. Simpel gezegd is smishing phishing via sms-berichten.

Waarom Smishing en niet Phishing?

Hackers vinden voortdurend nieuwe manieren om gebruikersgegevens te bemachtigen. Ze gebruiken smishing omdat mensen over het algemeen meer vertrouwen hebben in een sms-bericht dan in een e-mail. De meeste mensen zijn zich bewust van de veiligheidsrisico's die gepaard gaan met het klikken op links in e-mails, maar dit geldt minder voor sms-berichten. Een onderzoek van TechTalk toonde aan dat 98% van de meest voorkomende sms-berichten wordt gelezen en 20% wordt beantwoord, terwijl 45% van de meest voorkomende e-mails wordt gelezen en slechts 6% wordt beantwoord. Het is dan ook geen verrassing dat hackers steeds vaker smishing-aanvallen inzetten.

Smishing-aanbevelingen

Over het algemeen wilt u niet reageren op sms-berichten van mensen die u niet kent. Dat is de beste manier om veilig te blijven. Dit geldt vooral wanneer het bericht afkomstig is van een telefoonnummer dat er niet uitziet als een telefoonnummer, zoals '5000' of '452-981'. Dit is een teken dat het sms-bericht eigenlijk gewoon een e-mail is die naar een telefoon is verzonden. Neem de volgende basisvoorzorgsmaatregelen in acht bij het gebruik van uw telefoon:

  • Klik niet op links die je op je telefoon krijgt, tenzij je de persoon kent die ze ontvangt. Zelfs als je een sms-bericht met een link van een vriend ontvangt, controleer dan of hij/zij de link daadwerkelijk heeft verzonden voordat je erop klikt.
  • Een complete internetbeveiligingssuite is niet alleen voor laptops en desktops. Het is ook zinvol voor je mobiele telefoon. Een VPN zoals 'Norton Secure VPN' is ook een verstandige optie voor je mobiele apparaten. Deze beveiligt en versleutelt alle communicatie tussen je mobiele telefoon en het internet aan de andere kant.
  • Installeer nooit apps vanuit sms-berichten. Alle apps die u op uw apparaat installeert, moeten rechtstreeks uit de officiële app store komen. Deze programma's ondergaan strenge testprocedures voordat ze op de markt worden toegelaten. Als u twijfelt aan de veiligheid van een sms-bericht, open het dan niet eens.
  • Als je een sms-bericht ontvangt met de melding dat je je instellingen moet bijwerken of je moet afmelden voor een dienst waarvoor je je nog niet hebt aangemeld, negeer het bericht dan. Als je ongeoorloofde afschrijvingen op je creditcard- of betaalpasafschrift ziet, neem dan contact op met je bank of creditcardmaatschappij. Zij zullen je steunen.

Bijna alle sms'jes die je ontvangt zullen prima zijn. Maar er is maar één slecht bericht nodig om je gegevens en veiligheid in gevaar te brengen. Met een beetje gezond verstand en voorzichtigheid kun je voorkomen dat je slachtoffer wordt van smishing.

Verdere aanbevelingen voor cyberbeveiliging

U dient niet alleen de bovenstaande Smishing-beveiligingsaanbevelingen op te volgen, maar CyberHoot adviseert ook andere manieren om veilig te blijven in uw dagelijkse online leven: 

  • Geef medewerkers training in de basisbeginselen van cyberbeveiliging, zodat ze zich bewuster worden van de gevaren waarmee ze te maken krijgen bij online interactie (Phishing, Smishing, Social Engineering).
  • Periodiek Phishing-testen uitvoeren op werknemers (minstens jaarlijks, maar bij voorkeur per kwartaal of per maand)
  • Wees op uw hoede voor openbare, onbeveiligde wifi (gebruik een VPN (als u met gevoelige informatie te maken hebt)
  • Geef medewerkers instructies over cyberbeveiligingsbeleid, volgens de NIST-richtlijnen (WISP, acceptabel gebruik, wachtwoordbeleid, etc.) 
  • Neem een Password Manager, vereis het in uw wachtwoordbeleid, eis een sterke wachtwoordhygiëne bij uw werknemers en bedrijf 
  • Enable Two-Factor Authentication waar mogelijk en vooral op alle internetdiensten die u gebruikt (O365, Salesforce, Finance-apps, enz.)
  • Werk samen met uw IT-personeel of externe leveranciers om ervoor te zorgen dat uw kritieke gegevens veilig zijn. gecodeerd in rust en onderweg (zorg ervoor dat de sleutels sterk zijn en de wachtwoorden lang)
  • Maak regelmatig een back-up van kritieke gegevens na de 3-2-1-methodologie
  • Gebruik het principe van minste privilege 
  • Patch uw systemen regelmatig en sorteer kritieke kwetsbaarheden met behulp van een herhaalbaar proces met vastgestelde tijdlijnen op basis van dreigingsniveaus.
  • Blijf op de hoogte van de steeds veranderende cyberdreigingen
  • Overweeg het inhuren van een virtuele Chief Information Security Officer (vCISO)
Door deze maatregelen in uw bedrijf te implementeren, wordt u bewuster en veiliger. U kunt erop vertrouwen dat uw bedrijf voorbereid is op deze aanvallen.

Bekijk deze korte video voor meer informatie over Smishing:

Bronnen

Norton

Phishing – CyberHoot-term

Smishing – CyberHoot-term

Vishing – CyberHoot-term

Gemengde dreiging – CyberHoot-term

Gerelateerde metingen

Smishingcampagne met USPS als vermomming

'Pakket in behandeling'-sms'jes zijn smishing-bedreigingen

Laatste blogs

Blijf scherp met het laatste nieuws beveiligingsinzichten

Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Schadelijke browserextensies: hoe u uw browser schoon kunt houden

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: “Macht heeft de neiging te corrumperen,...

Lees meer

Je agenda heeft een ongenode gast.

Je agenda heeft een ongenode gast.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: Al jaren trainen we...

Lees meer

De gepatenteerde phishingtest die zichzelf introduceert

De gepatenteerde phishingtest die zichzelf introduceert

De meeste phishingtests liegen tegen je medewerkers. Deze test zegt eerst hallo! HootPhish vertelt mensen direct: dit is...

Lees meer