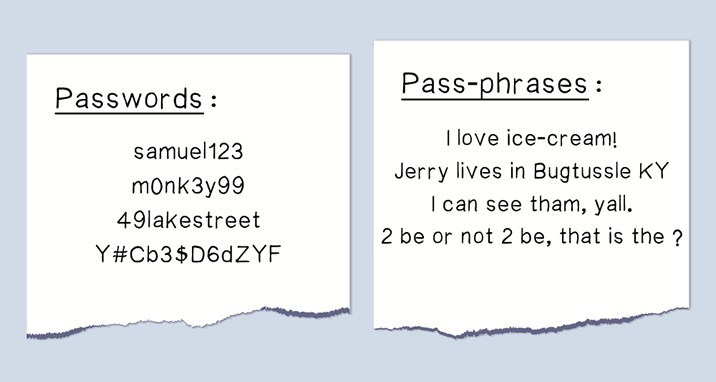
Een wachtzin is een combinatie van woorden die samen een zin vormen en die gebruikt wordt als wachtwoord om accounts en gevoelige informatie te beveiligen. Hier zijn bijvoorbeeld drie wachtzinnen:
In tegenstelling tot wat veel mensen denken, zijn deze wachtwoorden sterker dan een complex wachtwoord van 9 tekens zoals: x&3h10_!E. Hoe langer de wachtzin, hoe moeilijker het voor een hacker is om deze te kraken.
MKB-bedrijven lopen zeker risico door alledaagse hackers . Hackers breken 15 keer vaker in bij kleine en middelgrote bedrijven dan bij grotere bedrijven. Hackers weten dit en richten zich daarom op uw bedrijf. MKB-bedrijven beschikken over het algemeen niet over de middelen om systemen goed te beveiligen, besteden onvoldoende aandacht aan de training van werknemers op het gebied van cybersecurity en missen soms de juiste beveiligingstools.
Om deze redenen raadt CyberHoot alle MKB'ers aan om de volgende maatregelen te nemen:
Train je medewerkers in het herkennen en verwijderen van phishing-e-mails. Bekijk deze gratis video voor meer informatie: Hoe bescherm je jezelf tegen phishing-aanvallen?
Door deze proactieve maatregelen te nemen, verkleint u het risico op een kostbare inbreuk, uitvaltijd, reputatieschade en een cyberverzekeringsclaim (of alle vier).
Gerelateerde termen: Wachtwoordbeheerder , Wachtwoord
Gerelateerde metingen:
Wachtwoorden, wachtwoordzinnen en wachtwoordmanagers
5 mythes over wachtwoordbeheerders
Bestrijd wachtwoordmoeheid met een wachtwoordbeheerder
Ontdek en deel de nieuwste trends, tips en best practices op het gebied van cyberbeveiliging, maar ook nieuwe bedreigingen waar u op moet letten.

Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie door Craig Taylor: Ik herinner me de beginjaren van...
Lees meer
Auteur: Katie Boquetti | Redactie: Craig Taylor Redactie: De blog van deze week bevat een...
Lees meer
Zo nu en dan duikt er een stukje malware op met een truc die zo slim is dat beveiligingsonderzoekers even stil moeten staan en...
Lees meerKrijg een scherper beeld van menselijke risico's met een positieve aanpak die traditionele phishingtests overtreft.

