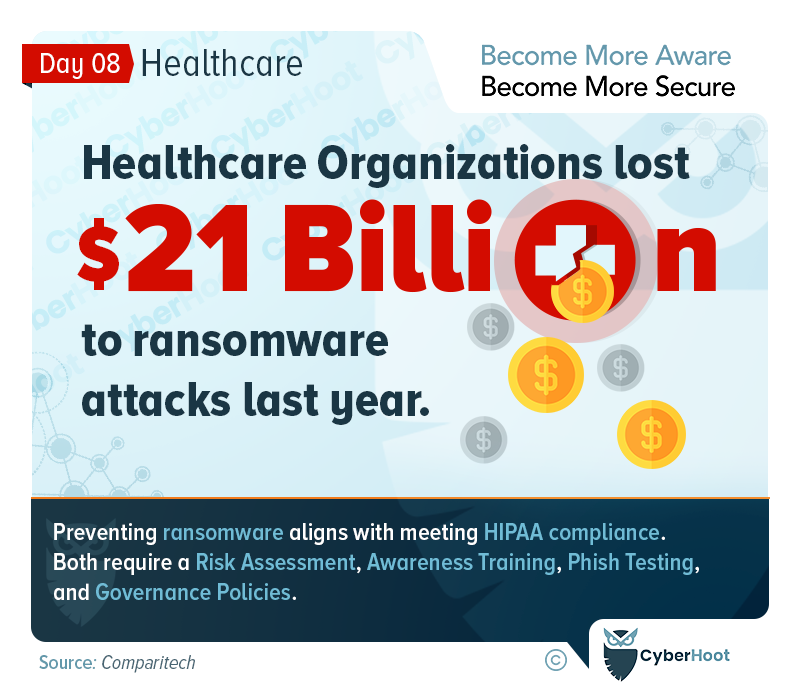
Bedrijven in de gezondheidszorg zijn de voornaamste doelwitten voor ransomware
Zorginstellingen beschikken over zoveel privégegevens die gebruikt kunnen worden voor identiteitsdiefstal en losgeld, dat ze een belangrijk doelwit zijn geworden voor hackers. De reden hiervoor is simpel: moderne ransomware kan de versleutelde gegevens exfiltreren en zorginstellingen gijzelen met de dreiging patiëntendossiers openbaar te maken op het openbare internet. Dit zou de privacy van patiënten ernstig schaden, leiden tot HIPAA-boetes en reputatieverlies en consumentenvertrouwen. Zou u een ziekenhuis bezoeken dat uw persoonlijke medische gegevens online heeft gepubliceerd na een datalek?
Voor alle bedrijven, niet alleen de gezondheidszorg, adviseert CyberHoot de volgende beschermingsmaatregelen:
Beheer uw werknemers met cyberveiligheidsbeleid inclusief Aanvaardbaar Gebruik, Wachtwoord, Informatieverwerking en een Schriftelijk Informatiebeveiligingsbeleid.
Stel best practices voor cyberbeveiliging in, zoals een kwetsbaarheidswaarschuwingsproces (VAMP) en een Cybersecurity Incident Management Proces (CIMP) om te begeleiden en actie te eisen in noodsituaties. Ga vervolgens verder met onboarding- en offboardingprocessen, SaaS-beheerprocessen en risicomanagement door derden.
Zorg voor sterke technische bescherming, waaronder: a Firewall, antivirus, anti-malware, spam, multi-factor authenticatie op alle kritieke accounts, inschakelen volledige schijfversleuteling, de sleutels zorgvuldig beheren en, nog belangrijker, alle werknemers een sleutelsysteem laten gebruiken, opleiden en verplichten Password Manager.
Test medewerkers hoe ze phishingaanvallen kunnen herkennen en voorkomen. CyberHoot heeft een baanbrekende methode voor phishingtesten ontwikkeld die de kennishiaten van uw medewerkers opvult zonder hen te straffen voor falen. In plaats daarvan belonen we hen voor succes. Meer informatie is beschikbaar. hier.
Maak een back-up van uw gegevens door onze 3-2-1 back-upmethodologie om ervoor te zorgen dat u uw bedrijf kunt herstellen na een cyberbeveiligingsincident.
Zorg ervoor dat u in het moderne tijdperk van thuiswerken de beveiliging van uw persoonlijke apparaten die verbinding maken met uw netwerk beheert door de beveiliging ervan te valideren (patching, antivirusprogramma, DNS-beveiligingen) of het gebruik ervan volledig verbieden.
Als je nog geen risico-evaluatie Als u in de afgelopen twee jaar door een derde partij bent gecontroleerd, zou u er nu een moeten hebben. Het opzetten van een risicomanagementkader in uw organisatie is cruciaal om uw meest ernstige risico's aan te pakken met de beperkte tijd en middelen die u hebt.
Kopen Cyberverzekering Om u te beschermen in een catastrofale situatie. Cyberverzekeringen zijn niet anders dan auto-, brand-, overstromings- of levensverzekeringen. Ze zijn er wanneer u ze het hardst nodig hebt.
CyberHoot is van mening dat veel kleine tot middelgrote bedrijven en MSP's hun verdediging aanzienlijk kunnen verbeteren en de kans kunnen verkleinen dat ze niet opnieuw slachtoffer worden van een cyberaanval als ze het bovenstaande advies opvolgen.
We hopen dat u geniet van Cybersecurity Awareness Month (CAM). Bezoek of abonneer u op de Facebook- , LinkedIn- of Twitterpagina 's van CyberHoot voor dagelijkse updates gedurende de hele maand.