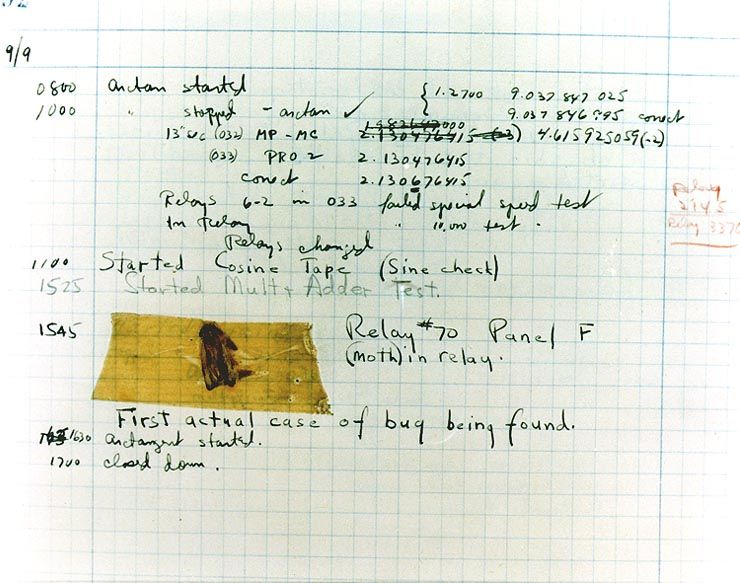
Pepijat ialah kecacatan, ralat, kecacatan, atau ketidaksempurnaan yang tidak dijangka dan agak kecil dalam sistem atau peranti maklumat. Kecacatan atau ralat kecil ini biasanya disebabkan oleh kesilapan manusia semasa menulis kod sumber atau dalam reka bentuk medium yang menyebabkan sistem ranap atau tidak berfungsi. Pepijat kadangkala boleh berakhir sebagai kelemahan keselamatan yang perlu diperbaiki melalui kemas kini untuk perisian atau peranti yang berkaitan.
Asal usul istilah ini didakwa daripada zaman Kerangka Utama IBM pada awal 1950-an apabila seekor rama-rama ditemui mati dalam bahagian dalam komputer bersaiz bilik. "BUG" ini menyebabkan keseluruhan kerangka utama tidak berfungsi, membawa perkataan "Bug" ke dalam penggunaan bahasa biasa kami.
PKS memerlukan penyelesaian untuk mengurus pepijat. Ini biasanya datang dalam bentuk penyelesaian pengurusan tampalan untuk memasang pembetulan perisian daripada vendor dengan cepat apabila dikeluarkan kepada umum. Tampalan selalunya menangani kelemahan keselamatan yang penting. PKS dan MSP perlu merancang lebih awal dengan mewujudkan dasar yang menentukan seberapa cepat untuk bertindak balas berdasarkan kegentingan kelemahan tertentu. Bagi pengguna CyberHoot, pustaka Templat Dasar mengandungi Proses Pengurusan Amaran Kerentanan (VAMP). Dengan proses ini, anda mempunyai garis panduan yang jelas tentang bila hendak bertindak balas dan berapa tinggi hendak bertindak balas untuk kelemahan atau pendedahan tertentu.
Pertimbangkan untuk menggunakan penyelesaian pengurusan tampalan berasaskan awan untuk mengemas kini perisian secara automatik bila-bila masa dan di mana sahaja perlu. Kebanyakan Penyedia Perkhidmatan Terurus memanfaatkan salah satu daripada tiga penyelesaian Pemantauan dan Pengurusan Jauh (RMM) yang besar ( Connectwise , Datto dan Kaseya) untuk menampal sistem terurus mereka. Penyelesaian RMM ini juga menyediakan pemantauan dan akses jauh selain perkhidmatan tampalan yang diuji dan disahkan kepada pelanggan mereka.
Penyelesaian pengurusan tampalan kendiri untuk syarikat yang tidak menggunakan penyelesaian RMM yang dinyatakan di atas termasuk ManageEngine dan Automox.
Selain mengguna pakai sistem pengurusan tampung, CyberHoot mengesyorkan amalan terbaik berikut untuk melindungi individu dan perniagaan daripada, dan mengehadkan kerosakan daripada, serangan siber dalam talian:
Sumber : Glosari NCSD, Rujukan Sejarah
CyberHoot mempunyai beberapa sumber lain yang tersedia untuk kegunaan anda. Di bawah adalah pautan ke semua sumber kami, sila semaknya pada bila-bila masa anda suka:
Nota: Jika anda ingin melanggan surat berita kami, lawati mana-mana pautan di atas (selain infografik) dan masukkan alamat e-mel anda di sebelah kanan halaman, dan klik ' Hantar Surat Berita Saya'.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Bayangkan diri anda di lebuh raya, memecut kira-kira 20 meter melebihi had dengan lalu lintas yang lain. Di hadapan, brek...
Maklumat Lanjut
Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

