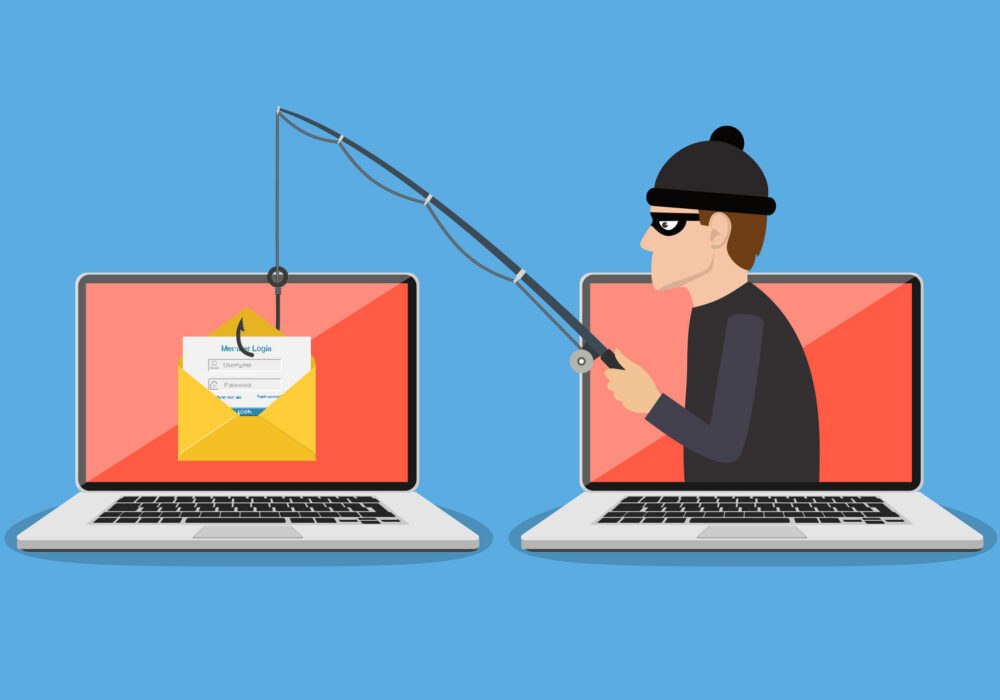
Serangan pancingan data adalah sesuatu yang mesti diketahui oleh setiap pengguna Internet. Bagi mereka yang mungkin tidak tahu, pancingan data adalah satu bentuk kejuruteraan sosial yang memperdaya pengguna untuk melakukan sesuatu bagi menjejaskan komputer, identiti, rangkaian atau ketiga-tiganya. Pancingan data biasanya dilakukan melalui e-mel di mana orang ramai tertarik untuk mengklik pautan berniat jahat yang akhirnya membolehkan penggodam mendapat akses kepada kelayakan akaun mereka atau akses jauh ke komputer mereka.
Serangan pancingan data menyumbang hampir 90% daripada serangan siber ke atas perniagaan, namun majoriti Perniagaan Kecil hingga Sederhana (PKS) masih belum melatih pekerja mereka mengenai keselamatan siber. Kekurangan latihan kesedaran ini meletakkan SMB mereka pada risiko besar untuk berkompromi daripada serangan pancingan data.
Serangan siber telah meningkat setiap tahun sejak dua dekad yang lalu dan kerosakannya menjadi lebih ketara dan dahsyat kepada PKS. Dengan lebih ramai pekerja jarak jauh semasa pandemik COVID-19, penggodam telah menggandakan serangan pancingan data ini. Seperti yang dinyatakan dalam artikel blog CyberHoot baru-baru ini , mereka boleh menjadi agak licik dan meyakinkan dengan helah kejuruteraan sosial mereka.
Serangan pancingan data memudahkan penggodam, kerana mangsa pada dasarnya menyerahkan maklumat sensitif mereka kepada penggodam, atau membenarkan mereka memasuki rangkaian mereka apabila pekerja mengklik pada lampiran yang berniat jahat. Cara nombor satu untuk mempertahankan diri daripada serangan pancingan data adalah melalui latihan kesedaran keselamatan siber. Di bawah ini kami telah menyediakan senarai perkara yang boleh dilakukan untuk mempertahankan diri daripada serangan pancingan data.
Ujian pancingan data CyberHoot membolehkan Pentadbir MSP membuat kempen pancingan data untuk menguji pekerja mereka sendiri atau pelanggan mereka. CyberHoot telah menyediakan berbilang templat daripada domain yang kelihatan seperti Google, Amazon, Microsoft, Apple, hospital atau entiti kerajaan yang berkaitan dengan COVID-19. Penipuan pancingan data Coronavirus adalah perkara biasa pada masa ini.
CyberHoot telah melaksanakan ujian pancingan data dan templat percuma untuk digunakan pada pekerja anda. CyberHoot membolehkan anda melihat pengguna mana yang membuka e-mel, mengklik pautan dan siapa yang memasukkan data (nama pengguna dan kata laluan) membolehkan anda mengenal pasti pautan paling lemah anda dan memberi mereka latihan pemulihan mengenai pancingan data sebelum penggodam berjaya menceroboh perniagaan anda.
Daftar dengan CyberHoot hari ini untuk melihat perkara ini dan untuk memulakan ujian phish kepada pekerja anda.
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.