थ्रेट इंटेलिजेंस (टीआई) हैकर्स द्वारा कंपनियों, उनके नेटवर्क और उनके डेटा को भेदने के लिए उपयोग की जाने वाली वर्तमान आक्रमण रणनीतियों और तकनीकों (टी एंड टी) के बारे में जानकारी है। थ्रेट इंटेलिजेंस इन रणनीतियों और तकनीकों को एकत्रित करता है, उनकी तुलना करता है और उनका सारांश प्रस्तुत करता है ताकि आपकी कंपनी के विरुद्ध साइबर हमलों को रोकने या कम करने में आपकी सहायता की जा सके।
दो हजार साल पहले, चीन के एक अत्यंत सम्मानित और सफल सैन्य रणनीतिकार, सन स्ज़ू ने " युद्ध कला " पर एक ग्रंथ लिखा था। उनकी पुस्तक का एक प्रमुख सिद्धांत यह था: "युद्ध में सफल होने के लिए, आपको अपने शत्रु की गतिविधियों का ज्ञान होना चाहिए।" यही थ्रेट इंटेलिजेंस (संकट खुफिया) का सार है। टीआई हैकर्स और हमलावरों की गतिविधियों का विस्तृत विवरण प्रदान करता है, जिससे आप अपनी सुरक्षा की बेहतर तैयारी कर सकते हैं।
साइबर हमलों की आवृत्ति और जटिलता बढ़ती जा रही है। सभी आकार और प्रकार के व्यवसायों को अपने प्रतिद्वंद्वियों पर बढ़त हासिल करने के लिए ख़तरे की खुफिया जानकारी का लाभ उठाने की ज़रूरत है।
थ्रेट इंटेलिजेंस समाधान कई स्रोतों से उभरते या मौजूदा खतरे पैदा करने वाले तत्वों के बारे में कच्चा डेटा एकत्र करते हैं। इस डेटा का विश्लेषण और फ़िल्टरिंग करके थ्रेट फ़ीड और प्रबंधन रिपोर्ट तैयार की जाती हैं, जिनमें स्वचालित सुरक्षा नियंत्रण समाधानों द्वारा उपयोग की जा सकने वाली जानकारी होती है। इस प्रकार की सुरक्षा का प्राथमिक उद्देश्य संगठनों को उन्नत निरंतर खतरों , ज़ीरो-डे कमजोरियों और उनसे बचाव के तरीकों के बारे में सूचित रखना है।
थ्रेट इंटेलिजेंस डेटा कई स्रोतों से प्राप्त होता है, जिनमें थ्रेट हंटिंग , फोरेंसिक जांच, विक्रेता सलाह और सुरक्षा रणनीतिकार शामिल हैं। थ्रेट इंटेलिजेंस अक्सर मिट्रे और इंटरनेट स्टॉर्म सेंटर जैसे संगठनों द्वारा निःशुल्क प्रकाशित किया जाता है । लघु और मध्यम आकार के व्यवसायों (एसएमबी) को उभरते खतरों से अवगत रहने के लिए थ्रेट इंटेलिजेंस फ़ीड या साइबर सुरक्षा पर ब्लॉग की सदस्यता लेनी चाहिए।
हालाँकि, अपने दुश्मन को जानना ही काफी नहीं है। सुन त्सू के ग्रंथ का गहराई से अध्ययन करने पर यह उद्धरण मिलता है:
"यदि आप दुश्मन को जानते हैं और खुद को भी जानते हैं, तो आपको सौ लड़ाइयों के परिणामों से डरने की जरूरत नहीं है।"
इसीलिए साइबरहूट हमेशा आपको अपने साइबर सुरक्षा कार्यक्रम में कमियों या खामियों का पता लगाने के लिए अपने स्वयं के वातावरण का जोखिम मूल्यांकन करने की सलाह देता है । एक बार जब आप अपनी कमियों का पता लगा लेते हैं, तो आप सीमित समय और धन का उपयोग करके उन्हें दूर करने की योजना बना सकते हैं। अपने जोखिम मूल्यांकन के दौरान, यह सुनिश्चित करें कि आप निम्नलिखित सर्वोत्तम प्रथाओं का पालन कर रहे हैं:
साइबर हमलों से खुद को बचाने के लिए हर छोटे-बड़े व्यक्ति को ये 10 कदम उठाने चाहिए:
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
एमएसपी को जोखिम आकलन की आवश्यकता होनी चाहिए
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।
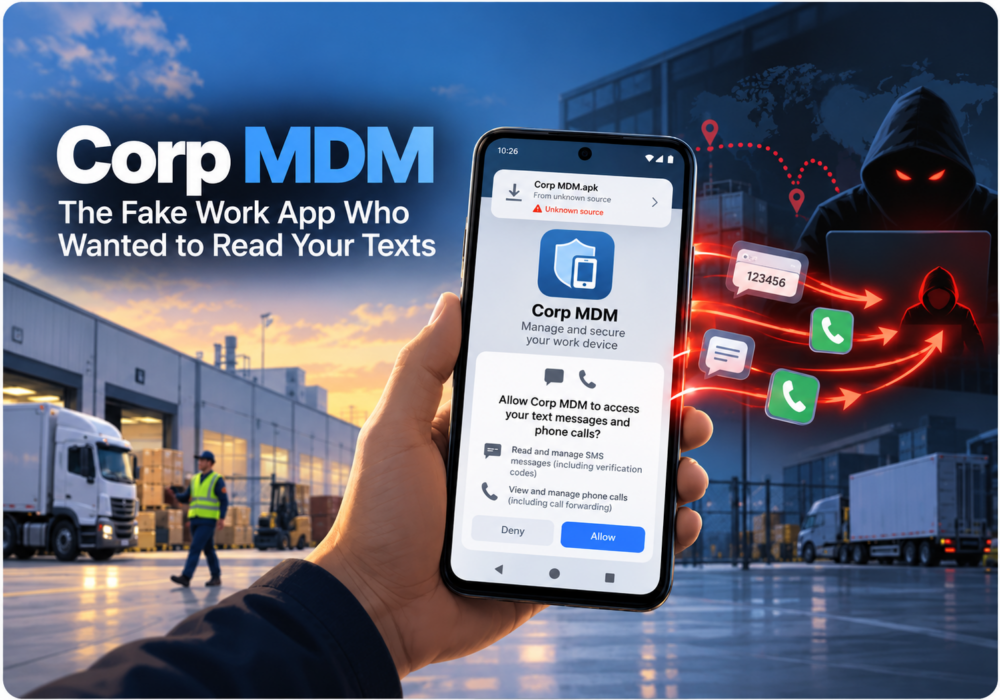
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें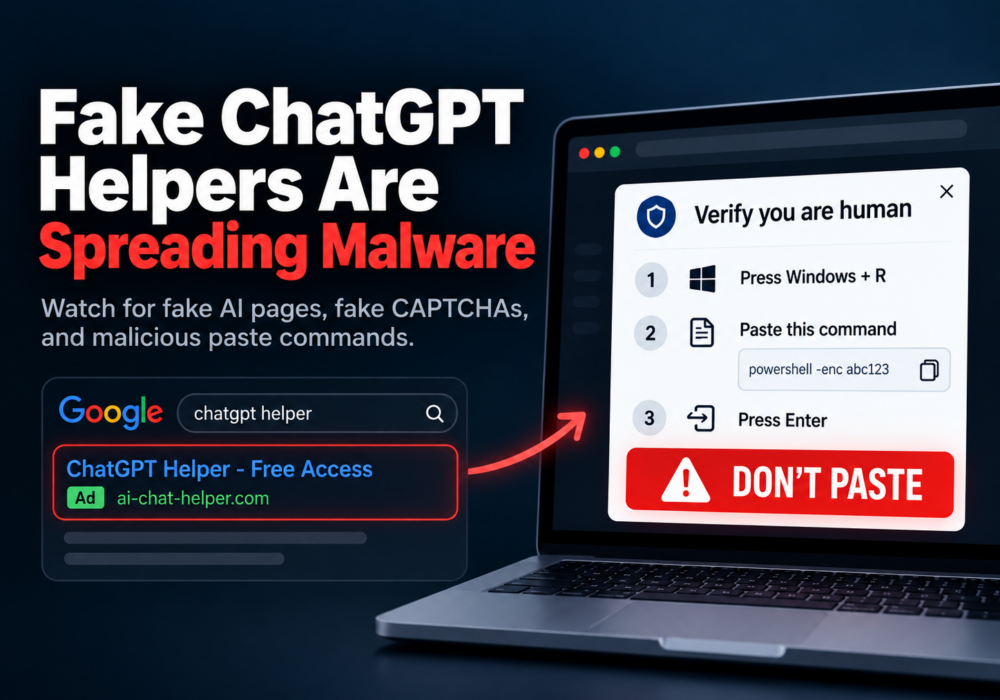
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें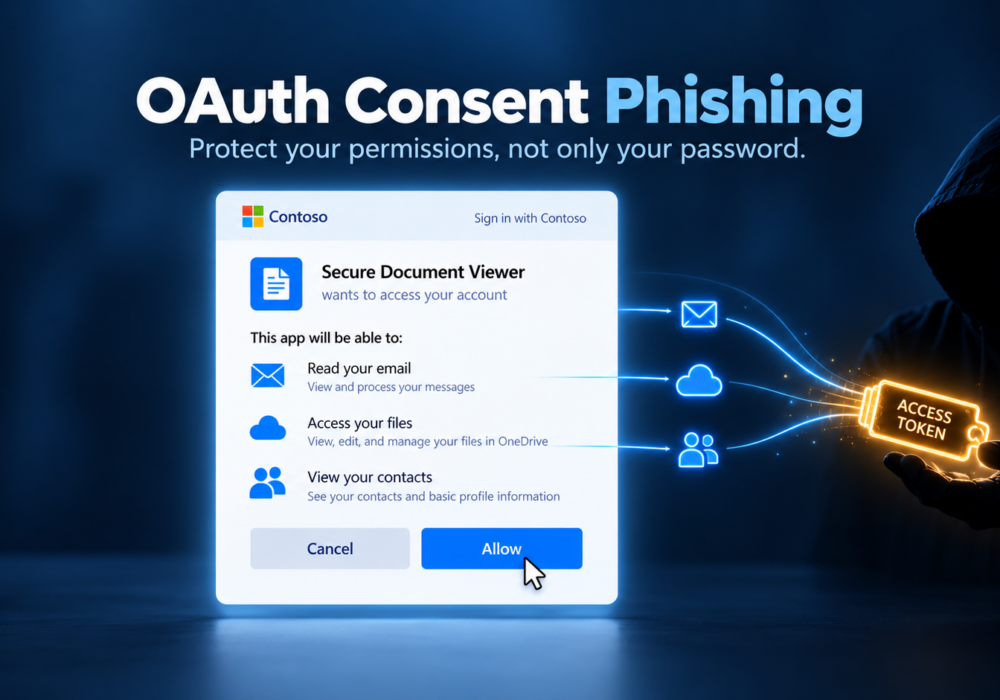
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।