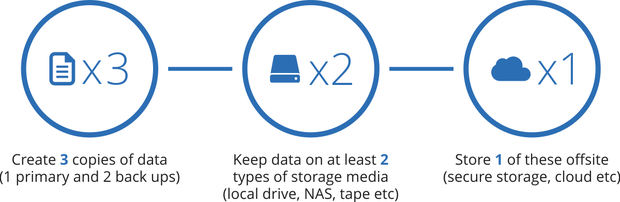
3-2-1 बैकअप विधि आपके कंप्यूटर से जानकारी का बैकअप लेते समय "3-2-1 नियम" को संदर्भित करती है। सुरक्षा विशेषज्ञ आपके डेटा का बैकअप लेने के लिए इस प्रकार की सलाह देते हैं:
डेटा की तीन प्रतियां संग्रहीत करना अत्यधिक लग सकता है, लेकिन यह बहुत संभव है कि हार्डवेयर या सॉफ्टवेयर विफल हो जाए, जिससे आपका डेटा और जानकारी साइबरस्पेस में खो जाए।
छोटे और मध्यम आकार के व्यवसाय (एसएमबी) निश्चित रूप से रोज़मर्रा के हैकर्स के खतरे में हैं । हैकर्स बड़े व्यवसायों की तुलना में 15 गुना अधिक बार छोटे और मध्यम आकार के व्यवसायों को हैक करते हैं। हैकर्स यह जानते हैं और इसी कारण से आपको निशाना बनाते हैं। एसएमबी के पास आमतौर पर सिस्टम को ठीक से सुरक्षित करने के लिए संसाधनों की कमी होती है, वे कर्मचारियों को साइबर सुरक्षा के बारे में प्रशिक्षित करने में विफल रहते हैं, और कभी-कभी उनके पास उचित सुरक्षा उपकरण भी नहीं होते हैं।
इन कारणों से, साइबरहूट सभी SMB को 3-2-1 विधि के अतिरिक्त ये कार्य करने की अनुशंसा करता है:
कर्मचारियों को फ़िशिंग ईमेल पहचानने और उन्हें डिलीट करने का प्रशिक्षण दें। इसके लिए एक मुफ़्त वीडियो उपलब्ध है: फ़िशिंग हमलों से खुद को कैसे बचाएं ।
इन सक्रिय उपायों को अपनाने से आपके महंगे उल्लंघन, डाउनटाइम, ब्रांड क्षति और साइबर बीमा दावे (या सभी चार) का जोखिम कम हो सकता है।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

