स्मिशिंग, नई फ़िशिंग

22 सितंबर 2020 | ब्लॉग स्मिशिंग, नई फ़िशिंग


स्मिशिंग खतरा फ़िशिंग

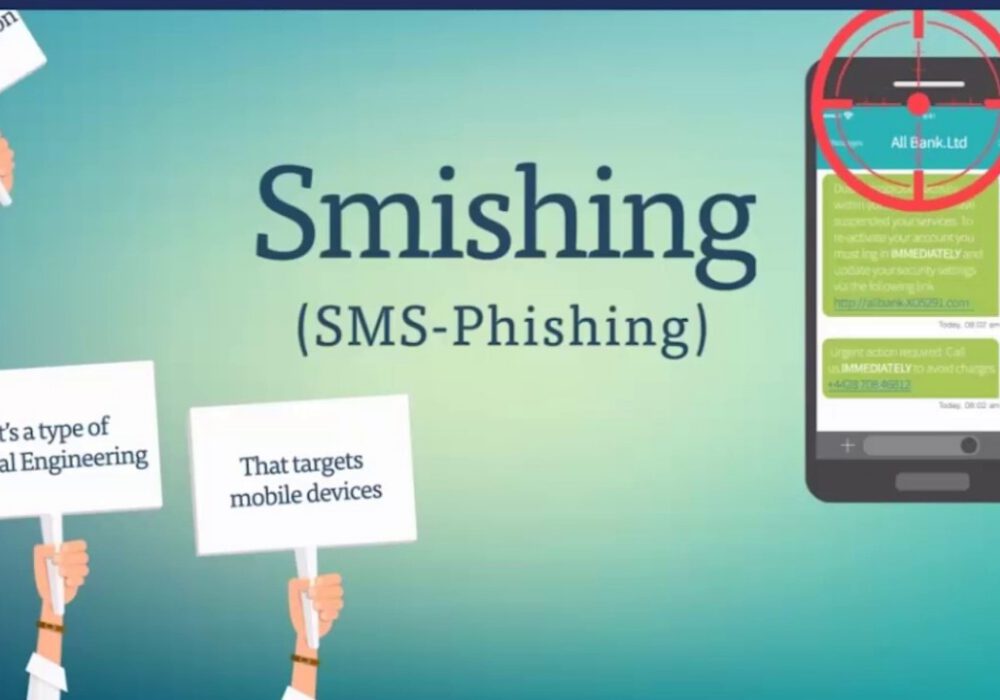
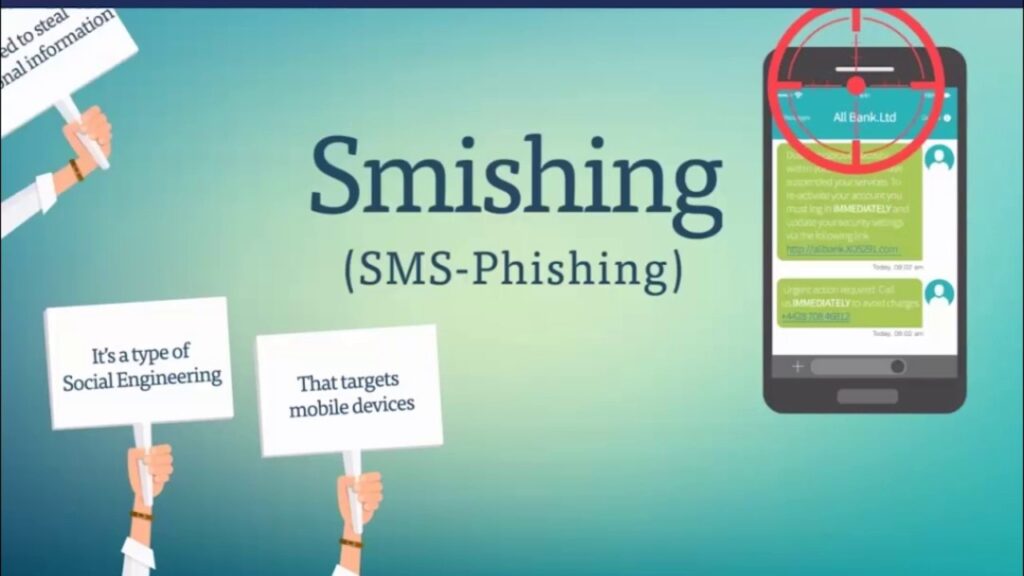
बहुत से लोग फ़िशिंग के बारे में जानते हैं , जो एक प्रकार की सोशल इंजीनियरिंग है जिसका उपयोग लोगों को धोखा देकर हैकर के इशारों पर काम करवाने के लिए किया जाता है। हैकर उपयोगकर्ताओं को ईमेल में मौजूद दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए मनाते हैं, जिसके परिणामस्वरूप दुर्भावनापूर्ण फ़ाइलें डाउनलोड हो जाती हैं या उन्हें क्रेडेंशियल चुराने वाली वेबसाइटों पर रीडायरेक्ट कर दिया जाता है। स्मिशिंग, फ़िशिंग का एक कम ज्ञात रूप है जो टेक्स्ट या एसएमएस संदेशों के माध्यम से स्मार्टफोन उपयोगकर्ताओं को निशाना बनाता है। सफल होने पर, स्मिशिंग प्राप्तकर्ता को कोई कार्रवाई करने के लिए बरगलाता है। फ़िशिंग हमले की तरह, यह किसी धोखाधड़ी वाली साइट पर जाना और अपने क्रेडेंशियल देना या कोई ऐसा दुर्भावनापूर्ण एप्लिकेशन डाउनलोड करना हो सकता है जो आपके फ़ोन को खतरे में डाल सकता है या व्यक्तिगत जानकारी चुरा सकता है। सरल शब्दों में कहें तो, स्मिशिंग टेक्स्ट संदेशों के माध्यम से की जाने वाली फ़िशिंग है।

स्मिशिंग क्यों, फ़िशिंग क्यों नहीं?

हैकर्स लगातार यूज़र्स का डेटा हासिल करने के नए-नए तरीके खोज रहे हैं। हैकर्स स्मिशिंग का इस्तेमाल कर रहे हैं क्योंकि लोग ईमेल की तुलना में टेक्स्ट मैसेज पर ज़्यादा भरोसा करते हैं। ज़्यादातर लोग ईमेल में लिंक पर क्लिक करने से जुड़े सुरक्षा जोखिमों से वाकिफ हैं, लेकिन टेक्स्ट मैसेज के मामले में ऐसा नहीं है। टेक टॉक द्वारा प्रस्तुत एक अध्ययन से पता चला है कि 98% सामान्य टेक्स्ट मैसेज पढ़े जाते हैं और 20% का जवाब दिया जाता है, जबकि 45% सामान्य ईमेल पढ़े जाते हैं और केवल 6% का जवाब दिया जाता है। इसलिए इसमें कोई हैरानी की बात नहीं है कि हैकर्स स्मिशिंग हमलों का इस्तेमाल तेज़ी से कर रहे हैं।

स्मिशिंग अनुशंसाएँ

आम तौर पर, आप उन लोगों के टेक्स्ट संदेशों का जवाब नहीं देना चाहेंगे जिन्हें आप नहीं जानते। सुरक्षित रहने का यही सबसे अच्छा तरीका है। यह खासकर तब सच होता है जब संदेश किसी ऐसे फ़ोन नंबर से आता है जो फ़ोन नंबर जैसा नहीं दिखता, जैसे "5000" या "452-981"। यह इस बात का संकेत है कि टेक्स्ट संदेश असल में किसी फ़ोन पर भेजा गया एक ईमेल ही है। फ़ोन का इस्तेमाल करते समय आपको कुछ बुनियादी सावधानियां बरतनी चाहिए, जैसे:

  • अपने फ़ोन पर आने वाले लिंक पर तब तक क्लिक न करें जब तक आपको पता न हो कि वे किस व्यक्ति से आ रहे हैं। अगर आपको किसी दोस्त से लिंक वाला टेक्स्ट मैसेज भी मिले, तो उस पर क्लिक करने से पहले यह ज़रूर पता कर लें कि उन्होंने लिंक भेजने का इरादा किया था।
  • एक पूर्ण-सेवा इंटरनेट सुरक्षा सूट सिर्फ़ लैपटॉप और डेस्कटॉप के लिए ही नहीं है। यह आपके मोबाइल फ़ोन के लिए भी उपयोगी है। 'नॉर्टन सिक्योर वीपीएन' जैसा एक वीपीएन भी आपके मोबाइल उपकरणों के लिए एक उपयुक्त विकल्प है। यह आपके मोबाइल और इंटरनेट के बीच होने वाले किसी भी संचार को सुरक्षित और एन्क्रिप्ट करेगा।
  • टेक्स्ट मैसेज से कभी भी ऐप्स इंस्टॉल न करें। आप अपने डिवाइस पर जो भी ऐप्स इंस्टॉल करते हैं, वे सीधे आधिकारिक ऐप स्टोर से आने चाहिए। इन प्रोग्राम्स को बाज़ार में आने से पहले कड़ी जाँच प्रक्रियाओं से गुजरना पड़ता है। अगर आपको किसी टेक्स्ट मैसेज की सुरक्षा को लेकर कोई संदेह है, तो उसे खोलें भी नहीं।
  • अगर आपको कोई ऐसा टेक्स्ट मैसेज मिले जिसमें कहा गया हो कि आपको सेटिंग्स अपडेट करनी चाहिए या किसी ऐसी सेवा की सदस्यता समाप्त करनी चाहिए जिसके लिए आपने साइन अप नहीं किया है, तो उस मैसेज को अनदेखा कर दें। अगर आपको अपने क्रेडिट कार्ड या डेबिट कार्ड स्टेटमेंट में कोई अनधिकृत शुल्क दिखाई दे, तो अपने बैंक या क्रेडिट कार्ड से इस बारे में बात करें। वे आपकी मदद करेंगे।

आपको मिलने वाले लगभग सभी टेक्स्ट मैसेज बिल्कुल ठीक होंगे। लेकिन आपके डेटा और सुरक्षा को खतरे में डालने के लिए बस एक खराब मैसेज ही काफी है। थोड़ी सी समझदारी और सावधानी से, आप यह सुनिश्चित कर सकते हैं कि आप स्मिशिंग का शिकार न बनें।

आगे की साइबर सुरक्षा सिफारिशें

आपको न केवल स्मिशिंग की पिछली सुरक्षा अनुशंसाओं का पालन करना चाहिए, बल्कि साइबरहूट आपके दैनिक ऑनलाइन जीवन में सुरक्षित रहने में मदद करने के लिए अन्य तरीके भी सुझाता है: 

  • कर्मचारियों को साइबर सुरक्षा की बुनियादी बातों का प्रशिक्षण दें, जिससे उन्हें ऑनलाइन बातचीत करते समय आने वाले खतरों के बारे में अधिक जागरूक होने में मदद मिले। (फ़िशिंग, स्मिशिंग, सोशल इंजीनियरिंग)
  • समय-समय पर कर्मचारियों का फिश टेस्ट करें (कम से कम सालाना, लेकिन अधिमानतः त्रैमासिक या मासिक)
  • सार्वजनिक, असुरक्षित वाई-फाई से सावधान रहें (उपयोग करें) वीपीएन यदि संवेदनशील जानकारी से निपटना हो)
  • एनआईएसटी दिशानिर्देशों (डब्ल्यूआईएसपी, स्वीकार्य उपयोग, पासवर्ड नीति, आदि) का पालन करते हुए, साइबर सुरक्षा नीतियों के बारे में कर्मचारियों को मार्गदर्शन प्रदान करना। 
  • रोजगार पासवर्ड प्रबंधक, अपनी पासवर्ड नीति में इसे अनिवार्य करें, अपने कर्मचारियों और व्यवसाय में मजबूत पासवर्ड स्वच्छता की मांग करें 
  • सक्षम दो कारक प्रमाणीकरण जहाँ तक संभव हो और विशेष रूप से आपके द्वारा उपयोग की जाने वाली सभी इंटरनेट-फेसिंग सेवाओं पर (O365, Salesforce, वित्त ऐप्स आदि)
  • अपने आईटी स्टाफ या तीसरे पक्ष के विक्रेताओं के साथ मिलकर यह सुनिश्चित करें कि आपका महत्वपूर्ण डेटा सुरक्षित रहे। आराम से एन्क्रिप्ट किया गया और पारगमन में (सुनिश्चित करें कि कुंजियाँ मजबूत हों और पासवर्ड लंबे हों)
  • महत्वपूर्ण डेटा का नियमित रूप से बैकअप लें 3-2-1 पद्धति
  • के सिद्धांत का उपयोग करें कम से कम विशेषाधिकार 
  • अपने सिस्टम को नियमित रूप से पैच करें और खतरे के स्तर के आधार पर स्थापित समयसीमा के साथ दोहराए जाने योग्य प्रक्रिया का उपयोग करके महत्वपूर्ण कमजोरियों का निवारण करें
  • हमेशा बदलते साइबर खतरों से अवगत रहें
  • एक आभासी मुख्य सूचना सुरक्षा अधिकारी (vCISO) को नियुक्त करने पर विचार करें
अपने व्यवसाय में इन उपायों को लागू करके, आप ज़्यादा जागरूक और सुरक्षित रहेंगे। आपको यह जानकर सुकून मिलेगा कि आपकी कंपनी इन हमलों के लिए तैयार है।

स्मिशिंग के बारे में अधिक जानने के लिए यह छोटा वीडियो देखें:

सूत्रों का कहना है

नॉर्टन

फ़िशिंग - साइबरहूट शब्द

स्मिशिंग - साइबरहूट शब्द

विशिंग - साइबरहूट शब्द

मिश्रित खतरा - साइबरहूट शब्द

संबंधित रीडिंग

स्मिशिंग अभियान यूएसपीएस का छद्म रूप में उपयोग कर रहा है

'पैकेज पेंडिंग' टेक्स्ट स्मिशिंग के लिए खतरा हैं

नवीनतम ब्लॉग

नवीनतम जानकारी से अवगत रहें सुरक्षा अंतर्दृष्टि

नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

नकली सॉफ़्टवेयर इंस्टॉलर विंडोज़ अपडेट को बंद कर रहे हैं।

नकली सॉफ़्टवेयर इंस्टॉलर विंडोज़ अपडेट को बंद कर रहे हैं।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मुझे शुरुआती दिन याद हैं...

अधिक पढ़ें

जब “Apple सपोर्ट” से आपको कॉल आए, तो फोन काट दें।

जब “Apple सपोर्ट” से आपको कॉल आए, तो फोन काट दें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: इस सप्ताह के ब्लॉग में...

अधिक पढ़ें

मिलिए मैनिक से: एक ऐसा एंड्रॉइड मैलवेयर जिसकी बैकअप योजना बेहद चालाकी भरी है।

मिलिए मैनिक से: एक ऐसा एंड्रॉइड मैलवेयर जिसकी बैकअप योजना बेहद चालाकी भरी है।

कभी-कभी कोई मैलवेयर ऐसी चालाकी भरी तरकीब लेकर आता है जो सुरक्षा शोधकर्ताओं को सोचने पर मजबूर कर देती है...

अधिक पढ़ें