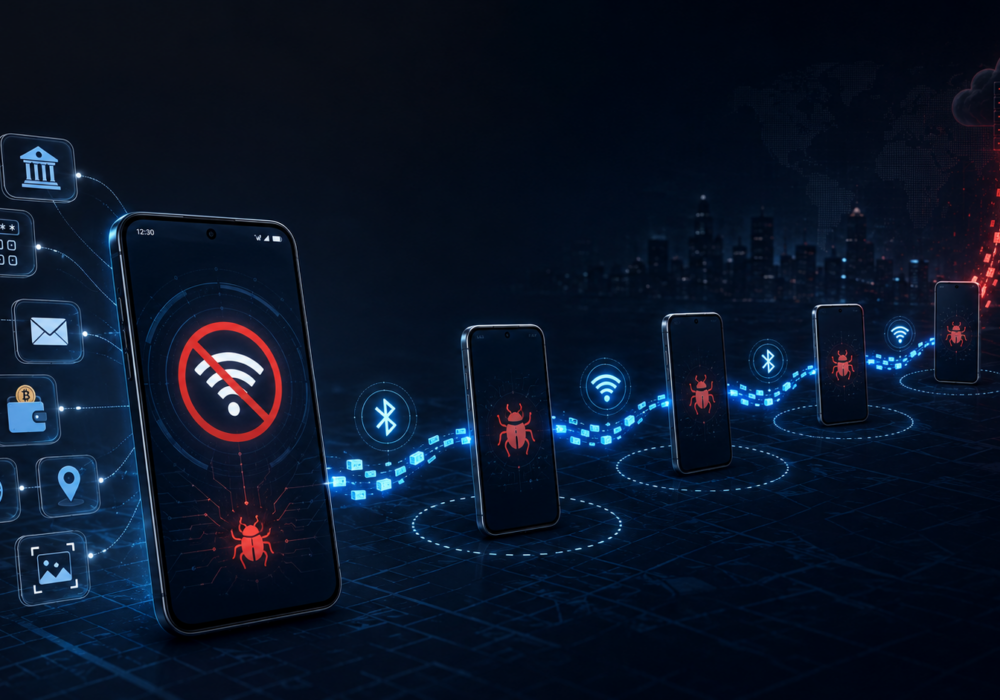
कभी-कभी कोई मैलवेयर ऐसी चालाकी से काम करता है कि सुरक्षा शोधकर्ता रुककर ध्यान देने पर मजबूर हो जाते हैं। मैनिक ऐसा ही एक मैलवेयर है। यह एंड्रॉइड के लिए एक नया खतरा है और यह कुछ ऐसा करता है जो आमतौर पर मैलवेयर कभी नहीं करते। जब किसी संक्रमित फोन का इंटरनेट कनेक्शन टूट जाता है, तब भी मैनिक चोरी जारी रखने का रास्ता ढूंढ लेता है।
इसके आपराधिक कृत्यों में कीलॉगिंग, स्क्रीन में हेरफेर, मैन-इन-द-मिडल रीप्ले हमले और छिपे हुए स्पाइवेयर शामिल हैं, जो सभी एक ही दुर्भावनापूर्ण पैकेज में समाहित हैं। अनुभवी साइबर सुरक्षा पेशेवरों के लिए यह स्पष्ट है कि हैकर्स ने इस नवीनतम मैलवेयर में कृत्रिम बुद्धिमत्ता के विकास की शक्ति का भरपूर उपयोग किया है।
थ्रेटफैब्रिक के शोधकर्ताओं ने पाया कि मैनिक मुख्य रूप से यूक्रेन, रूस और यूरोप के कुछ हिस्सों में बैंकों, सरकारी पहचान सेवाओं, मैसेजिंग ऐप्स, क्रिप्टोकरेंसी प्लेटफॉर्म और यहां तक कि सैन्य संचार उपकरणों को निशाना बना रहा है। यह संक्रमित फोन पर 169 विशिष्ट ऐप्स पर नज़र रखता है, जिनमें बैंकिंग ऐप्स, भुगतान सेवाएं, क्रिप्टो वॉलेट, ब्राउज़र और ईमेल क्लाइंट शामिल हैं।
एक बार चलने के बाद, मैनिक एक बैंकिंग ट्रोजन और स्पाइवेयर के संयोजन की तरह काम करता है। यह आपके द्वारा टाइप की गई हर चीज़ को रिकॉर्ड करता है, वन-टाइम कोड चुराता है, आपकी लोकेशन ट्रैक करता है और स्क्रीनशॉट लेता है। यह आपके पिन को चुराने के लिए एक चालाक ओवरले ट्रिक का भी इस्तेमाल करता है। जब आप अपने बैंकिंग ऐप के कीपैड पर टैप करते हैं, तो मैनिक चुपचाप आपके टैप किए गए स्थान को रिकॉर्ड कर लेता है, और फिर नीचे असली स्क्रीन पर उसी टैप को दोहराता है। आपका बैंकिंग ऐप बिल्कुल सामान्य रूप से काम करता है, इसलिए आपको कभी पता ही नहीं चलता कि कुछ हुआ है।
अधिकांश मैलवेयर को चुराए गए डेटा को हमलावर को वापस भेजने के लिए इंटरनेट कनेक्शन की आवश्यकता होती है। वाई-फाई और मोबाइल डेटा बंद कर दें, और मैलवेयर आमतौर पर निष्क्रिय हो जाता है।
मैनिक ने एक कारगर तरीका खोज निकाला। अगर किसी संक्रमित फोन का इंटरनेट कनेक्शन नहीं है, तो वह ब्लूटूथ या वाई-फाई डायरेक्ट का इस्तेमाल करके आस-पास के दूसरे संक्रमित फोनों को खोजता है। अगर उसे कोई फोन मिल जाता है, तो वह चुराया हुआ डेटा दूसरे फोन को भेज देता है, और डेटा तब तक आगे बढ़ता रहता है जब तक वह हमलावर तक नहीं पहुंच जाता। इस तरह डेटा चार डिवाइस तक ट्रांसफर हो सकता है।
यह एक महत्वपूर्ण बात याद दिलाती है: एयरप्लेन मोड कोई जादुई कवच नहीं है। असली सुरक्षा तो शुरू से ही आपके फोन को मैलवेयर से बचाए रखने में है।
मैनिक फ़िशिंग साइटों और रोज़मर्रा के उपयोग की चीज़ों के रूप में छिपे नकली ऐप्स के ज़रिए फैलता है। यह आधिकारिक Google Play Store से नहीं आता है। यही इस कहानी का सबसे उत्साहजनक पहलू है। मैनिक के पीछे के लोग लोगों को धोखे से विश्वसनीय चैनलों के बाहर से कुछ इंस्टॉल करवाने पर निर्भर करते हैं। इसका मतलब है कि आप जितना सोचते हैं उससे कहीं ज़्यादा नियंत्रण आपके हाथ में है।
जोखिम कम करने के लिए आपको एंटरप्राइज़ सिक्योरिटी सॉफ़्टवेयर या समर्पित आईटी विभाग की आवश्यकता नहीं है। आज से ही इन आदतों को अपनाएं।
साइबर खतरे सुर्खियों में डरावने लगते हैं, लेकिन आपकी रोज़मर्रा की आदतें किसी भी खबर से ज़्यादा मायने रखती हैं। हर बार जब आप किसी ऐप को इंस्टॉल करने से पहले उसके स्रोत की जाँच करते हैं, या किसी संदिग्ध लिंक पर क्लिक करने से पहले रुकते हैं, तो आप अपने डिजिटल व्यक्तित्व का एक मज़बूत रूप बना रहे होते हैं। यही असली खेल है। छोटे-छोटे, लगातार लिए गए फैसले हमेशा पूर्णता से बेहतर होते हैं।
इस सप्ताह पांच मिनट निकालकर यह जांच लें कि आपके फोन में मौजूद कौन-कौन से ऐप्स प्ले स्टोर के बाहर से आए हैं। जिन ऐप्स को आप नहीं पहचानते या जिनकी आपको आवश्यकता नहीं है, उन्हें हटा दें। यह एक बड़ी सफलता होगी और इसका महत्व है।
मैनिक मैलवेयर क्या है? मैनिक एक एंड्रॉइड मैलवेयर है जो बैंकिंग ट्रोजन की चालों को लोकेशन ट्रैकिंग और स्क्रीन रिकॉर्डिंग जैसी स्पाइवेयर सुविधाओं के साथ जोड़ता है।
Manic फ़ोन में कैसे आता है? यह Android के आधिकारिक Play Store के ज़रिए नहीं, बल्कि फ़िशिंग लिंक और नकली ऐप्स के ज़रिए फैलता है जो सामान्य यूटिलिटी ऐप्स होने का दिखावा करते हैं।
क्या मेरे फोन का इंटरनेट बंद करने से मैनिक द्वारा डेटा चोरी रुक जाएगी? हमेशा नहीं। मैनिक ब्लूटूथ या वाई-फाई डायरेक्ट के ज़रिए आस-पास के अन्य संक्रमित फोनों का पता लगाता है और उनका इस्तेमाल चोरी किए गए डेटा को हमलावर तक पहुंचाने के लिए करता है।
मैनिक किन ऐप्स को निशाना बनाता है? यह बैंकों, भुगतान सेवाओं, क्रिप्टो वॉलेट, ब्राउज़र, ईमेल क्लाइंट और मैसेजिंग ऐप्स सहित 169 ऐप्स पर नज़र रखता है।
सबसे अच्छा कदम क्या है जो आपको तुरंत उठाना चाहिए? केवल Google Play Store से ही ऐप्स इंस्टॉल करें और Google Play Protect को चालू रखें। ये दो आदतें इस तरह के मैलवेयर के फैलने के अधिकतर तरीकों को रोक देती हैं।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।