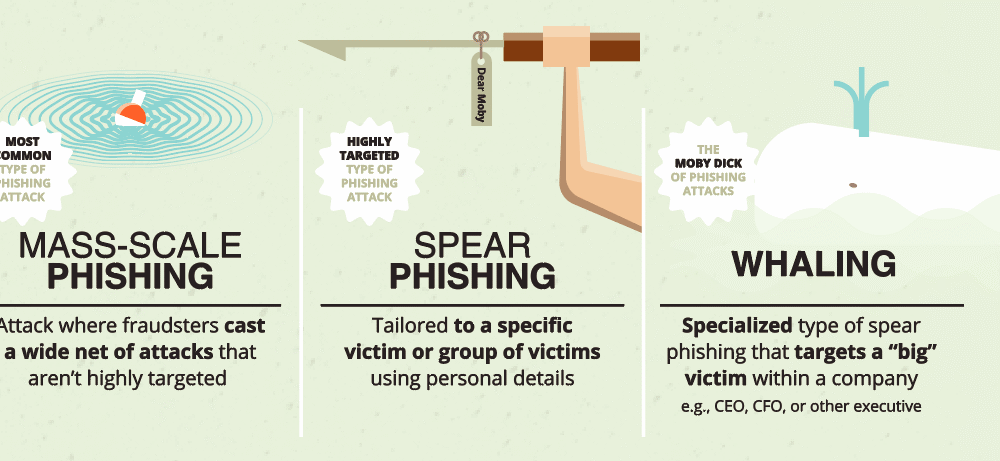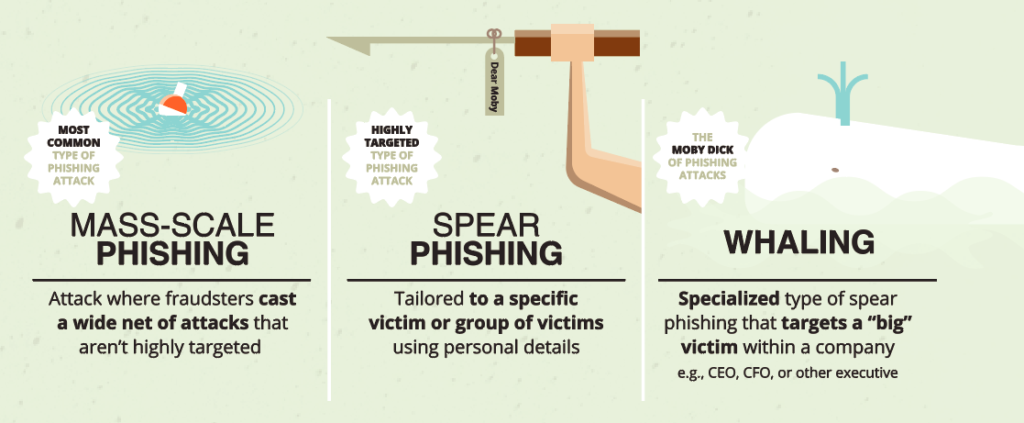
व्हेलिंग एक प्रकार की दुर्भावनापूर्ण हैकिंग है जो उच्च पदस्थ अधिकारियों को निशाना बनाती है। फ़िशिंग की तरह ही , व्हेलिंग में हैकर ऐसे डेटा की तलाश करते हैं जिसका वे उपयोग कर सकें, लेकिन वे उच्च पदस्थ बैंकरों, अधिकारियों या संगठन में प्रमुख या शक्तिशाली पदों पर आसीन अन्य लोगों को निशाना बनाते हैं। हैकर पीड़ित को यह विश्वास दिलाने के लिए कि वे वैध हैं, लक्ष्य के बारे में सार्वजनिक जानकारी खोजते हैं। व्हेलिंग करने वाले अपने 'व्हेल' लक्ष्यों पर हमला करने के लिए उन कंपनियों के नेटवर्क में हैक करते हैं जहां ये उच्च पदस्थ अधिकारी काम करते हैं और फिर उन अधिकारियों के कंप्यूटरों को कीलॉगर या रिमोट एक्सेस ट्रोजन (आरएटी) जैसे मैलवेयर से निशाना बनाते हैं ।
व्हेलिंग का एक वास्तविक उदाहरण एक अज्ञात व्यवसाय में देखने को मिला, जहाँ कई अधिकारी अपने और अपने व्यवसाय के बारे में सटीक जानकारी से लैस एक हमले का शिकार हो गए। हमलावर ने खुद को संयुक्त राज्य अमेरिका के जिला न्यायालय का प्रतिनिधि बताया और कहा कि उसके पास एक दीवानी मामले में ग्रैंड जूरी के समक्ष पेश होने का सम्मन है। ईमेल में सम्मन का लिंक शामिल था, और जब प्राप्तकर्ताओं ने इसे देखने के लिए लिंक पर क्लिक किया, तो वे मैलवेयर से संक्रमित हो गए ।
अपने सी-सूट को सार्वजनिक रूप से उपलब्ध सोशल मीडिया पर बहुत ज़्यादा जानकारी पोस्ट करने के खतरों के बारे में जागरूक और सुरक्षित रखें। एक हैकर किसी सीईओ या सीएफओ के बारे में जितनी ज़्यादा जानकारी इकट्ठा कर सकता है, व्हेलिंग ईमेल हमले के ज़रिए उन पर हमला करना उतना ही आसान होता है। यह सलाह हैकर्स को आपकी कंपनी के अन्य कर्मचारियों को सी-सूट के कार्यकारी द्वारा भेजे गए फ़र्ज़ी ईमेल के ज़रिए निशाना बनाने से भी रोकती है, जिसमें हैकर के शोध पर आधारित नई और विश्वसनीय फ़िशिंग योजनाएँ शामिल होती हैं।
पैच प्रबंधन प्रणाली को अपनाने के अलावा, साइबरहूट व्यक्तियों और व्यवसायों को ऑनलाइन साइबर हमलों से बचाने और उनसे होने वाले नुकसान को सीमित करने के लिए निम्नलिखित सर्वोत्तम प्रथाओं की सिफारिश करता है:
स्रोत : रैपिड7
संबंधित शब्द : कीलॉगर , मैलवेयर , फ़िशिंग , रिमोट एक्सेस ट्रोजन (आरएटी) , स्मिशिंग
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।