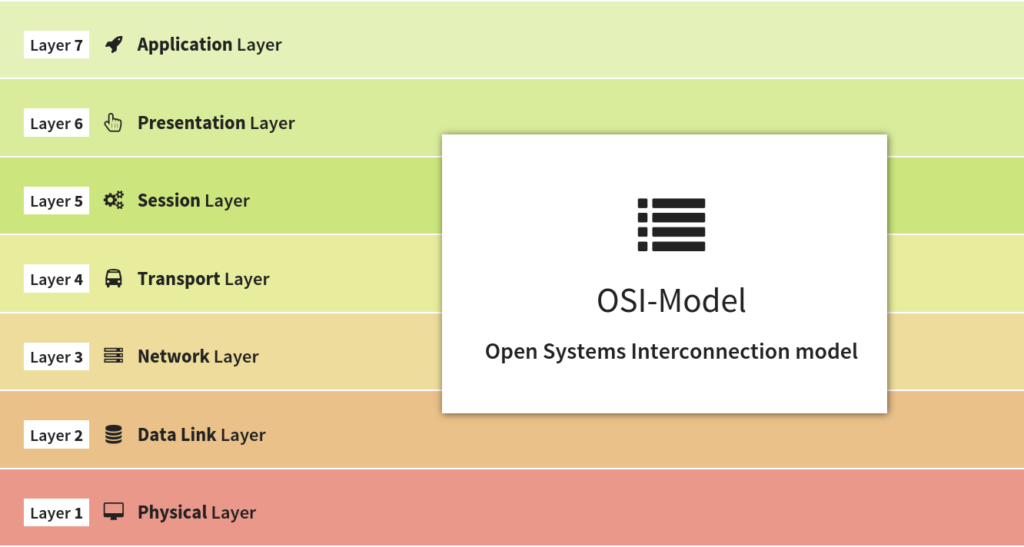
लेयर 3 नेटवर्क, ओपन सिस्टम्स इंटरकनेक्शन (OSI) मॉडल की तीसरी परत है, जिसे नेटवर्क लेयर भी कहते हैं। लेयर 3 नेटवर्क की रूटिंग और स्विचिंग लॉजिक प्रदान करती है, जिससे वर्चुअल सर्किट (VC) नामक नेटवर्क पाथ बनते हैं। नेटवर्क नोड्स के बीच डेटा ट्रांसमिशन के लिए VC आवश्यक हैं। लेयर 3 के मुख्य कार्यों में रूटिंग और फॉरवर्डिंग, साथ ही इंटरनेटवर्किंग, एड्रेसिंग, पैकेट सीक्वेंसिंग, कंजेशन कंट्रोल और एरर हैंडलिंग शामिल हैं। लेयर 3 में उपयोग किए जाने वाले प्रोटोकॉल इस प्रकार हैं:
लेयर 3 नेटवर्क SMB के लिए कई तरह से मददगार हो सकते हैं। इसमें एड्रेस रेज़ोल्यूशन प्रोटोकॉल रिक्वेस्ट (ARP) जैसे अनावश्यक ट्रैफ़िक को नियंत्रित करना शामिल है। इसके ज़रिए एक मशीन अपने नेटवर्क के हर दूसरे सिस्टम को ARP ब्रॉडकास्ट के ज़रिए अपना MAC एड्रेस भेजती है। एक लेयर 3 स्विच, राउटर या फ़ायरवॉल ऐसे ट्रैफ़िक को ब्लॉक कर सकता है जिससे हर सिस्टम को मॉनिटर और ट्रैक करने वाले पैकेट्स की संख्या कम हो जाती है। यह दूसरे ब्रॉडकास्ट और मल्टीकास्ट नेटवर्क ट्रैफ़िक को भी ब्लॉक करता है जिससे इन पैकेट्स को प्रोसेस करने के लिए ज़रूरी मशीनों पर CPU लोड कम हो जाता है।
हालांकि, छोटे और मध्यम आकार के व्यवसायों (एसएमबी) में लेयर थ्री क्षमताओं को बनाए रखने का सबसे बड़ा लाभ नेटवर्क सेगमेंटेशन है। इससे किसी भी गलती की स्थिति में वायरस के प्रसार को सीमित किया जा सकता है। यह हैकर्स को आपके नेटवर्क में घुसपैठ करने से रोकता है, और आपको ऐसे सबनेटवर्क बनाने का अवसर प्रदान करता है जो सभी विशिष्ट कार्यों के लिए बने हों – जैसे कि अकाउंटिंग और फाइनेंस नेटवर्क 1, कैमरा सर्विलांस नेटवर्क 2, बैज एक्सेस कंट्रोल नेटवर्क 3, इत्यादि। यह फ़ायरवॉल में फिजिकल पोर्ट का उपयोग करने से लेकर लेयर थ्री राउटर में प्राइवेट वर्चुअल लोकल एरिया नेटवर्क (PVLAN) तक विभिन्न तरीकों से किया जा सकता है । एसएमबी को इस पर विचार करना चाहिए और अपने नेटवर्क को तार्किक रूप से नियंत्रित करने योग्य तरीके से सेगमेंट करना चाहिए।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
मानव फ़ायरवॉल से अपने व्यवसाय को सुरक्षित करें
हाइब्रिड क्लाउड को प्रदर्शन निगरानी के लिए नए उपकरणों की आवश्यकता है
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।