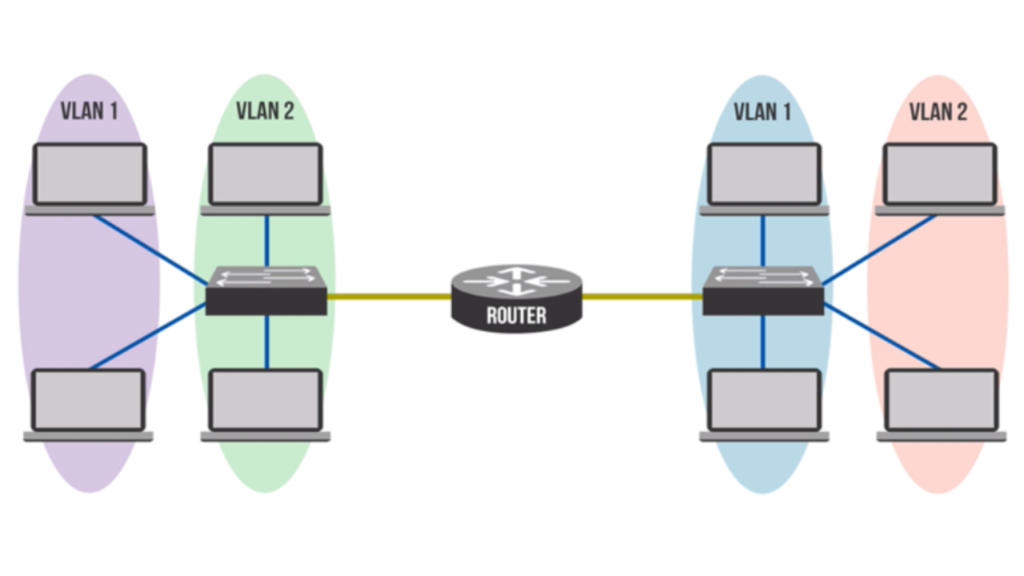
प्राइवेट वर्चुअल लोकल एरिया नेटवर्क (PVLAN), जिसे पोर्ट आइसोलेशन भी कहा जाता है, लेयर 2 नेटवर्क के लिए एक नेटवर्क विभाजन तकनीक है, जो मुख्य VLAN के अंतर्गत अलग-अलग सब-नेटवर्क या प्राइवेट VLAN बनाने की अनुमति देती है । साझा नेटवर्क वातावरण में PVLAN का उपयोग करके, लेयर 2 के भीतर स्विच पोर्ट की सुरक्षा में सुधार किया जा सकता है, क्योंकि यह केवल सब-नेटवर्क के भीतर के पोर्ट्स को ही आपस में संचार करने की अनुमति देता है।
सामान्य VLAN में, उपयोगकर्ता आमतौर पर अलग-अलग IP सबनेट से कनेक्ट होते हैं। जब हम PVLAN का उपयोग करके VLAN को विभाजित करते हैं, तो अलग-अलग PVLAN में मौजूद होस्ट अभी भी एक ही IP सबनेट से संबंधित होते हैं, लेकिन स्थानीय राउटर द्वारा उन्हें आपस में संचार करने से रोका जा सकता है। इसके बाद, राउटर अनुमति सूची का उपयोग करके PVLAN के बीच संचार की अनुमति दे सकता है या उसे प्रतिबंधित कर सकता है ।
PVLANs के साथ काम करते समय, विभिन्न प्रकार के पोर्ट्स और VLAN प्रकारों को समझना महत्वपूर्ण है:
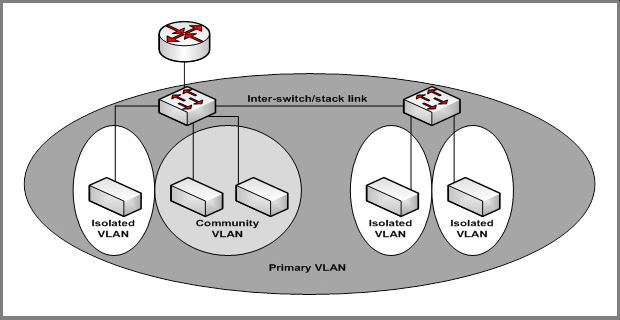
प्रोमिसियस पोर्ट: यह पोर्ट टाइप VLAN में मौजूद किसी भी अन्य पोर्ट से फ्रेम भेज और प्राप्त कर सकता है। यह आमतौर पर लेयर 3 स्विच, राउटर या अन्य गेटवे डिवाइस से कनेक्ट होता है।
आइसोलेटेड पोर्ट: एक सब-वीएलएएन में मौजूद, आइसोलेटेड पोर्ट एक होस्ट से जुड़ता है और केवल प्रॉमिस्कुअस पोर्ट्स के साथ ही संचार कर सकता है।
कम्युनिटी पोर्ट: कम्युनिटी पोर्ट भी एक सब-वीएलएएन में स्थित होते हैं और एक होस्ट से कनेक्ट होते हैं। हालांकि, यह केवल उसी सब-नेटवर्क में मौजूद प्रॉमिस्कुअस पोर्ट और अन्य कम्युनिटी पोर्ट से ही कनेक्ट हो सकते हैं।
एक निजी VLAN के भीतर, VLAN तीन प्रकार से सुलभ होते हैं:
प्राइमरी वीएलएएन: इस प्रकार का वीएलएएन मूल वीएलएएन को संदर्भित करता है, जो सभी होस्ट-कनेक्टेड पोर्ट्स से लेकर सभी सब-वीएलएएन (सेकेंडरी वीएलएएन) तक फ्रेम को डाउनस्ट्रीम कर सकता है।
पृथक वीएलएएन: द्वितीयक वीएलएएन के रूप में, पृथक वीएलएएन केवल अपने भीतर स्थित स्विच पोर्ट (पृथक पोर्ट) को प्राथमिक वीएलएएन के प्रॉमिस्कुअस पोर्ट पर डेटा अग्रेषित करने की अनुमति देता है। एक ही पृथक वीएलएएन में होने पर भी, पृथक पोर्ट आपस में संचार नहीं कर सकते।
कम्युनिटी वीएलएएन: कम्युनिटी वीएलएएन भी एक प्रकार का सेकेंडरी वीएलएएन है। एक ही कम्युनिटी वीएलएएन के भीतर स्विच पोर्ट (कम्युनिटी पोर्ट) आपस में और प्राइमरी वीएलएएन के पोर्ट से भी संचार कर सकते हैं। लेकिन इस प्रकार का वीएलएएन अन्य सेकेंडरी वीएलएएन, जिनमें अन्य कम्युनिटी वीएलएएन भी शामिल हैं, से संचार करने में असमर्थ होता है।
PVLAN एक महत्वपूर्ण तकनीक है जो आपको अपने नेटवर्क को आसानी से विभाजित करने की सुविधा देती है। नेटवर्क विभाजन आपके व्यवसाय की सुरक्षा के लिए बहुत फायदेमंद हो सकता है। नेटवर्क विभाजन मैलवेयर , वायरस या यहां तक कि हैकरों के प्रसार को सीमित करने में मदद करता है क्योंकि आंतरिक विश्वसनीय नेटवर्क अब खुला और समतल नहीं रहता। PVLAN आपको शून्य-विश्वास नेटवर्क ढांचा स्थापित करने में मदद करता है। उदाहरण के लिए, यदि कोई हैकर आपकी वित्त टीम के किसी सदस्य के माध्यम से आपके नेटवर्क तक पहुंच प्राप्त कर लेता है, तो वह उस नेटवर्क पर किसी होस्ट को असुरक्षित किए बिना नेटवर्क के किसी अन्य भाग में नहीं जा पाएगा, और वह भी तब जब हैकर दूसरे पृथक नेटवर्क में किसी होस्ट को देख या उससे संवाद कर सके, क्योंकि नेटवर्क विभाजित है।
फ़ायरवॉल आमतौर पर वायरलेस नेटवर्क क्षमताओं वाले छोटे और मध्यम आकार के व्यवसायों (एसएमबी) में लगाए जाते हैं, जो आपको अतिथि वाई-फ़ाई नेटवर्क को विश्वसनीय वाई-फ़ाई नेटवर्क से भौतिक और तार्किक रूप से अलग करने की अनुमति देते हैं। सुनिश्चित करें कि आप अपने विश्वसनीय वाई-फ़ाई नेटवर्क को स्थिर पासवर्ड के बजाय अपने एक्टिव डायरेक्टरी उपयोगकर्ता खातों (रेडियस का उपयोग करके) से जोड़ते हैं। इससे आपके विश्वसनीय वाई-फ़ाई नेटवर्क पर पार्किंग में बैठे बर्खास्त कर्मचारियों द्वारा संवेदनशील डेटा चुराने या आपकी कंपनी को अतिरिक्त नुकसान पहुँचाने का आम जोखिम समाप्त हो जाता है।
इसके अतिरिक्त, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को रोज़मर्रा के विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे। नीचे सूचीबद्ध सभी सुझाव साइबरहूट की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।