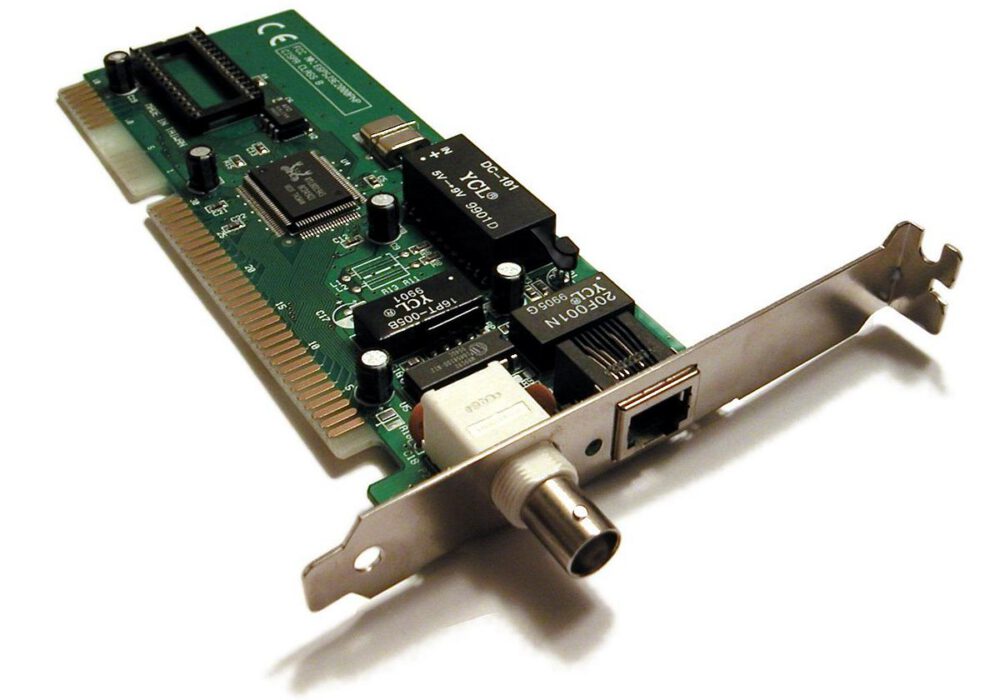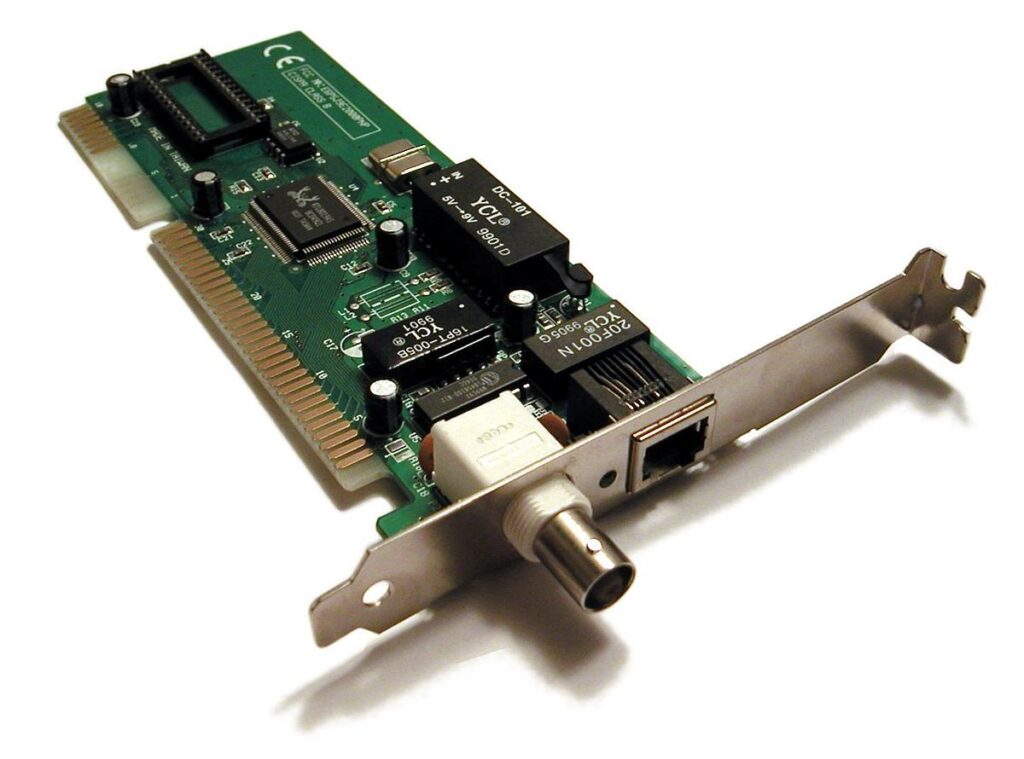
नेटवर्क इंटरफेस कार्ड (एनआईसी) कंप्यूटर को नेटवर्किंग क्षमताएं प्रदान करता है। यह लोकल एरिया नेटवर्क से वायर्ड कनेक्शन (ईथरनेट) या वायरलेस कनेक्शन ( वाई-फाई ) को सक्षम कर सकता है । 1990 के दशक और 2000 के दशक के आरंभिक वर्षों में डेस्कटॉप कंप्यूटरों में एनआईसी का व्यापक रूप से उपयोग किया जाता था। 1980 के दशक और 1990 के दशक के आरंभिक वर्षों में, कई कंप्यूटरों में नेटवर्किंग क्षमताएं शामिल नहीं थीं, इसलिए एनआईसी को एक विस्तार कार्ड के रूप में जोड़ा जा सकता था।
कई कंप्यूटर और वायरलेस उपकरणों में अब एक एकीकृत नेटवर्किंग घटक शामिल होता है जिसे नेटवर्क एडेप्टर कहा जाता है। यह मदरबोर्ड के किनारे लगा एक ईथरनेट कंट्रोलर और पोर्ट या मदरबोर्ड पर स्थित एक छोटी वायरलेस नेटवर्किंग चिप हो सकती है। नेटवर्क एडेप्टर एक छोटा उपकरण भी हो सकता है जो USB पोर्ट से जुड़ता है। हालाँकि "NIC" और "नेटवर्क एडेप्टर" शब्द अक्सर समानार्थी शब्दों के रूप में उपयोग किए जाते हैं, NIC एक प्रकार का नेटवर्क एडेप्टर है, जबकि नेटवर्क एडेप्टर आवश्यक रूप से NIC नहीं होता है।
डेस्कटॉप उपकरणों के उत्पादन में गिरावट के साथ, NIC अब आम तौर पर अप्रचलित हो चुके हैं। अब, हर उपकरण इंटरनेट कनेक्टिविटी के साथ आता है, यह उत्पादों से अपेक्षित है। इस लेख को पढ़ने वाले हर व्यक्ति के पास इंटरनेट कनेक्टिविटी है, और आपकी कंपनी के बाकी कर्मचारियों के पास भी। ऐसे में, नीचे दिए गए सुझाव आपको और आपके व्यवसाय को उन विभिन्न खतरों से सुरक्षित रखने में मदद करेंगे जिनका सामना आपको रोज़ाना करना पड़ सकता है। नीचे दिए गए सभी सुझाव CyberHoot की vCISO प्रोग्राम विकास सेवाओं का लाभ उठाकर प्राप्त किए जा सकते हैं।
ये सभी सुझाव CyberHoot उत्पाद या CyberHoot की vCISO सेवाओं में अंतर्निहित हैं। CyberHoot के साथ आप अपने कर्मचारियों का प्रबंधन, प्रशिक्षण, मूल्यांकन और परीक्षण कर सकते हैं। CyberHoot.com पर जाएं और आज ही हमारी सेवाओं के लिए साइन अप करें। कम से कम , नवीनतम साइबर सुरक्षा अपडेट से अवगत रहने के लिए हमारे मासिक साइबर सुरक्षा न्यूज़लेटर की सदस्यता लेकर सीखते रहें ।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
डीपीयू दुविधा: स्मार्टएनआईसी से परे जीवन
संबंधित शर्तें:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नोट: यदि आप हमारे न्यूज़लेटर की सदस्यता लेना चाहते हैं, तो ऊपर दिए गए किसी भी लिंक (इन्फोग्राफिक्स को छोड़कर) पर जाएं और पृष्ठ के दाईं ओर अपना ईमेल पता दर्ज करें, और ' मुझे न्यूज़लेटर भेजें' पर क्लिक करें।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ें
अधिकांश फ़िशिंग परीक्षण आपके कर्मचारियों से झूठ बोलते हैं। लेकिन यह परीक्षण पहले ही नमस्कार कर लेता है! HootPhish लोगों को सीधे-सीधे बता देता है: यह...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।