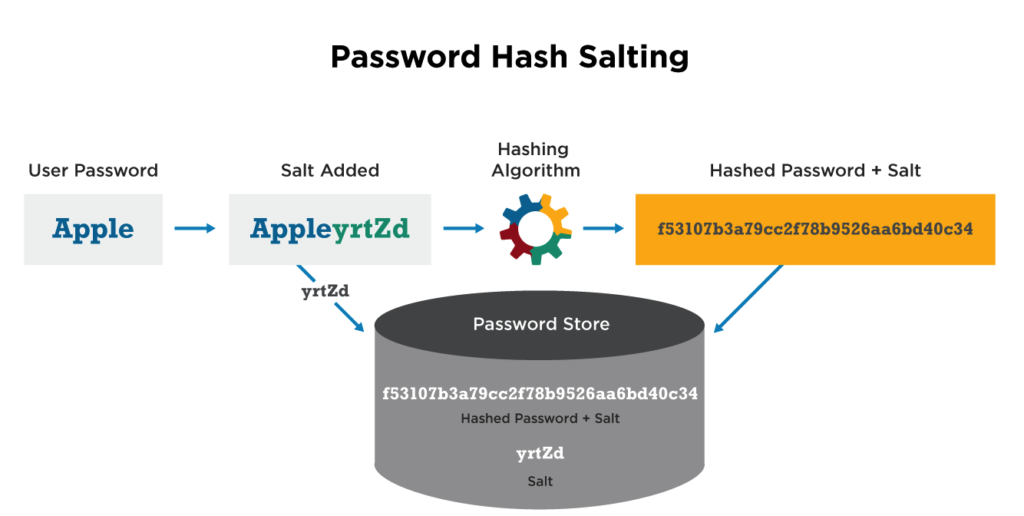
Le salage des mots de passe est une technique utilisée pour protéger les mots de passe stockés dans une base de données contre le décryptage par des pirates informatiques . Cette technique consiste à ajouter une chaîne de 32 caractères ou plus à un mot de passe, puis à le hacher . Le salage des mots de passe est l'une des méthodes les plus sûres pour protéger les mots de passe stockés en vue d' une authentification future , sans les exposer en cas de piratage de votre site web. Cependant, pour que cette protection soit efficace, les mots de passe salés doivent également être hachés de manière itérative à plusieurs reprises. Lorsque le salage et le hachage récursif sont utilisés, les tables arc-en-ciel deviennent inefficaces pour le craquage de mots de passe.
Source : Technopedia
Lectures supplémentaires :
Comment sécuriser votre site Web contre les violations de données
Termes associés : Hachage , Tables arc-en-ciel
À l'instar des conseils prodigués dans les articles de CyberHoot sur le hachage et les tables arc-en-ciel , si vous développez du code qui stocke des mots de passe dans une base de données à des fins d'authentification, vous devez impérativement saler et hacher ces mots de passe afin de protéger vos utilisateurs. Négliger cette étape vous expose à une violation de données critique pouvant nuire gravement à votre image de marque. Outre le simple fait de saler et de hacher les mots de passe avant leur stockage, vous devriez également suivre ces recommandations pour garantir leur sécurité.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.