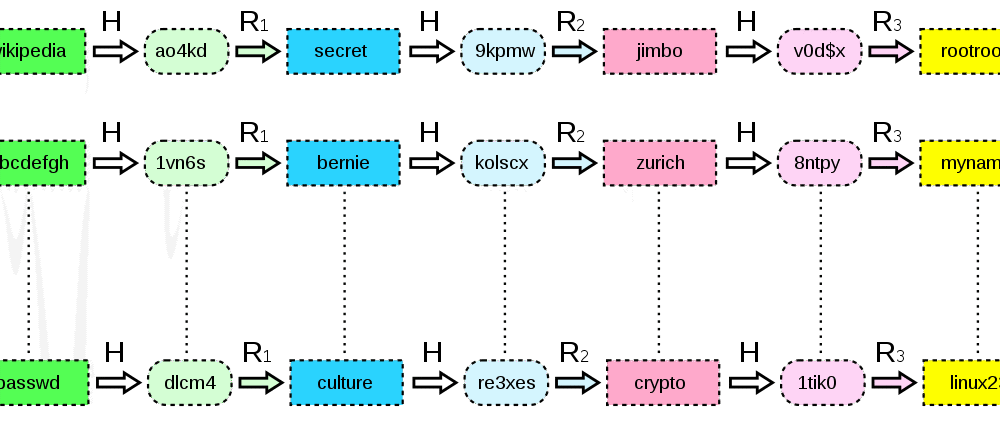
Une table arc-en-ciel était une ressource utilisée pour pirater les fonctions de hachage cryptographiques afin de découvrir les mots de passe en clair à partir d'une base de données d'authentification précalculée . Les solutions basées sur les tables arc-en-ciel utilisent un algorithme permettant de trouver rapidement les informations nécessaires au décryptage des hachages de mots de passe. Bien que les algorithmes modernes de salage et de hachage des mots de passe aient largement rendu les tables arc-en-ciel obsolètes, de nombreuses applications, par paresse ou par négligence, n'utilisent pas ces outils facilement accessibles et se contentent de mots de passe hachés individuellement.
L'idée d'utiliser des tables arc-en-ciel ou d'autres méthodes de piratage de hachage vient de l'utilisation de hachages de mots de passe dans les bases de données d'authentification. Tout système utilisant des mots de passe pour l'authentification doit les stocker sous une forme ou une autre. Dans le pire des cas, le développeur de l'application stocke les mots de passe en clair, ce qui rend les mots de passe de tous les utilisateurs enregistrés extrêmement vulnérables aux accès non autorisés de pirates informatiques, voire d'administrateurs système internes. Bien que cette pratique douteuse soit connue depuis des décennies, elle reste courante dans les applications en ligne.
Une pratique quelque peu inutile, mais discutable, de certains programmeurs consiste à effectuer un seul hachage du mot de passe. Il existe des algorithmes de hachage courants qui convertissent les mots de passe en ce qui peut sembler être des chaînes de caractères aléatoires, mais qui sont en réalité très simples à rétroconcevoir avec une table arc-en-ciel. Lors de votre authentification, le mot de passe saisi est haché selon le même algorithme que celui utilisé pour le stocker dans la base de données. Si les hachages correspondent, vous êtes authentifié. C'est là qu'intervient une table arc-en-ciel.
Une table arc-en-ciel stocke tous les hachages unidirectionnels de mots de passe en clair, d'une longueur de 1 à 7, voire 8 caractères. (Une table arc-en-ciel de 8 caractères pour un algorithme de hachage simple occupera jusqu'à 32 pétaoctets d'espace de base de données !). Lorsqu'un pirate informatique vole un cache de hachages de mots de passe simples, il peut rechercher la valeur de hachage dans la table arc-en-ciel pour trouver le mot de passe en clair.
Avec l'avènement du salage des mots de passe jusqu'à 32 caractères, les tables arc-en-ciel ne permettent plus d'effectuer de telles recherches (Source : Rainbow Tables are Dead ). Plus important encore, de nombreux binaires standards utilisent le hachage itératif des mots de passe. Concrètement, un mot de passe salé est haché un certain nombre de fois, et la valeur de hachage finale (par exemple, le 764e hachage du mot de passe salé initial) est stockée dans la base de données pour être comparée ultérieurement lors de l'authentification à l'application. Les tables arc-en-ciel ne peuvent pas casser ces mots de passe.
Lorsque des pirates informatiques volent un cache de mots de passe, ils peuvent rapidement déterminer si les mots de passe ont été salés et hachés N fois, en utilisant une table arc-en-ciel pour rechercher les 100 premiers mots de passe. S'ils trouvent une correspondance, ils peuvent remonter à l'arrière pour déterminer si les programmeurs ont été paresseux et n'ont pas salé les mots de passe ou haché les mots de passe de manière itérative, ou les deux. Trop souvent, les développeurs ont ignoré ces étapes importantes, si bien que les pirates informatiques peuvent désormais récupérer vos mots de passe en les rétroconçus à partir d'une simple table arc-en-ciel.
Les tables arc-en-ciel sont un moyen rapide et efficace de déchiffrer les mots de passe non salés et à hachage unique. Si vous développez une application dans votre PME, assurez-vous de vous renseigner sur la manière dont les mots de passe sont stockés. Demandez au développeur quelle est la taille de son SALT (8 est petit, 32 caractères suffisent), puis combien d'itérations il effectue sur les mots de passe avant de stocker la valeur hachée. LastPass effectue plus de 100,000 1000 hachages sur le mot de passe principal. Cela peut paraître excessif pour votre organisation, mais quelques centaines à des milliers devraient suffire.
Les fonctions de salage et de hachage courantes incluent : « Argon2 , scrypt , bcrypt et PBKDF2 ».
Quoi que vous fassiez, considérez cela comme une exigence essentielle dans le développement de votre application. Si vous ne pouvez pas intégrer l'authentification unique (SSO) à votre schéma de mots de passe et que vous devez stocker des hachages de mots de passe, vous devez saler et hacher itérativement votre base de données de mots de passe à l'aide des outils mentionnés dans cet article.
Sources:
Lectures complémentaires:
Comment sécuriser votre site Web contre les violations de données
La table arc-en-ciel est morte
Cryptage, hachage et salage : quelle est la différence ?
Termes connexes:
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suite
De temps à autre, un logiciel malveillant fait son apparition, doté d'une astuce suffisamment ingénieuse pour faire réfléchir les chercheurs en sécurité et…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.