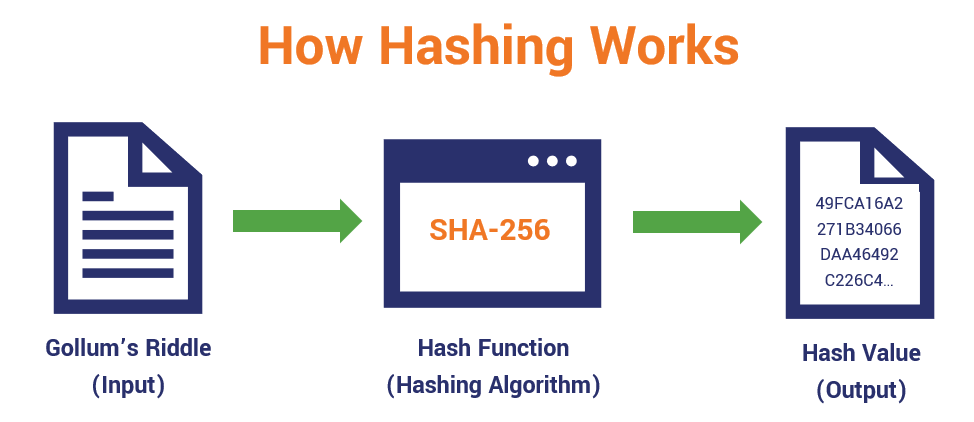
Le hachage est le processus de conversion d'une entrée (une clé) en un code de sortie de longueur uniforme. La clé d'entrée peut être de longueur fixe, comme un entier, ou de longueur variable, comme un nom ou un mot de passe. La sortie est un code de hachage utilisé pour indexer une table de hachage contenant les données ou les enregistrements, ou des pointeurs vers ceux-ci.
Les fonctions de hachage peuvent exécuter trois (3) fonctions spécifiques :
Des fonctions de hachage puissantes garantissent deux choses :
Les tables de hachage créent une liste où toutes les paires clé-valeur sont stockées et facilement accessibles via leur index. Il en résulte une technique permettant d'accéder très efficacement aux valeurs clés d'une table de base de données, ainsi qu'une méthode pour améliorer la sécurité d'une base de données grâce au chiffrement.
L'une des applications les plus importantes des algorithmes de hachage se trouve dans les gestionnaires de mots de passe. Dans cet article, Cyberhoot explique comment saler et hacher les mots de passe afin d'empêcher les pirates de les reconstituer à partir de leur entrée dans la table de hachage. Pour ce faire, on utilise la sortie d'une fonction de hachage comme entrée pour le calcul de hachage suivant, et ce, de manière récursive. Dans le cas d'un mot de passe principal, cette opération peut être répétée des dizaines de milliers de fois afin d'offrir une protection maximale à son propriétaire. Lorsque les sites web n'appliquent pas de hachage récursif approprié à nos mots de passe, ces derniers deviennent accessibles aux pirates qui peuvent les réutiliser pour nous attaquer.
Que doit faire ma PME ou mon MSP ?
Le hachage et le chiffrement sont essentiels pour les PME et les fournisseurs de services gérés afin de protéger la confidentialité des informations critiques et sensibles. Les PME et les fournisseurs de services gérés peuvent être soumis à des réglementations telles que la loi HIPAA ou la loi PCI, qui exigent la protection de certaines données (dossiers médicaux, informations de carte bancaire) contre toute divulgation (garantie de confidentialité).
Pour les PME, la meilleure stratégie pour répondre à ces exigences est de ne pas détenir ces données. Par exemple, les obligations de conformité PCI peuvent souvent être contournées en s'associant à des services web qui effectuent l'autorisation de crédit en dehors de votre site web ou de votre boutique et fournissent simplement un code d'autorisation à la PME/MSP.
La meilleure solution consiste à hacher et à chiffrer les données critiques et sensibles d'une PME/MSP, si elles doivent les collecter et les stocker. Il est conseillé de les hacher de manière récursive et éventuellement de les chiffrer. Veillez simplement à protéger les clés de déchiffrement.
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Terme connexe :
Lectures complémentaires :
Comment hacher les mots de passe en toute sécurité
Wikipédia : Fonctions de hachage
Sources :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

