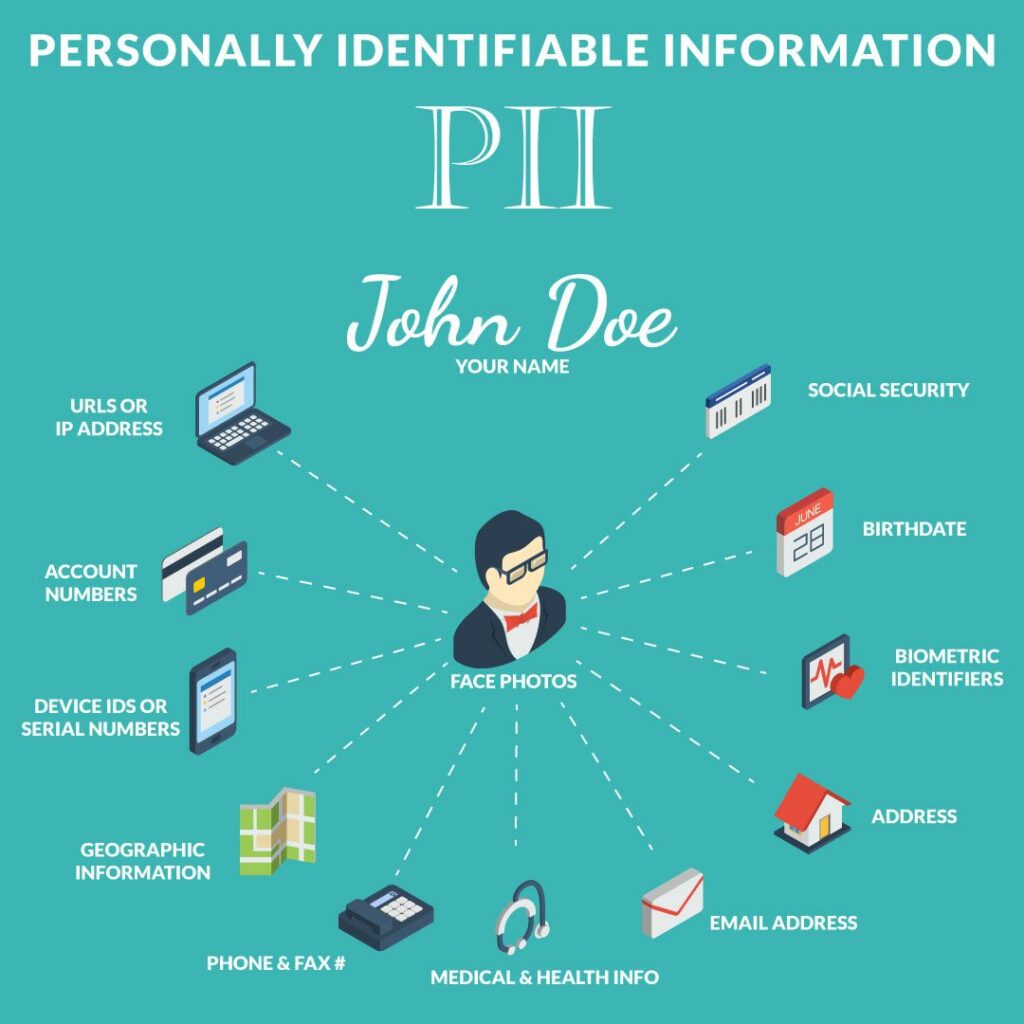
Les informations d'identité personnelle (IIP) sont des informations qui permettent d'identifier directement ou indirectement une personne. Par exemple, le nom complet d'une personne associé à son numéro de sécurité sociale, son numéro de passeport ou son adresse électronique. On trouve souvent des IIP sur les sites web publics, notamment votre nom complet associé à votre code postal, votre origine ethnique, votre sexe, votre adresse et votre date de naissance.
Conseil de pro : CyberHoot suggère de répondre aux questions de sécurité, utilisées par les sites web pour récupérer l'accès à un compte en ligne, avec des réponses inventées. Veillez simplement à enregistrer la fausse réponse dans votre gestionnaire de mots de passe. Il est très facile pour les pirates de trouver nos véritables informations personnelles sur divers sites web publics et de s'introduire dans nos comptes en ligne si nous disons la vérité lors des questions-réponses sur les informations personnelles.
De nombreuses lois sur la protection des données, telles que le Règlement général sur la protection des données (RGPD) et la loi californienne sur la protection des consommateurs (CCPA), ont été adoptées par divers pays et États américains afin d'établir des directives pour les entreprises qui collectent, stockent, traitent et vendent les données personnelles de leurs clients. Les principes fondamentaux énoncés par ces lois définissent les restrictions et les droits des consommateurs en matière de gestion et de contrôle de l'accès à leurs informations sensibles (données personnelles). La plupart de ces lois sur la protection de la vie privée permettent aux utilisateurs de poser les questions suivantes ou de formuler les demandes suivantes auprès des entreprises :
Et bien d'autres droits encore. Pour plus de détails, consultez les pages de CyberHoot consacrées au CCPA et au RGPD.
La législation étant en vigueur dans la plupart des pays du monde, les entreprises doivent se concentrer sur l'examen des droits en matière de confidentialité des données de leur pays (ou État). Une fois que vous aurez compris vos obligations légales dans votre pays ou État, vous devrez développer chacun des éléments suivants :
Il est essentiel d'avoir un plan pour notifier les utilisateurs et les organismes concernés en cas de violation de données. Il est important de déterminer comment notifier et quelles sont les lois et exigences applicables dans votre pays d'origine, non pas pendant la violation, mais avant. Aux États-Unis, il existe un ensemble disparate de lois sur la confidentialité des données émanant de chaque État. Aucune loi fédérale n'est en vigueur. Lors de la préparation de votre procédure de notification de violation, veillez à solliciter des conseils et une expertise externes pour vous aider à vous conformer aux exigences de chaque État (ou pays, selon le cas) où vous détenez des données.
CyberHoot vous recommande de connaître les lois applicables à votre entreprise et de préparer un document de procédure de notification de violation reflétant ces lois. N'oubliez pas de tester ce processus chaque année.
Les entreprises qui collectent, traitent et stockent des informations personnelles identifiables sur les consommateurs doivent le mentionner dans leur politique de confidentialité en ligne. CyberHoot propose un modèle à tous les abonnés à notre produit. Ce modèle décrit la création d'une adresse e-mail pour le délégué à la protection des données (DPO) afin de répondre aux demandes de renseignements des consommateurs sur la confidentialité des données, ainsi qu'un processus d'authentification pour valider la légitimité de la demande.
Imaginons que votre entreprise soit un hôtel. Vous recevez un e-mail de demande de la part de John Doe à DPO@HotelName.com pour toutes vos dates de séjour dans cet hôtel au cours de l'année écoulée. L'e-mail indique qu'il s'agit d'une demande RGPD et que vous avez le droit d'obtenir la réponse. Elle provient de JaneDoe@Emailprovider.com. Devez-vous répondre ? Non. Jane Doe n'a aucun droit sur les informations de John Doe en vertu du RGPD, du CCPA ou de toute autre législation. Votre processus d'authentification doit s'effectuer via un identifiant unique, généralement l'adresse e-mail de la personne effectuant la demande. Conformément à la législation sur la protection de la vie privée, vous êtes tenu de vérifier l'identité du demandeur avant de lui fournir des données personnelles.
PROTECTIONS DES PME AU-DELÀ DES RÉGLEMENTATIONS SUR LA PROTECTION DES DONNÉES
CyberHoot recommande les meilleures pratiques suivantes pour protéger les particuliers et les entreprises contre les cyberattaques en ligne et limiter les dommages causés par celles-ci :
Source : Glossaire NCSD, CNSSI 4009, Rapport GAO 08-356, cité dans NIST SP 800-63 Rev 1, Investopedia
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Pour vous abonner à notre newsletter, cliquez sur un lien ci-dessus (sauf dans la section infographies), saisissez votre adresse e-mail à droite et cliquez sur « M’envoyer la newsletter ». En vous inscrivant, vous soutenez CyberHoot dans sa mission : rendre le monde plus informé et plus sûr !
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.