Editor: Craig Taylor
Comencé hace 30 años en el campo de la ciberseguridad trabajando para una empresa de cortafuegos (Border Network Technologies, posteriormente adquirida por Secure Computing). En aquel entonces, la WWW no existía; el correo electrónico era una herramienta basada en texto que estaba revolucionando la comunicación. Mi licenciatura en psicología no me sirvió de mucho al principio, pero los libros de O'Reilly se convirtieron en mis biblias. TCP/IP, DNS y Bind, SMTP... ¿alguien que lea esto recuerda la diferencia entre FTP activo y pasivo?
Volvamos a los cortafuegos. A finales de la década de 1990, dedicamos demasiado tiempo a convencer a personas y empresas que conectaban sus redes internas (Token Ring, IPX/SPX, Vines, NetBeui, Appletalk) a Internet, de que un cortafuegos era un requisito mínimo de seguridad . En aquel entonces, los cortafuegos se dividían en dos grupos: los cortafuegos basados en proxy , más lentos y posiblemente más seguros , y los cortafuegos de inspección de estado, más rápidos y con mayor rendimiento . Constituían el principal perímetro de seguridad que protegía a la mayoría de las empresas antes y después de la WWW. Cuando un cortafuegos presentaba un problema de seguridad, la máxima prioridad era parchearlo y mitigar el riesgo.
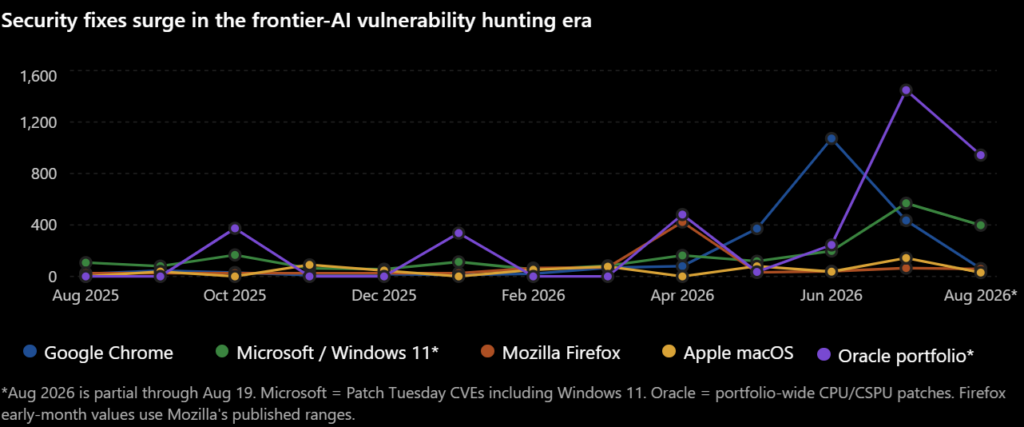
Con Frontier Models probando sistemáticamente el software, incluidos los firewalls, con capacidades que ningún ser humano jamás haya tenido, no es de extrañar que estemos viendo un enorme aumento en las vulnerabilidades descubiertas y los parches publicados durante los últimos 5 meses de 2026. Los principales proveedores no han estado publicando el doble o el triple de parches, ¡sino entre 5 y 20 veces más!
Ese es el contexto en el que CyberHoot escribió sobre dos vulnerabilidades de día cero recientes encontradas en el firewall de SonicWall. No son los únicos proveedores de firewalls con vulnerabilidades de día cero; más bien, son un ejemplo de la reciente explosión de pruebas de penetración e identificación de vulnerabilidades por parte de Frontier AI. Estas son las primeras señales de una tormenta que se avecina. Podría ser un huracán de categoría 5 que provoque más brechas de seguridad de las que hemos visto en la historia reciente. Según este aviso de Five Eyes , tenemos meses para prepararnos, no años.
El consejo de CyberHoot para todos ustedes es completar una evaluación de preparación para la IA (envíen un correo electrónico a AIReadiness@CyberHoot.com y les enviaremos una). Esta evaluación va un poco más allá de los siguientes 6 puntos con los que deberían comenzar:
Espero que esto ayude,
Craig Taylor, Editor
Nuestro segundo artículo del blog explora cómo las organizaciones están adoptando la IA sin generar riesgos innecesarios para la seguridad y la privacidad. Bloquear la IA por completo rara vez es práctico, pero ignorar su uso tampoco es la solución. Directrices claras, capacitación para los empleados y controles bien pensados pueden ayudar a los equipos a aprovechar la IA al tiempo que protegen la información confidencial de la empresa, los clientes y los empleados.
A continuación, pasamos a una tecnología diferente que plantea importantes interrogantes sobre la privacidad y la confianza: las cámaras Flock. El reconocimiento de matrículas y tecnologías de monitoreo similares ofrecen valiosos beneficios de seguridad, pero también ponen de manifiesto una lección aplicable a empresas de todos los tamaños. La recopilación de datos genera responsabilidad. Clientes y empleados desean cada vez más saber qué información recopilan las organizaciones, cómo se utiliza, quién puede acceder a ella y durante cuánto tiempo se conserva. Revise y actualice su Política de Privacidad, especificando el uso de LLM, la capacitación y la seguridad, privacidad y confidencialidad de los datos que recopila de sus clientes.
Ambas historias comparten un tema común: las nuevas tecnologías pueden aportar un valor inmenso, pero la confianza depende de la responsabilidad con la que se utilicen. Tanto si su organización adopta herramientas de IA como si recopila datos operativos y de clientes, la transparencia, las políticas bien pensadas y las sólidas prácticas de seguridad son esenciales.
Este mes, te animamos a:
Craig, director ejecutivo,
Cofundador de CyberHoot

CyberHoot ha logrado oficialmente un objetivo largamente anhelado: aparecer en el legendario podcast “ Security Now! ” con Leo Laporte y Steve Gibson. Cabe aclarar que se trata de un patrocinio pagado del podcast.
Además, Leo Laporte respaldó personalmente a CyberHoot:
“Cuando sufrimos un ataque de phishing [antes de CyberHoot], quedó claro que necesitábamos hacer más para proteger a nuestra empresa. La capacitación de siempre ya no funcionaba. CyberHoot nos salvó. Es divertido, a nuestro equipo le encanta y, lo mejor de todo, nos ayuda a mantenernos seguros. ¡A por CyberHoot!” — Leo Laporte
Por favor, vean este breve reportaje de 3 minutos en el que Leo Laporte comparte su experiencia con HootPhish y explica por qué el enfoque de refuerzo positivo de CyberHoot para la educación sobre phishing captó su atención.
¿Te gusta CyberHoot? Necesitamos tu ayuda. ¡Déjanos tu reseña en G2.com!
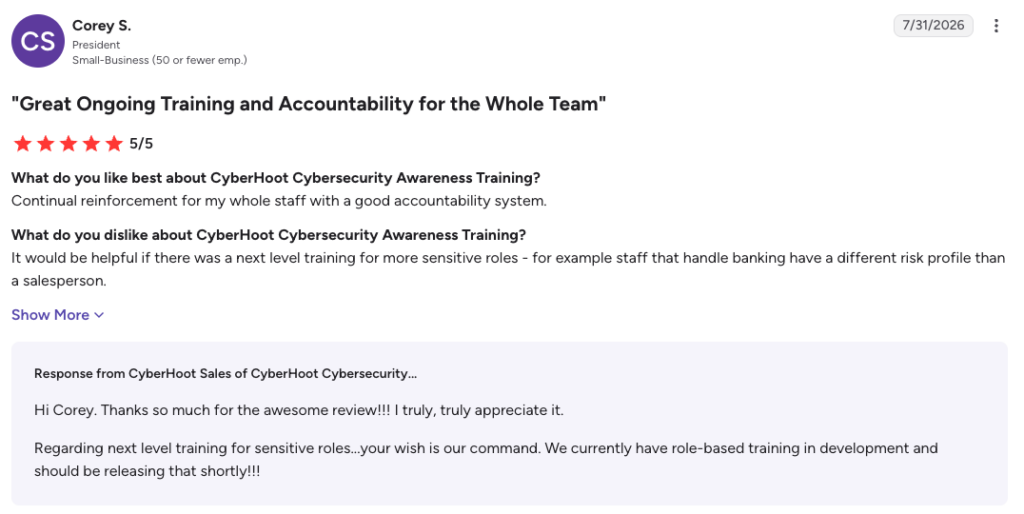
G2 -
Para obtener más información sobre cómo dejar una reseña de CyberHoot, vea el breve video explicativo a continuación. Nota: para evitar reseñas fraudulentas, cada sitio web de reseñas le pedirá que cree y valide su identidad mediante un proceso de registro de cuenta de correo electrónico.
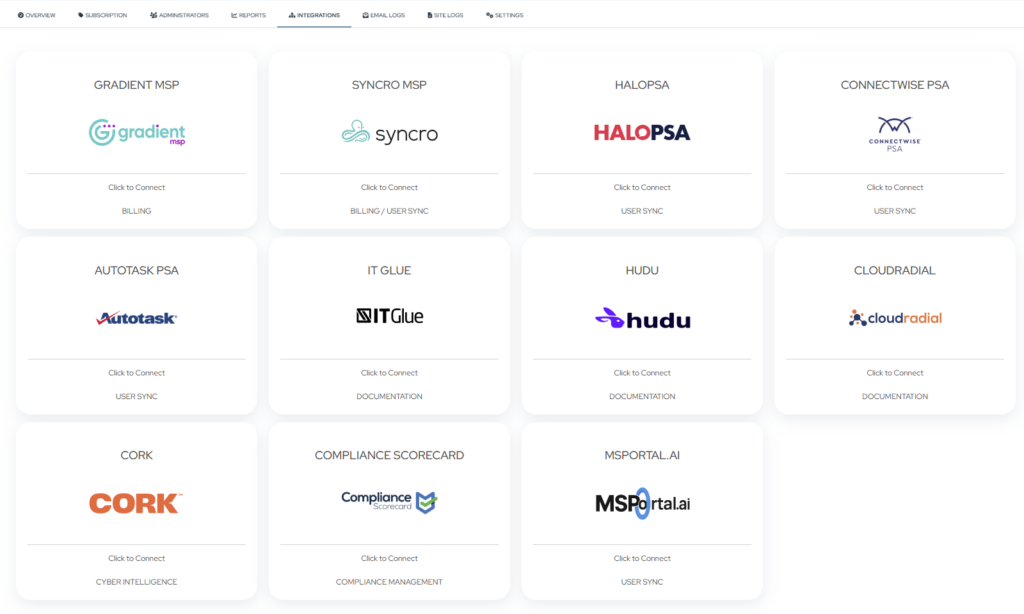
Nos complace anunciar varias novedades en nuestra página de Integraciones con Socios , que facilitan a los socios la conexión de CyberHoot con las herramientas que ya utilizan a diario. Estas nuevas integraciones ayudan a optimizar la sincronización de clientes y usuarios, simplifican la gestión de la formación y facilitan la actualización de la documentación en todos sus sistemas.
“Nuestros socios nos pidieron que integráramos las herramientas que ya utilizan a diario, y eso fue lo que hicimos. Los socios sincronizan a sus clientes y usuarios con CyberHoot en cuestión de minutos y visualizan el progreso de la formación dentro de sus herramientas habituales. Esto se traduce en menos trabajo manual, facturación automatizada, mayor retención, menores costes y clientes más seguros”, afirmó Craig Taylor, CISSP, CEO y cofundador de CyberHoot.
Ya están disponibles nuevas integraciones para HaloPSA, Autotask PSA, ConnectWise PSA, Hudu e IT Glue . Tanto si desea sincronizar empresas y usuarios con CyberHoot para la formación como si prefiere publicar el estado de la formación de los inquilinos directamente en su plataforma de documentación, estas integraciones están diseñadas para reducir el trabajo manual y ayudarle a gestionar a sus clientes de forma más eficiente.
Hemos estado desarrollando discretamente la mayor actualización de gamificación de concienciación cibernética en la historia de CyberHoot, y va a cambiar la forma en que tus usuarios experimentan la formación. Piensa en puntos que realmente puedes aprovechar. generarteLogros de los que presumir, avatares, tablas de clasificación y una forma totalmente nueva de mostrar la fortaleza cibernética de su organización.
Completa tu formación. Denuncia esos intentos de phishing. Cada acción contará como nunca antes.
Estén atentos: la bandada está a punto de alzar el vuelo.
Atención: CyberHoot está actualizando a todos los usuarios avanzados a Autopilot de forma gratuita. Comuníquese con support@cyberhoot.com para programar su actualización gratuita. La plataforma Power dejará de estar disponible a finales de este año, en septiembre de 2026.
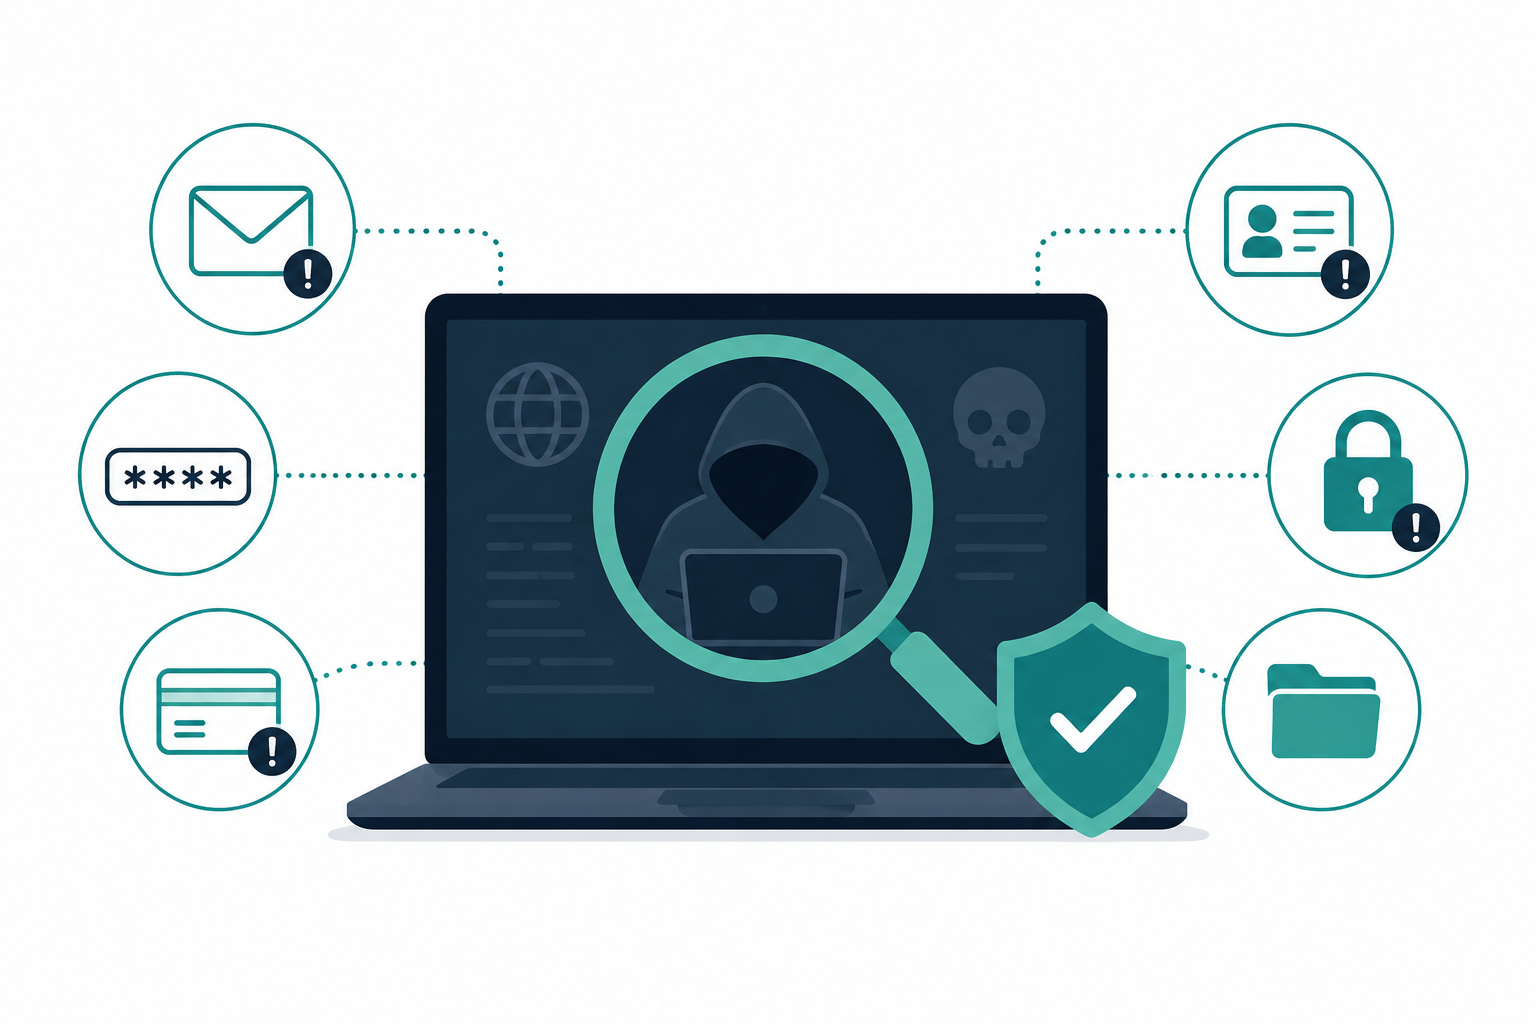
La monitorización de la Dark Web es el proceso continuo de escanear mercados en línea ocultos, foros, bases de datos y sitios web criminales en busca de información robada relacionada con una organización, como direcciones de correo electrónico, contraseñas, datos de clientes, información financiera o propiedad intelectual.
El objetivo es detectar a tiempo las credenciales expuestas o la información confidencial para que las organizaciones puedan responder antes de que los ciberdelincuentes la exploten.
A diferencia de la búsqueda activa que uno mismo realiza en la web oscura, los servicios de monitorización de la web oscura supervisan automáticamente las fuentes conocidas donde los ciberdelincuentes compran, venden y comparten datos robados, y alertan a las organizaciones cuando aparece su información.
¡Haga clic aquí para leer más!

Únete hoy mismo al Programa de Referidos de CyberHoot y empieza a ganar el 20 % de todos los ingresos generados durante un año por quienes se registren a través de tu enlace de referido exclusivo. Como socio de referidos, no solo recibirás recompensas económicas, sino que también experimentarás la satisfacción de ayudar a otros a ser más conscientes de la seguridad y protegerse contra las amenazas cibernéticas. No lo dudes, regístrate ahora en https://cyberhoot.com/referral-program/.
Referencia a través del panel de control de Autopilot:
¡Únete a CyberHoot en nuestra misión de crear un mundo más consciente y seguro! Recomienda CyberHoot Autopilot a un amigo y disfrutará de un primer mes gratis. Por cada nuevo registro que use tu enlace de referencia, recibirás un mes gratis en tu cuenta. Esta oferta es exclusiva para quienes se registran por primera vez en CyberHoot.

¿Conoces a alguien que haya estado a punto de ser víctima de un ciberataque, un correo electrónico de phishing o una llamada telefónica de ingeniería social? Recomiéndale la capacitación gratuita en ciberseguridad de CyberHoot. Recibirán seis (6) videos (de 3 a 4 minutos cada uno) y una de nuestras simulaciones de phishing hiperrealistas con refuerzo positivo. Todo gratis.
Registro : https://cyberhoot.com/individuals
Descargar el informe técnico de CyberHoot: Cómo HootPhish mejora a AttackPhish
Novedades: Infografías sobre estadísticas de ciberseguridad para 2025
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.