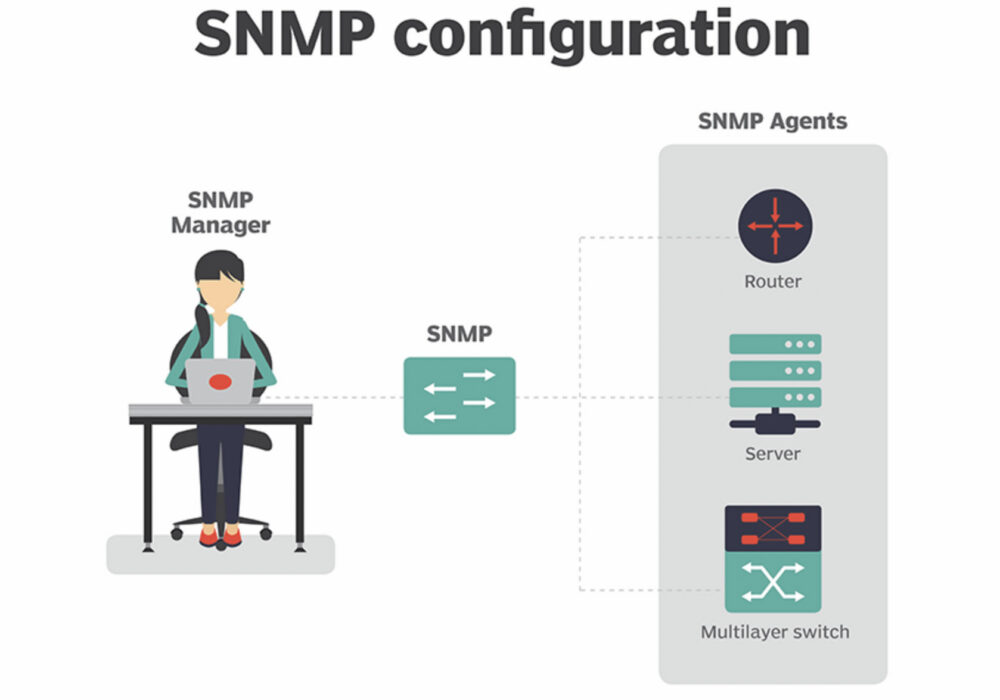
El Protocolo Simple de Administración de Red (SNMP) es un protocolo de capa de aplicación para la monitorización y administración de dispositivos de red en una red de área local (LAN) o una red de área amplia (WAN) . El objetivo de SNMP es proporcionar a los dispositivos de red, como enrutadores, servidores e impresoras, un lenguaje común para compartir información dentro de un Sistema de Administración de Red (NMS).
La arquitectura cliente-servidor de SNMP tiene los tres componentes siguientes:
El administrador SNMP actúa como cliente, el agente SNMP como servidor y la MIB como base de datos del servidor. Cuando el administrador SNMP formula una pregunta al agente, este utiliza la MIB para proporcionar la respuesta.
SNMP es tan popular que la mayoría de los dispositivos de red ya incluyen agentes SNMP. Sin embargo, para utilizar el protocolo, los administradores de red deben modificar primero la configuración predeterminada de sus dispositivos para que los agentes SNMP puedan comunicarse con el sistema de administración de la red.
SNMP forma parte del conjunto original de protocolos de Internet (IP), tal como lo define el Grupo de Trabajo de Ingeniería de Internet (IETF). Existen varias versiones del protocolo SNMP. La versión más reciente, SNMPv3, incluye mecanismos de seguridad para autenticación , cifrado y control de acceso.
Las PYMES deberían colaborar con sus profesionales de TI para configurar SNMP, si es posible. SNMP puede ayudar a su organización a obtener información importante sobre sus redes, como cambios de configuración, información de estado y alertas automáticas sobre ciertas actividades maliciosas. Su personal de TI debería poder ayudarle a configurarlo.
Recomendaciones adicionales de ciberseguridad
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
DOJ acusa a empleados del gobierno ruso por atacar el sector eléctrico
La NSA insta a las empresas a adoptar la confianza cero para la seguridad de la red
Términos relacionados:
Control de acceso a la red (NAC)
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, visite cualquiera de los enlaces anteriores (excepto el de infografías), introduzca su dirección de correo electrónico en la parte derecha de la página y haga clic en " Enviarme boletines informativos".
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.