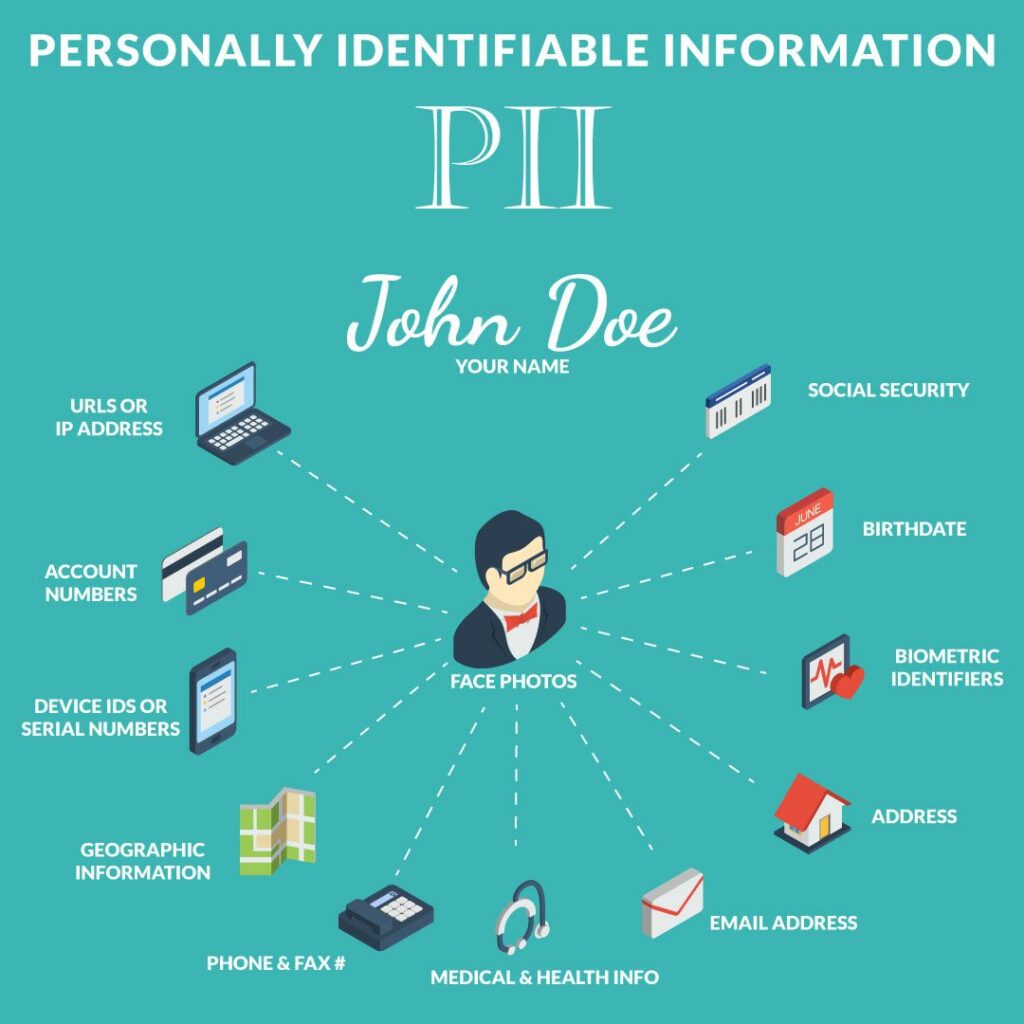
La información de identidad personal o información de identificación personal (IIP) es aquella que permite inferir, directa o indirectamente, la identidad de un individuo. Un ejemplo de IIP sería el nombre completo de una persona junto con su número de seguro social, número de pasaporte o dirección de correo electrónico. La información de identificación personal se encuentra frecuentemente en sitios web públicos, incluyendo su nombre completo, código postal, raza, género, dirección y fecha de nacimiento.
Consejo profesional: CyberHoot sugiere responder a las preguntas de seguridad que usan los sitios web para recuperar el acceso a una cuenta en línea con respuestas inventadas. Solo asegúrate de guardar la respuesta falsa en tu administrador de contraseñas. Es muy fácil para los hackers encontrar nuestra verdadera información personal identificable en diversos sitios web públicos y acceder a nuestras cuentas en línea si decimos la verdad en las preguntas y respuestas de la sección.
Diversos países y estados de EE. UU. han adoptado múltiples leyes de protección de datos, como el Reglamento General de Protección de Datos (RGPD) y la Ley de Protección al Consumidor de California (CCPA), para establecer directrices para las empresas que recopilan, almacenan, procesan y venden la información personal identificable (PII) de sus clientes. Los principios básicos que establecen estas leyes proporcionan restricciones y derechos a los consumidores para gestionar y controlar el acceso a su información personal sensible (PII). La mayoría de estas leyes de privacidad permiten a los usuarios formular las siguientes preguntas o hacer las siguientes demandas a las empresas:
Y muchos más derechos además de los mencionados anteriormente. Para más detalles, consulte las páginas de CyberHoot sobre la CCPA y el RGPD.
La legislación está vigente en la mayor parte del mundo, por lo que las empresas deberían centrarse en examinar los derechos de privacidad de datos de su país (o estado) local. Una vez que comprenda sus obligaciones legales en su país o estado de origen, deberá desarrollar cada uno de los siguientes aspectos:
Es fundamental contar con un plan para notificar a los usuarios y organismos competentes involucrados en una filtración de datos. El momento de determinar cómo notificar y cuáles son las leyes y requisitos aplicables en el país de origen no es durante la filtración, sino antes. En EE. UU., existe una gran variedad de leyes de privacidad de datos en cada estado. No existe una ley federal vigente. Al preparar su proceso de notificación de filtraciones, asegúrese de buscar asesoramiento y experiencia externa que le ayude a cumplir con las normas de cada estado (o país, según corresponda) donde tenga datos.
CyberHoot recomienda que conozca las leyes que afectan a su empresa y prepare un documento de Notificación de Infracciones que las refleje. No olvide probar el proceso anualmente.
Las empresas que recopilan, procesan y almacenan información personal identificable (PII) de los consumidores deben especificarlo en su política de privacidad en línea. CyberHoot proporciona una plantilla para que la adopten todos los suscriptores de nuestro producto. Esta describe el establecimiento de una dirección de correo electrónico del Delegado de Protección de Datos para consultas sobre privacidad de datos por parte de los consumidores y un proceso de autenticación para validar la legitimidad de la solicitud.
Supongamos que su empresa es un hotel. Recibe un correo electrónico de John Doe a DPO@HotelName.com para solicitar todas las fechas de su estancia en ese hotel durante el último año. El correo electrónico indica que se trata de una solicitud del RGPD y que tiene todo el derecho a obtener una respuesta. Proviene de JaneDoe@Emailprovider.com. ¿Debería responder? No. Jane Doe no tiene derecho a acceder a la información de John Doe según el RGPD, la CCPA ni ninguna otra legislación. Su proceso de autenticación debe activarse mediante un identificador único, que suele ser la dirección de correo electrónico de la persona que realiza la solicitud. Según la legislación sobre privacidad, debe verificar la identidad del solicitante antes de proporcionar cualquier dato de identificación personal (PII).
PROTECCIONES PARA PYMES MÁS ALLÁ DE LAS NORMAS DE PRIVACIDAD DE DATOS
CyberHoot recomienda las siguientes prácticas recomendadas para proteger a las personas y a las empresas contra los ataques cibernéticos en línea y limitar los daños que estos causan:
Fuente : Glosario NCSD, CNSSI 4009, Informe GAO 08-356, citado en NIST SP 800-63 Rev 1, Investopedia
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si deseas suscribirte a nuestro boletín informativo, visita cualquiera de los enlaces anteriores (excepto el de infografías), introduce tu correo electrónico en la parte derecha de la página y haz clic en « Enviarme boletines». Suscríbete al boletín mensual para ayudar a CyberHoot en su misión de hacer del mundo un lugar más informado y seguro.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.