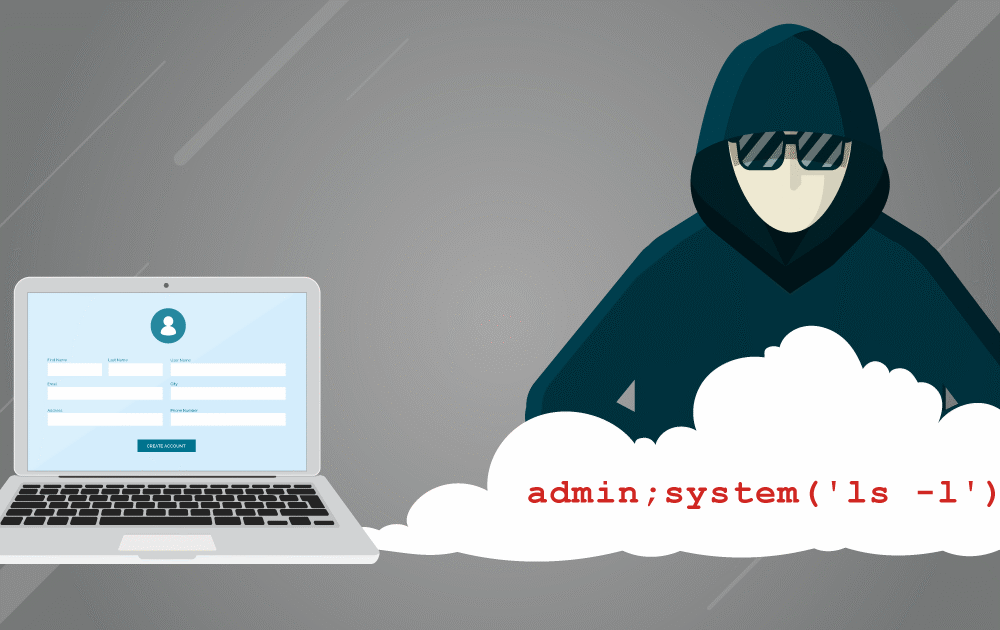
La validación de entrada, también conocida como validación de datos, consiste en comprobar que cualquier dato proporcionado por un usuario o aplicación cumpla con los criterios esperados. La validación de entrada impide que datos maliciosos o de baja calidad ingresen a un sistema de información. Las aplicaciones deben verificar y validar todos los datos ingresados en un sistema para prevenir ataques y errores. La validación de entrada también es importante al recibir datos de fuentes o terceros. Una validación incorrecta puede permitir ataques de inyección , fugas de memoria y, en última instancia, comprometer el sistema.
La validación de entrada puede utilizar dos conjuntos distintos de criterios. Estos criterios de comparación pueden ser una lista de permitidos o una lista de denegados . La validación de datos mediante listas de permitidos es preferible a la validación mediante listas de denegados. Las listas de denegados requieren que el personal de TI conozca todos los ataques existentes (qué se debe denegar específicamente) y que puedan utilizarse contra la aplicación o el sistema. Las listas de permitidos requieren que el personal de TI conozca qué comandos y tipos de datos están permitidos o son aceptables, y que les permita el paso a través de sus sistemas (los sistemas rechazan TODOS los datos maliciosos analizados por los filtros).
La configuración de listas de permisos o denegaciones es muy importante para lograr una seguridad sólida y en profundidad en sus sistemas y aplicaciones de manejo de datos.
Existen ataques de validación de entrada en los que los hackers introducen deliberadamente datos maliciosos con la intención de confundir, bloquear o corromper una aplicación. El resultado de estas acciones es provocar una acción no planificada, una interrupción del sistema o incluso el acceso remoto. Los datos maliciosos pueden incluir código, scripts y comandos que, si no se validan correctamente, pueden utilizarse para explotar vulnerabilidades. Los ataques de validación de entrada más comunes incluyen desbordamiento de búfer , ataques XSS e inyección SQL. El OWASP Top 10 menciona la validación de entrada como una estrategia de mitigación tanto para la inyección SQL como para XSS, pero no debe utilizarse como método principal para prevenir estos ataques, aunque, si se implementa correctamente, puede reducir considerablemente su impacto. Quienes trabajan en seguridad de aplicaciones deben estar bien informados sobre estas amenazas, así como sobre las otras 9 amenazas enumeradas en el OWASP Top Ten.
CyberHoot incluye un programa de capacitación para desarrolladores que repasa los 10 errores más comunes que cometen los programadores en el desarrollo de aplicaciones.
Además de hacer que los desarrolladores refuercen la seguridad de sus aplicaciones, hay acciones que todos los empleados de su empresa pueden tomar para reducir la probabilidad de ser víctimas de un ciberataque:
Empiece a desarrollar su sólido plan de ciberseguridad con defensa en profundidad en CyberHoot.
Fuentes:
Lecturas adicionales:
El ataque de ransomware JBS demuestra la importancia de las copias de seguridad
El oleoducto Colonial fue atacado mediante ransomware
Texas exige capacitación cibernética tras una filtración de oleoducto
Términos relacionados:
Ataque de desbordamiento de búfer
Secuencias de comandos entre sitios (XSS)
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁS
La mayoría de las pruebas de phishing mienten a tus empleados. ¡Esta dice hola primero! HootPhish les dice a las personas de antemano: esto es...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.