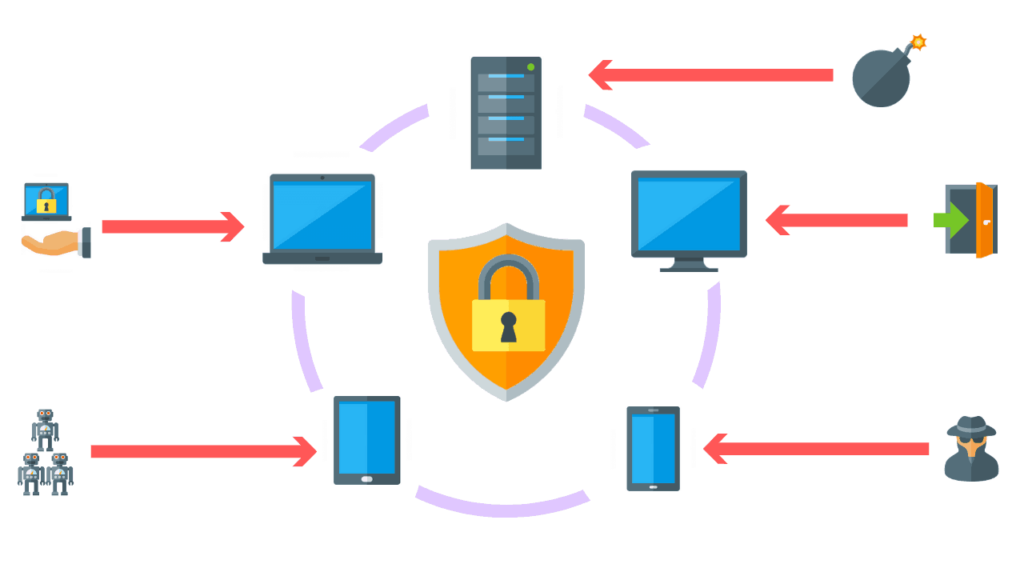
La detección y respuesta en puntos finales (EDR, por sus siglas en inglés), también conocida como detección y respuesta a amenazas en puntos finales (EDTR, por sus siglas en inglés), es una solución de seguridad para puntos finales que supervisa continuamente los dispositivos de los usuarios finales para detectar y responder a amenazas cibernéticas como el ransomware y el malware.
Las soluciones de seguridad EDR registran las actividades y eventos que ocurren en los endpoints y sus cargas de trabajo, lo que proporciona a los equipos de seguridad la visibilidad necesaria para detectar incidentes que, de otro modo, podrían pasar desapercibidos. Una solución EDR debe proporcionar visibilidad continua y completa de lo que sucede en los endpoints en tiempo real.
Una herramienta EDR debe ofrecer capacidades avanzadas de detección, investigación y respuesta ante amenazas, incluyendo búsqueda de datos de incidentes y clasificación de alertas de investigación, validación de actividades sospechosas, búsqueda de amenazas y detección y contención de actividades maliciosas.
Los servicios de EDR van más allá de los sistemas antivirus tradicionales sin monitorización, ya que detectan eventos críticos casi en tiempo real y, en algunos casos, detienen el ataque en seco. En otros casos, activan la alarma y automatizan la respuesta con acceso remoto instantáneo para tomar el control de un equipo potencialmente hostil en su red. Algunos proveedores, mencionados a continuación, monitorizan los ataques de ransomware y sugieren que pueden interrumpir o prevenir eventos de cifrado desde el principio. De ser cierto, esto representaría un avance con respecto a las soluciones antivirus tradicionales del mercado, ya que no siempre previenen un evento de ransomware. Varios proveedores populares ofrecen funciones de EDR como productos independientes o como parte de un paquete de servicios:
Las herramientas de detección y respuesta de endpoints permiten a las organizaciones supervisar continuamente los endpoints y servidores para detectar comportamientos potencialmente maliciosos y, en algunos casos, prevenirlos. Las herramientas EDR eficaces pueden detectar y responder a estos eventos para mitigar los daños en el endpoint y la red en general.
Recomendaciones adicionales de ciberseguridad
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes:
Lecturas adicionales:
Los 10 mejores productos antivirus que debería considerar para su empresa
EDR, XDR y MDR: Comprender las diferencias tras las siglas
Términos relacionados:
Gestión de eventos e incidentes de seguridad (SEIM)
CyberHoot tiene otros recursos disponibles. A continuación, encontrará enlaces a todos nuestros recursos; no dude en consultarlos cuando lo desee:
Nota: Si desea suscribirse a nuestro boletín informativo, regístrese aquí.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Imagínate en la autopista, circulando a unos 20 km/h por encima del límite de velocidad, al igual que el resto del tráfico. Más adelante, frena...
LEER MÁS
¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁSOfrezca a su personal una visión más aguda, con un enfoque positivo que supera las pruebas de phishing tradicionales.