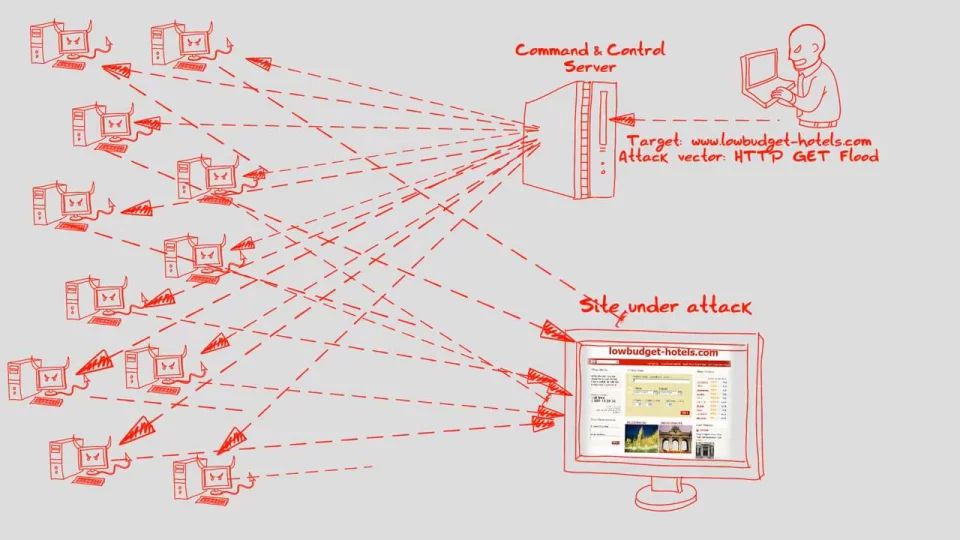
Los ataques de denegación de servicio distribuido (DDoS) son un tipo de ataque de denegación de servicio (DoS) . Un ataque DDoS implica múltiples dispositivos conectados en línea, conocidos colectivamente como botnet , que se utilizan para saturar un sitio web objetivo con tráfico falso.
A diferencia de otros tipos de ciberataques, los ataques DDoS no buscan vulnerar su seguridad. Su objetivo es impedir que su sitio web y servidores estén disponibles para usuarios legítimos. Los DDoS también pueden utilizarse como cortina de humo para otras actividades maliciosas y para deshabilitar dispositivos de seguridad, vulnerando así el perímetro de seguridad del objetivo.
Un ataque de denegación de servicio distribuido exitoso es un evento muy visible que afecta a toda una base de usuarios en línea. Esto lo convierte en un arma predilecta para hacktivistas, cibervándalos, extorsionadores y cualquiera que busque destacar o defender una causa.
¿Qué significa esto para mi PYME o MSP?
Las pymes normalmente no deberían preocuparse por la amenaza de un ataque DDoS, pero si trabajas en ciertos sectores (política, causas sociales, etc.), puede ser conveniente que lo consideres. Una de las mejores maneras de mitigar los ataques DDoS es simplemente tener la capacidad de soportar grandes cantidades de tráfico entrante. Dependiendo de tu situación, esto podría significar reforzar tu propia red o utilizar una Red de Distribución de Contenido (CDN) , un servicio diseñado para gestionar grandes volúmenes de tráfico. Tu proveedor de servicios de red también podría ofrecer servicios de mitigación que puedes utilizar.
Además, las siguientes recomendaciones le ayudarán a usted y a su empresa a mantenerse seguros frente a las diversas amenazas cotidianas. Todas las sugerencias que se enumeran a continuación se pueden obtener contratando los servicios de desarrollo del programa vCISO de CyberHoot.
Todas estas recomendaciones están integradas en CyberHoot, tanto en su producto como en sus servicios de vCISO. Con CyberHoot, puede gestionar, capacitar, evaluar y poner a prueba a sus empleados. Visite CyberHoot.com y regístrese hoy mismo. Como mínimo, siga aprendiendo suscribiéndose a nuestros boletines mensuales de ciberseguridad para mantenerse al día con las últimas novedades.
Fuentes :
Términos relacionados:
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Recuerdo los primeros días de...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: El blog de esta semana tiene...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

