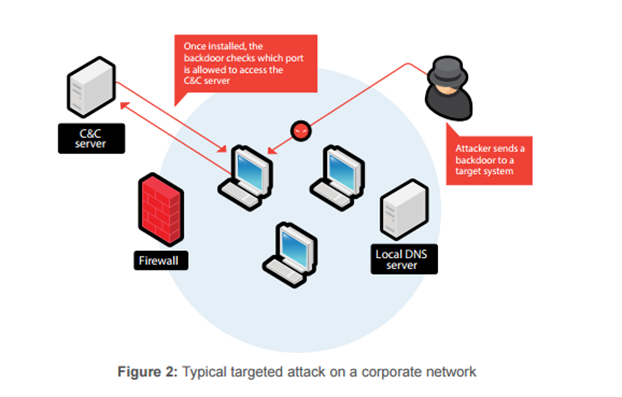
En el mundo de la ciberseguridad, una puerta trasera se refiere a la estrategia utilizada para eludir las medidas de seguridad habituales y obtener acceso privilegiado a un sistema informático, red o aplicación de software. Las puertas traseras son utilizadas tanto por usuarios autorizados como por usuarios no autorizados ( hackers y Estados ). Los usuarios no autorizados, si descubren esta puerta trasera (o en algunos casos, si ya está instalada), pueden robar datos confidenciales, instalar malware adicional y secuestrar dispositivos. Cuando las puertas traseras no vienen integradas de fábrica, los ciberdelincuentes las instalan mediante tácticas de phishing o ingeniería social, convenciendo a los empleados para que descarguen e instalen software malicioso con puerta trasera en sus ordenadores.
Los fabricantes de hardware también pueden insertar puertas traseras como un método deliberado para acceder a su tecnología una vez implementada. Esto puede usarse de forma benigna para ayudar a los clientes que no pueden acceder a sus dispositivos o para solucionar problemas de software. También puede ser utilizado con fines maliciosos por estados-nación. A continuación, se encuentran numerosos artículos que citan a Cisco (empresa estadounidense) y Huawei (empresa china) supuestamente incorporando puertas traseras en sus productos de hardware.
Lo más preocupante de todo es que las recientes revelaciones de Edward Snowden revelaron que la NSA podría haber incorporado una puerta trasera a la criptografía de curva elíptica, socavando así la confianza depositada en nuestros algoritmos de cifrado. Supuestamente, estas puertas traseras permitieron a la NSA espiar las comunicaciones cifradas en todo el mundo.
Fuente: Malwarebytes , CyberHoot
Lectura adicional :
Se encuentra una puerta trasera secreta y siniestra en un equipo de Cisco (2019/05/02)
Siguen apareciendo puertas traseras en dispositivos CISCO (2018/07/19)
Prohíben equipos 5G de Huawei porque EE. UU. sabe lo tentadoras que pueden ser las puertas traseras
EE.UU. descubre que Huawei tiene acceso trasero a sus redes 5G
Lo difícil de defenderse contra esta vulnerabilidad es que el fabricante podría desconocer la existencia de una puerta trasera en su hardware o software a raíz de una vulnerabilidad. En otras ocasiones, el estado en el que operan les obliga a colocar la vulnerabilidad. Esto puede incomodar a los propietarios de pymes, pero existen algunas prácticas que pueden protegerles de algunos de estos tipos de puertas traseras:
En última instancia, si un estado nacional desea acceder a su red, probablemente lo conseguirá. Las medidas mencionadas, junto con las políticas de capacitación y gobernanza, deberían ayudar a su PYME a mantenerse a salvo de cualquier intento de intrusión.
https://youtube.com/watch?v=hE8e0jO35sghttps%3A
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

