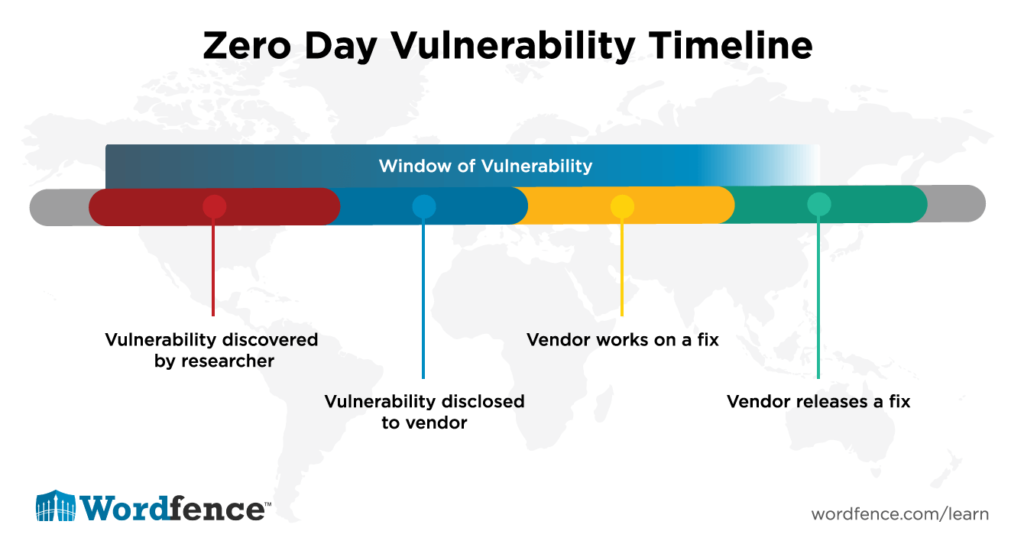
Una vulnerabilidad de día cero es un fallo de seguridad desconocido para el proveedor de software o la empresa en la que se encuentra, y para el cual aún no se ha publicado un parche . El término "día cero" se refiere a que los desarrolladores no han tenido tiempo para corregir el fallo de seguridad descubierto recientemente en su software o hardware. Un ataque de día cero ocurre cuando los hackers explotan una vulnerabilidad que aún no ha sido parcheada (posiblemente ni siquiera conocida) por los desarrolladores de hardware o software. Esta explotación permite a los hackers acceder a un sistema a través de la vulnerabilidad de día cero del software o hardware.
En julio de 2014, Google lanzó la "Iniciativa Día Cero", un programa integrado por analistas de seguridad de Google encargados de encontrar vulnerabilidades de Día Cero. Este equipo se denomina "Proyecto Cero". Los investigadores de Proyecto Cero detectan vulnerabilidades en soluciones de hardware y software e informan de sus hallazgos al fabricante del producto. Trabajan juntos para corregir la falla de seguridad y publicar parches una vez solucionada.
Project Zero es similar a los programas de recompensas por detección de errores (Bug Bounty Programs) , que son acuerdos ofrecidos por muchos sitios web, organizaciones y desarrolladores de software donde las personas pueden recibir reconocimiento y pago monetario por informar sobre errores o vulnerabilidades en los productos de un proveedor.
Términos relacionados: Programas de recompensas por detección de errores , Divulgación responsable , Vulnerabilidad
Lecturas relacionadas:
Fuentes:
Conoce a 'Project Zero', el equipo secreto de Google para la detección de errores.
La forma en que una empresa responde a las vulnerabilidades de día cero depende de si desarrolla su propio hardware (HW) o software (SW), o si consume hardware y software de otras empresas.
Para las empresas que no desarrollan hardware ni software, basta con contar con una Política y un proceso de Gestión de Alertas de Vulnerabilidades (VAMP) para abordar las vulnerabilidades de seguridad que se anuncien para el hardware y el software que utilizan. Este proceso define la rapidez con la que deben actualizar sus equipos en función de la criticidad o magnitud del riesgo. Para riesgos que representan una brecha total en sus redes, donde existe código de explotación disponible y tienen puertos y protocolos habilitados para Internet para los servicios atacados, su política indicará: detenga todo lo demás y aplique el parche de inmediato. Dada la aparición y la velocidad de las herramientas de detección de vulnerabilidades de día cero mediante IA, active la aplicación automática de parches. Esperar aumenta el riesgo de una brecha, ya que la IA puede realizar ingeniería inversa de nuevos parches críticos en cuestión de minutos u horas. Actualice sus procesos VAMP para permitir esto, incluso a costa de tiempo de inactividad. En nuestra opinión, es mucho mejor experimentar interrupciones por tiempo de inactividad que una brecha.
Nuevo enfoque: Para las empresas que desarrollan hardware o software, es necesario encontrar y utilizar una herramienta de detección de vulnerabilidades de día cero basada en IA. No publiques el código hasta que hayas corregido los errores derivados de la IA en tu hardware y software.
Enfoque antiguo: Para las empresas que desarrollan hardware o software, Debes integrar un programa o proceso de recompensas por la detección de errores y de divulgación responsable en tus procesos de desarrollo. En tu sitio web, indica cómo reportar errores críticos en tu software y la forma adecuada de hacerlo.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.