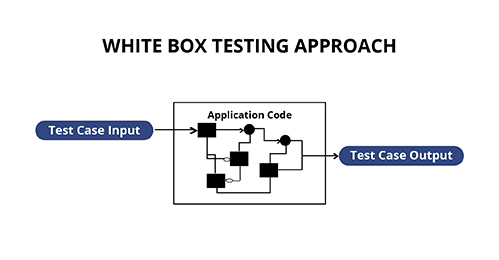
Las pruebas de caja blanca son una forma de prueba de penetración que evalúa la estructura interna de una aplicación, a diferencia de las pruebas de caja negra (también conocidas como pruebas de caja negra ). Generalmente, se utilizan habilidades de programación para diseñar los casos de prueba. El evaluador elige las entradas para recorrer el código y determinar las salidas esperadas. Las pruebas de caja blanca se pueden aplicar en tres niveles de las pruebas de software: unitario, de integración y de sistema.
Aunque los probadores tradicionales tendían a pensar que las pruebas de caja blanca se realizaban a nivel de unidad, hoy en día se utilizan con mayor frecuencia para pruebas de integración y sistemas.
Fuente: “ Pruebas de caja blanca”
Lectura adicional: Los bancos recurren a técnicas de auto-hackeo para mantener sus defensas a salvo.
Términos relacionados: Pruebas de caja negra , Pruebas de penetración
Las pruebas de caja blanca son algo que cualquier organización puede utilizar para probar sus aplicaciones. Este tipo de pruebas debería formar parte de cualquier programa de desarrollo de software sólido. Siempre es mejor que un hacker ético encuentre una vulnerabilidad crítica en sus sistemas de software que que un hacker malicioso la explote para obtener acceso al sistema o a la red. Las pruebas de penetración pueden ser costosas, pero pueden ahorrarle dinero a su empresa a largo plazo al reducir la probabilidad de una costosa vulneración de la seguridad de los datos.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

