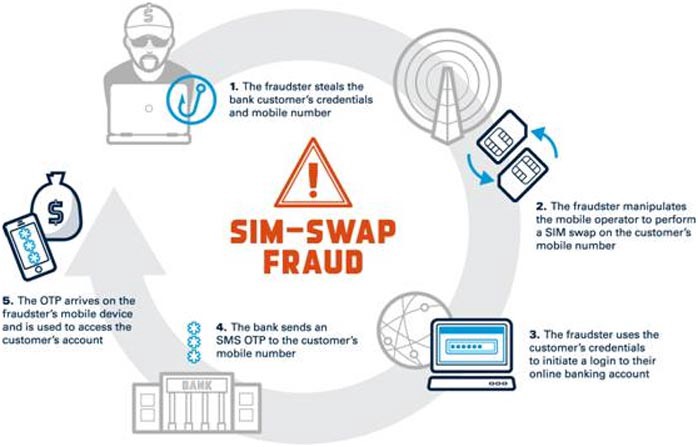
El intercambio de SIM es un término que se utiliza cuando los hackers roban el número de teléfono de una víctima y lo transfieren a una tarjeta SIM diferente en otro teléfono móvil que ellos mismos controlan. Cuando el hacker tiene el control del número de teléfono, puede acceder a correos electrónicos, cuentas de redes sociales e incluso cuentas de criptomonedas que normalmente están protegidas por la autenticación de dos factores basada en SMS.
El intercambio de tarjetas SIM suele producirse mediante ingeniería social , que consiste en manipular a personas con acceso a la tecnología de la tarjeta SIM para que la cambien a su propio dispositivo con fines maliciosos. En otras ocasiones, los hackers sobornan directamente a un vendedor de una tienda de telefonía móvil con dinero en efectivo para que realice el intercambio.
Por este motivo, el NIST ha desaconsejado la autenticación de dos factores por SMS como método preferido. Es demasiado vulnerable. Esto deja como métodos preferidos los tokens físicos ( como securID y YubiKey ) y las soluciones de software como Google Authenticator , Microsoft Authenticator y otras.
Términos relacionados: Protocolo de escritorio remoto (RDP) , Ingeniería social
Lecturas relacionadas: Blog de CyberHoot: Un análisis profundo del intercambio de tarjetas SIM
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.

