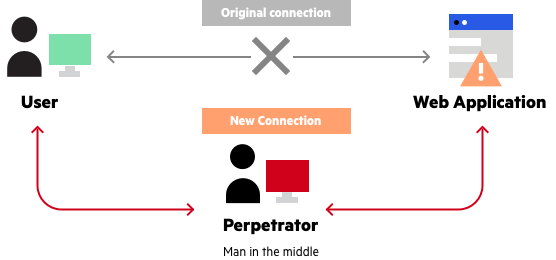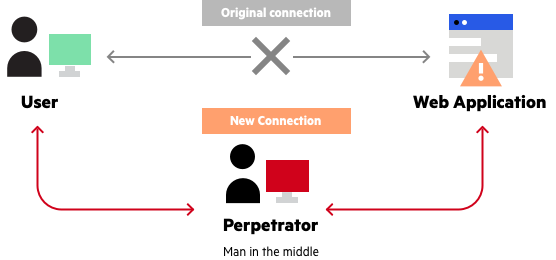
El ataque Adversario en el Medio (AITM, por sus siglas en inglés) , anteriormente conocido como Ataque de Intermediario (Man-in-the-Middle), es un término técnico que describe la situación en la que un hacker se interpone en una conversación entre un usuario y una aplicación, ya sea para interceptar la comunicación o para suplantar la identidad de una de las partes, simulando un intercambio normal de información. El objetivo principal de estos ataques es robar información confidencial de las víctimas, como las credenciales de acceso a cuentas en línea, como correo electrónico, banca o redes privadas virtuales.
Estos ataques suelen ocurrir en redes Wi-Fi fraudulentas que se hacen pasar por las redes Wi-Fi reales de negocios locales. Usuarios desprevenidos se conectan a la red Wi-Fi falsa y su tráfico es interceptado e inspeccionado en busca de estos valiosos datos de autenticación.
Afortunadamente, la mayoría de los sitios web tienen requisitos HTTPS establecidos que pueden ocultar la información de autenticación, a menos que el hacker utilice un proxy HTTPS combinado con solicitudes DNS falsas. En estos casos, el hacker puede hacerse pasar por el sitio web real al que intenta acceder; sin embargo, los certificados SSL pueden ser una clara señal de que algo anda mal.
Este tipo de ataques suelen ir acompañados de ataques de phishing e intentan convencer a los usuarios de que hagan clic en enlaces maliciosos o introduzcan datos personales en una página web falsa para robarles su información. Estos sitios web falsos pueden tener certificados SSL legítimos que evitan el problema de los certificados SSL mencionado anteriormente, que surge al suplantar la dirección de un sitio web legítimo en el DNS.
Fuente: Imperva
Lecturas adicionales:
Términos relacionados:
Como PYME, existen algunas medidas que puede tomar para reducir la probabilidad de ser víctima de ataques de Adversario en el Medio. Como ocurre con la mayoría de las ciberamenazas, es crucial estar al tanto del ataque y de dónde y cómo se perpetra. Por lo tanto, es fundamental capacitar a los empleados sobre cómo protegerse al usar redes wifi y qué es un ataque AiTM. Además de la formación y concientización de los usuarios, aquí hay algunas cosas que puede hacer:
https://www.youtube.com/watch?v=DgqID9k83oQ
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

¿Qué sucedió el jueves 12 de noviembre de 2026, alrededor de las 11 a. m. (hora del este)? Microsoft Outlook dejó de funcionar...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: “El poder tiende a corromper,...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Durante años hemos entrenado...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.